更新が止まったWordPressサイトのリスク|放置で起きること
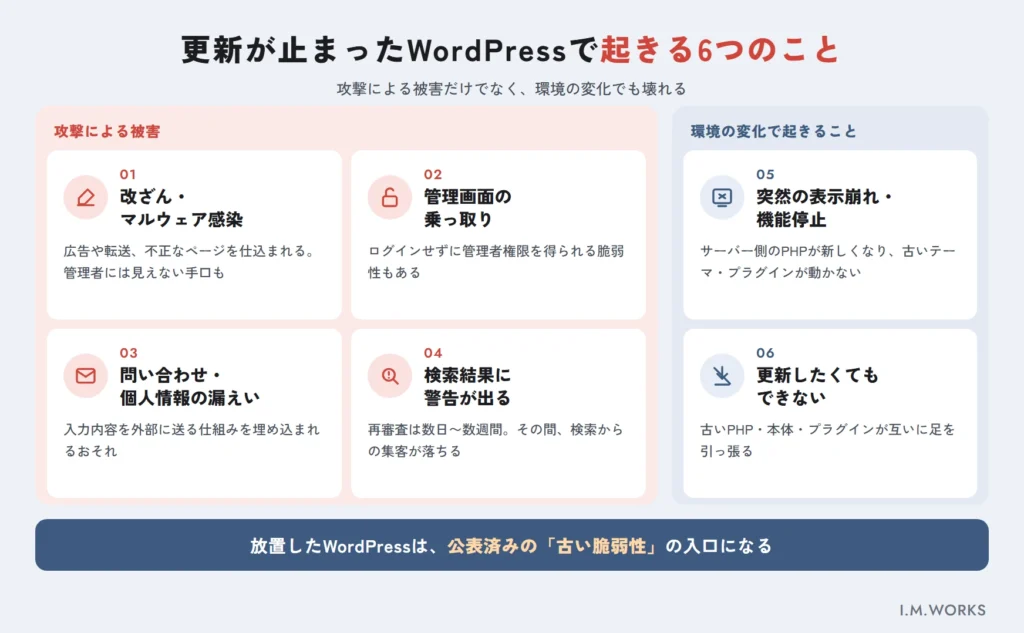
更新が止まったWordPressサイトは、すでに公表された弱点(脆弱性)が塞がれないまま、インターネットに公開され続けている状態です。放置すると、改ざんやマルウェア感染、管理画面の乗っ取り、お問い合わせ内容の漏えい、検索結果への警告表示が起きるおそれがあります。さらに時間がたつほど差分が大きくなり、**「更新したくても、表示が崩れるので更新できない」**状態に陥ります。
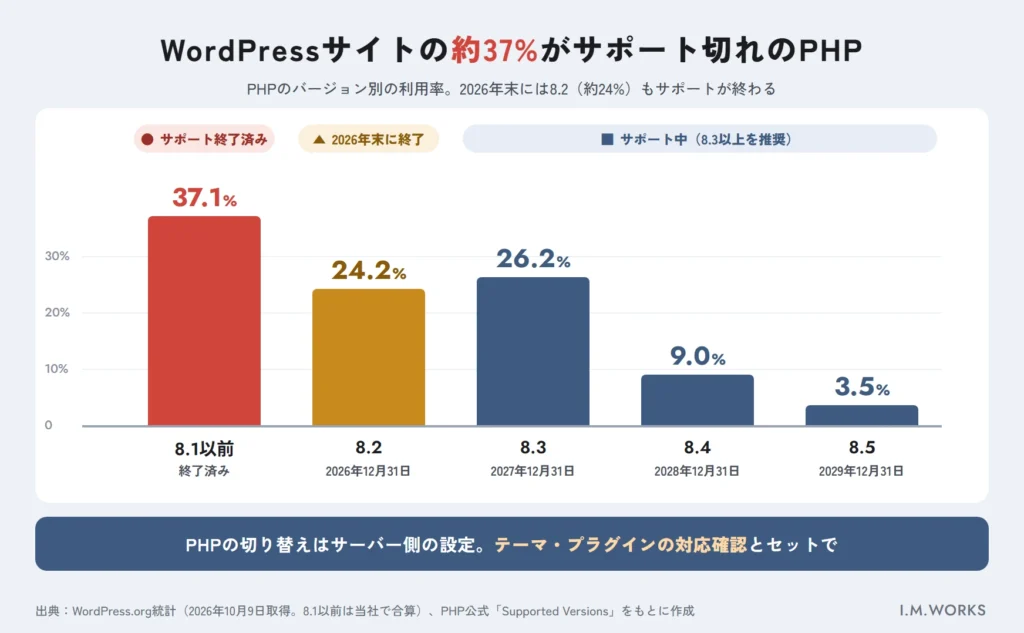
これは珍しい話ではありません。WordPress.orgの統計では、WordPressサイトの約37%が、すでにセキュリティサポートが終了したPHPで動いています(2026年10月9日時点)。当社がこの1年にリニューアルの相談を受けたサイトでも、約7割でCMSやプラグインが最新ではありませんでした。
この記事では、放置で何が起きるのか、自社のサイトがどの程度危ないのかの確かめ方、そして今日から取るべき対処を解説します。WordPressのセキュリティ対策の全体像は、WordPressのセキュリティ対策ガイドにまとめています。
「更新が止まったWordPress」とはどんな状態か
「更新が止まった」とは、記事やお知らせが更新されていないことではなく、サイトを動かすソフトウェアが古いままになっている状態を指します。WordPressサイトは、次の4つの層がそれぞれ更新を必要とします。
| 層 | 更新が止まるとどうなるか | 確認できる場所 |
|---|---|---|
| WordPress本体 | 公式のセキュリティ修正が届かなくなる | 管理画面「ダッシュボード」→「更新」 |
| プラグイン | 脆弱性が見つかっても修正されないまま残る | 管理画面「プラグイン」の更新通知 |
| テーマ | 本体やPHPの新しいバージョンで動かなくなる | 管理画面「外観」→「テーマ」 |
| PHP(サーバー) | PHP自体のセキュリティ修正が提供されなくなる | 管理画面「ツール」→「サイトヘルス」 |
WordPressには「サイトヘルス」という診断機能があり、古いPHPを使っている場合や、更新待ちのプラグインがある場合は、セキュリティ上の重大な問題として表示されます(WordPress.org「Site Health screen」)。まずはここを開いてみるのが、いちばん手軽な確認方法です。
もう1つ、見落とされがちな層が「管理する人」です。担当者が退職した、制作会社と連絡がつかない、管理画面のパスワードがわからない――こうした状態も、更新が止まる大きな原因になります。
データで見る:放置されたWordPressが狙われる理由
更新が止まったWordPressが危ないのは、攻撃者が新しい脆弱性だけでなく、古い脆弱性も狙い続けているからです。公開データから、その理由を4つに分けて見ていきます。
攻撃は「古い脆弱性」にも向けられている
セキュリティ企業Patchstackの年次レポート「State of WordPress Security in 2026」によると、2025年に攻撃者から最も多く狙われた脆弱性トップ10のうち、2025年に公表されたものは4つだけで、残りは2023年・2024年に公表された脆弱性でした。レポートは、攻撃者はきちんと更新されていないサイトへの感染を狙って、古い脆弱性も悪用しようとすると説明しています。
つまり、公表から1年以上たった脆弱性でも、更新していないサイトにとっては「現役の入口」のままです。
公式に保守されるのは最新版だけ
WordPress.orgは、積極的にサポートするのは最新版のWordPressだけだと明記しています(WordPress 7.1.3のリリース告知、2026年10月6日)。古い系列(現在は4.7まで)にも修正が提供されることはありますが、あくまで任意の対応です。
実際に、WordPress 4.1〜4.6は2025年7月にセキュリティ更新の対象から外れました。WordPress.orgの統計では、最新の7.1系を使っているサイトは約61%で、残りの約4割は1つ以上前の系列にとどまっています(2026年10月9日時点)。
開発が止まったプラグインは、修正版が出ない
プラグインは、作者が開発をやめれば修正版が出なくなります。WordPress.orgのプラグインディレクトリでは、直近3回のメジャーリリースで動作確認されていないプラグインに「メンテナンスやサポートが終了している可能性がある」という警告が表示されます。セキュリティ上の問題などで公開停止(クローズ)されたプラグインは、ディレクトリからダウンロードできなくなります。
ただし、すでにサイトに入っているプラグインは、こうした状況になってもそのまま動き続けます。誰かが定期的に確認しない限り、「もう直らないプラグイン」を使い続けていることに気づけません。
サポート切れのPHPで動くサイトが約37%
WordPressを動かすプログラム言語PHPにもサポート期限があります。PHP公式サイトによると、PHP 8.1以前はすでにセキュリティサポートが終了しており、PHP 8.2も2026年12月31日で終了します。
| PHPのバージョン | セキュリティサポート期限(PHP公式) | WordPressサイトでの利用率 |
|---|---|---|
| 8.1以前 | 終了済み(8.1は2025年12月31日終了) | 合計 約37.1% |
| 8.2 | 2026年12月31日 | 約24.2% |
| 8.3 | 2027年12月31日 | 約26.2% |
| 8.4 | 2028年12月31日 | 約9.0% |
| 8.5 | 2029年12月31日 | 約3.5% |
※利用率はWordPress.orgの統計API(2026年10月9日取得)の値。8.1以前は各バージョンの値を当社で合算。WordPress.orgと通信しているサイトが対象。
WordPress.orgの動作環境ページはPHP 8.3以上を推奨し、古いPHPは「公式のサポートが終了しており、サイトをセキュリティ上の脆弱性にさらすおそれがある」と注意しています。今年末には、PHP 8.2を使う約24%のサイトもサポート切れの側に加わります。
更新を止めたまま放置すると起きる6つのこと
1. 改ざん・マルウェア感染
最も多い被害が、サイトの改ざんです。見覚えのない広告や外部サイトへの転送、不正なページの追加などが仕込まれます。JPCERT/CCには、2026年4〜6月の3か月で181件のWebサイト改ざんが報告されています。検索エンジンのクローラーでアクセスしたときだけ不正な内容を表示するなど、管理者が普段どおりに見ても気づけない手口もあります。
2. 管理画面の乗っ取り
プラグインの脆弱性の中には、ログインしていない攻撃者が管理者権限を得られるものがあります。Patchstackの「最も狙われた脆弱性トップ10」にも、権限昇格や認証回避の脆弱性が複数含まれていました。管理者権限を奪われると、アカウントの追加や不正なプログラムの設置まで自由に行われてしまいます。
3. お問い合わせ内容・個人情報の漏えい
お問い合わせフォームには、名前・メールアドレス・電話番号などの個人情報が集まります。サイトが改ざんされれば、入力内容を外部に送る仕組みを埋め込まれるおそれがあります。古いサイトではフォームが暗号化されていない(HTTPのまま)ケースもあり、その場合は改ざんがなくても通信の盗聴に弱い状態です。HTTPS化の手順はSSL(HTTPS化)の導入手順で解説しています。
4. 検索結果への警告表示と、順位への影響
Googleがハッキングを検出すると、検索結果に警告ラベルが付いたり、ブラウザに警告ページが表示されたりすることがあります(Search Console ヘルプ)。修正後に再審査を依頼しても、ほとんどの審査に数日から数週間かかるとされています。その間、検索からの集客は大きく落ち込みます。仕組みと回復までの流れはセキュリティとSEOの関係で解説しています。
5. ある日突然、表示崩れや機能停止が起きる
放置の影響は、攻撃だけではありません。サーバー側で古いPHPの提供が終わり、新しいPHPに切り替わったときに、古いテーマやプラグインが対応しておらず、表示が崩れたり、お問い合わせフォームが動かなくなったりすることがあります。自社が何もしていなくても、環境の側が変わるためです。
6. 「更新したくても、更新できない」状態になる
放置期間が長いほど、一度に上げるバージョンの幅が広がり、更新で不具合が出る可能性が高くなります。たとえばWordPress 7.0では最低限必要なPHPが7.4に引き上げられ、PHP 7.2・7.3のサイトは6.9系にとどまることになりました(WordPress.org、2026年1月)。古いPHP・古い本体・古いプラグインが互いに足を引っ張り、どこから手を付けても何かが壊れる――これが、長く放置されたサイトでよく起きる状態です。
リニューアル相談の現場で見た「放置サイト」の実態
ここでは、当社がリニューアルや保守の相談を受けるなかで実際に見てきた状況を紹介します。数値は担当者への聞き取りにもとづく概数です(2026年10月時点)。
リニューアル相談の約7割で、更新が止まっていた
過去1年間に当社がリニューアルの相談を受けたサイトのうち、CMSやプラグインが最新でなかったサイトは約7割でした。当社が保守しているサイトでも、更新作業が保守契約の範囲外だったサイトの約3割で同じ状態が見られます。
| 対象 | CMS・プラグインが最新でなかったサイト |
|---|---|
| リニューアルの相談を受けたサイト(過去1年) | 約7割 |
| 当社が保守しているサイト(2026年10月時点) | 約3割(更新作業が保守契約の範囲外のサイト) |
放置サイトでよく見つかる4つの危険な状態
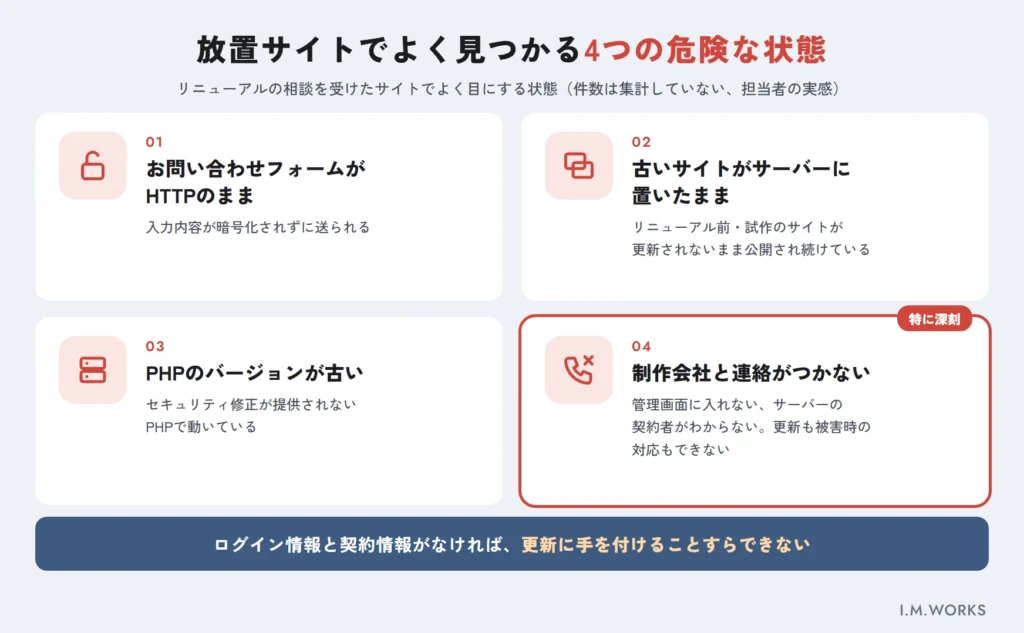
リニューアルの相談を受けたサイトでよく見つかるのは、次のような状態です。
- お問い合わせフォームがHTTPのまま:入力内容が暗号化されずに送られます。
- 古いサイトがサーバーに置いたままになっている:リニューアル前のサイトや試作のサイトが、更新されないまま公開され続けています。IPAの「安全なウェブサイトの運用管理に向けての20ヶ条」も、確認項目の2番目に「不要になったページやウェブサイトを公開していませんか?」を挙げています。
- PHPのバージョンが古い:セキュリティ修正が提供されないPHPで動いています。
- 制作会社と連絡がつかない:管理画面に入れない、サーバーの契約者がわからないなど、更新も被害時の対応もできない状態です。
4つ目は特に深刻です。更新の必要に気づいても、ログイン情報やサーバーの契約情報がなければ、手を付けることすらできません。
WordPressの中身を見ると見つかること
上の4つは、サイトの外側や契約まわりで見つかる状態です。管理画面やサーバーに入って中身を確認すると、次のような状態も見つかっています(件数は集計していません)。
- WordPress本体が何世代も前のバージョンのまま(5系・4系など)
- 何年も更新されていないプラグインが入っている
- 開発が終了したプラグインや、公式ディレクトリから削除されたプラグインが使われ続けている
- サーバーのPHPも古く、サポートが終了したバージョンで動いている
- コードの一部で、エスケープ処理(出力する文字を無害化する処理)がされていない
本体・プラグイン・PHPが古いだけでなく、コード自体に脆弱性が潜んでいることもあります。こうした状態が残っていると、前述の「更新したくても、更新できない」状態にもつながります。
WordPressの更新が
止まっていて不安な方へ
久留米市・福岡市で
WordPressサイトの現状確認・セキュリティ点検をお考えの方に
無料相談を実施しています。
- 本体・プラグイン・PHPの状況確認
- 更新か作り直しかの判断材料のご提示
- 対応費用の目安のご提示
自社のサイトは大丈夫?放置度セルフチェック
次の8項目を確認してください。「はい」が1つでもあれば、更新が止まっている可能性があります。
- 管理画面の「ダッシュボード」→「更新」に、更新待ちの項目が並んでいる
- 「ツール」→「サイトヘルス」に、PHPやプラグインに関する重大な問題が表示されている
- 最後に誰がいつ更新作業をしたのか、社内で答えられない
- 使っていない(停止中の)プラグインやテーマが残っている
- お問い合わせフォームのページのURLが「http://」で始まる
- 以前のサイトや試作のサイトが、別のURLで今も見られる
- 管理画面のログイン情報や、サーバー・ドメインの契約者が誰かわからない
- 保守契約に更新作業が含まれているか確認したことがない
管理画面に入れない場合は、それ自体が最も優先して解消すべき問題です。
更新が止まっていたら、まず何から始めるか
更新が止まっていることに気づいても、いきなり「すべて更新」ボタンを押すのは避けてください。長く放置したサイトほど、一度の更新で表示崩れや機能停止が起きやすいためです。次の順で進めます。
- 管理画面とサーバーに入れる状態を確保する:ログイン情報、サーバー・ドメインの契約者を確認します。入れない場合は、制作会社やサーバー会社に連絡します。
- バックアップを取る:ファイルとデータベースの両方を取得し、サーバーの外にも保管します。
- すでに被害が出ていないか確認する:Google Search Consoleの「セキュリティの問題」レポートや、
site:自社ドメインでの検索結果に見覚えのないページがないかを確認します。 - 現状を棚卸しする:本体・プラグイン・テーマ・PHPのバージョンと、開発が止まっているプラグインがないかを一覧にします。
- 更新するか、作り直すかを判断する:差分が小さければ順を追って更新します。PHP・本体・テーマのすべてが古い場合は、作り直したほうが安全で早いこともあります。
- 更新が止まらない体制をつくる:更新の担当者と頻度を決め、社内で難しければ保守を依頼します。
「更新で済む」か「作り直す」かの目安
| 更新で対応しやすいケース | 作り直しも検討したいケース |
|---|---|
| 更新待ちが少なく、PHPがサポート期間内 | PHP・本体・テーマのすべてが大きく古い |
| 使っているプラグインの開発が続いている | 主要な機能を担うプラグインの開発が止まっている |
| テーマが新しいPHPに対応している | 独自テーマが古いPHP前提で作られている |
| 管理画面とサーバーに問題なく入れる | 制作会社と連絡がつかず、構成がわからない |
作り直しを検討する場合は、ホームページリニューアルのタイミングも判断材料になります。更新を止めないための保守の内容と依頼先の選び方は、WordPressの保守管理とは?で解説しています。
まとめ|放置したWordPressは「古い脆弱性」の入口になる
- 更新が止まったWordPressサイトは、公表済みの脆弱性が塞がれないまま公開され続けている状態です。
- 攻撃者は古い脆弱性も狙い続けています。2025年に最も狙われた脆弱性トップ10のうち、2025年に公表されたものは4つだけでした(Patchstack)。
- WordPressサイトの約37%がサポート切れのPHPで動いており、2026年末にはPHP 8.2(約24%)もサポートが終了します(PHP公式・WordPress.org統計)。
- 放置すると、改ざん、管理画面の乗っ取り、個人情報の漏えい、検索結果の警告に加え、ある日突然の表示崩れや「更新できない」状態を招きます。
- 当社のリニューアル相談でも約7割で更新が止まっていました。まずはサイトヘルスで現状を確かめ、バックアップを取ってから、更新か作り直しかを判断しましょう。
参考資料・出典
- Patchstack「State of WordPress Security in 2026」(ページ表記の更新日:2026年2月25日) https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
- WordPress.org「WordPress 7.1.3 Maintenance and Security Release」2026年10月6日 https://wordpress.org/news/2026/10/wordpress-7-1-3-maintenance-and-security-release/
- WordPress Security Team「Security updates will cease for WordPress versions 4.1 through 4.6」2025年6月18日 https://make.wordpress.org/security/2025/06/18/security-updates-will-cease-for-wordpress-versions-4-1-through-4-6/
- WordPress.org 統計API(WordPressバージョン別)2026年10月9日取得 https://api.wordpress.org/stats/wordpress/1.0/
- WordPress.org 統計API(PHPバージョン別)2026年10月9日取得 https://api.wordpress.org/stats/php/1.0/
- WordPress.org Make Core「Dropping support for PHP 7.2 and 7.3」2026年1月9日 https://make.wordpress.org/core/2026/01/09/dropping-support-for-php-7-2-and-7-3/
- WordPress.org「Requirements」 https://wordpress.org/about/requirements/
- WordPress.org「Site Health screen」(最終更新 2026年7月12日) https://wordpress.org/documentation/article/site-health-screen/
- WordPress.org Plugin Handbook「Alerts and Warnings」 https://developer.wordpress.org/plugins/wordpress-org/alerts-and-warnings/
- WordPress.org「Hardening WordPress」(Advanced Administration Handbook) https://developer.wordpress.org/advanced-administration/security/hardening/
- PHP「Supported Versions」(2026年10月9日確認) https://www.php.net/supported-versions.php
- PHP「Unsupported Branches」 https://www.php.net/eol.php
- JPCERT/CC「JPCERT/CC 四半期レポート 2026年4月1日〜2026年6月30日」2026年7月16日 https://www.jpcert.or.jp/qr/2026/QR_FY2026-Q1.pdf
- Search Console ヘルプ「セキュリティの問題レポート」 https://support.google.com/webmasters/answer/9044101?hl=ja
- IPA(情報処理推進機構)「安全なウェブサイトの運用管理に向けての20ヶ条 〜セキュリティ対策のチェックポイント〜」(最終更新日:2019年3月6日) https://www.ipa.go.jp/security/vuln/websecurity/sitecheck.html
【免責】本記事は一般的な情報提供を目的としており、個別のサイト環境に対する技術的助言ではありません。更新作業は、バックアップを取得したうえで、必要に応じて専門家に相談して行ってください。掲載している数値・バージョン情報は【確認日:2026年-10月-10日】時点のものです。
更新が止まったWordPressサイト、まずは現状を確認しませんか
アイエムワークスは久留米市を拠点に、WordPress制作・ホームページリニューアル、SEO/MEO対策を行っています。「何年も更新していない」「制作会社と連絡がつかない」「更新すると壊れそうで触れない」といったご相談も、現状を確認したうえで、更新で対応するか作り直すかを含めてご提案します。
よくある質問
- 公表済みの脆弱性が塞がれないまま残り、改ざんや管理画面の乗っ取り、入力された個人情報の漏えいにつながるおそれがあります。ハッキングが検出されると、検索結果に警告ラベルが付き、再審査にも数日から数週間かかります。