WordPressのセキュリティ対策|安全に運用するための完全ガイド
WordPressのセキュリティ対策で最も大切なのは、本体・テーマ・プラグインを常に最新の状態に保ち、管理画面へのログインを守ることです。そのうえで、①更新 ②プラグイン・テーマの整理 ③ログインとアカウントの保護 ④バックアップ ⑤サーバー・PHP環境 ⑥監視と復旧の準備の6つを、担当者を決めて継続的に回すことで、改ざんや不正ログインのリスクを大きく下げられます。
WordPressそのものが危険なわけではありません。狙われるのは「更新が止まったWordPress」と「使い回したパスワードで守られた管理画面」です。セキュリティ企業Patchstackの年次レポートによると、2025年に見つかったWordPress関連の新しい脆弱性は11,334件で、そのうち91%がプラグイン、WordPress本体(コア)はわずか6件でした。
この記事は、当社コラム「WordPressのセキュリティ」シリーズの入口です。6つの基本の要点と優先順位を1ページで整理し、具体的な手順は個別記事へ案内します。WordPressに限らないWebサイト全体の対策は、Webサイトのセキュリティ対策の全体像にまとめています。
WordPressが狙われやすいのはなぜ?最新データで見る現状
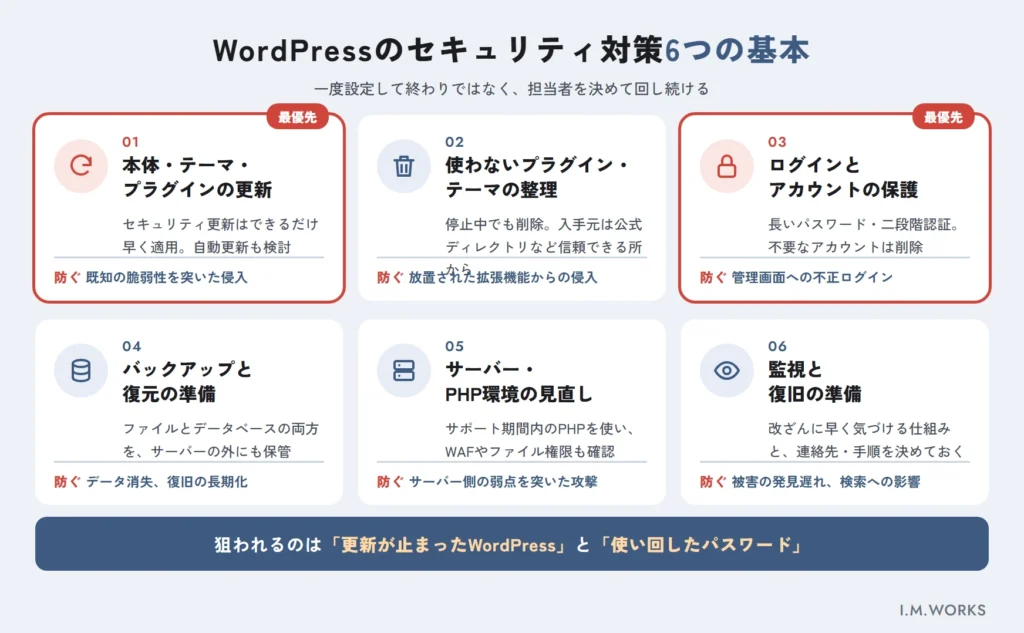
WordPressが狙われやすい最大の理由は、利用者が非常に多く、しかも拡張機能(プラグイン・テーマ)の脆弱性が次々に見つかっているからです。攻撃者は1つの脆弱性を見つければ、同じプラグインを使う大量のサイトを自動的に狙えます。
| データ | 内容 | 出典 |
|---|---|---|
| WordPressの利用率 | 全Webサイトの40.1%、CMSが判明しているサイトの58.6%がWordPress | W3Techs(2026年10月9日時点) |
| 2025年の新規脆弱性 | 11,334件(2024年比42%増) | Patchstack「State of WordPress Security in 2026」 |
| 脆弱性の内訳 | プラグイン91%、テーマ9%。コアは6件で、いずれも優先度の低いもの | 同上 |
| 修正版の有無 | 46%は、脆弱性が公表された時点で修正版が出ていなかった | 同上 |
| 悪用までの速さ | 大規模に悪用された脆弱性では、最初の悪用までの時間(加重中央値)が5時間 | 同上 |
注目したいのは、脆弱性の大半が本体ではなくプラグイン側で見つかっている点と、公表から悪用までが非常に速い点です。「月に1回まとめて更新すれば十分」とは言い切れず、重要な更新はできるだけ早く適用できる体制が求められます。
Googleの開発者向けサイトweb.devでも、サイトがハッキングされる主な経路として「パスワードの不正使用」「セキュリティアップデートの未適用」「安全でないテーマとプラグイン」などが挙げられています。脆弱性が生まれる仕組みは、WordPressが狙われやすい理由と脆弱性の仕組みで詳しく解説しています。
WordPressのセキュリティ対策|6つの基本
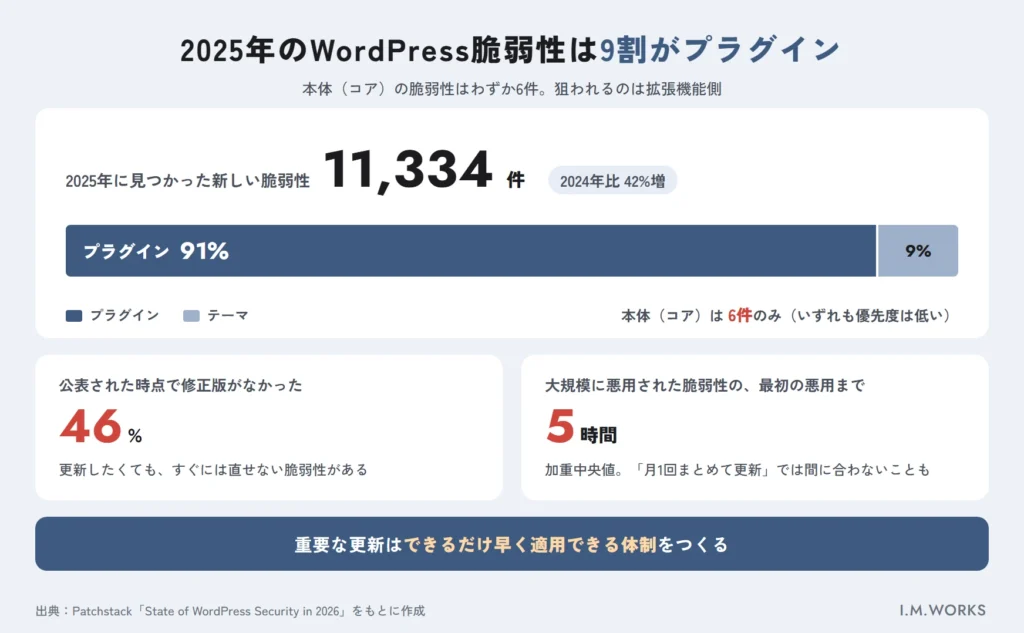
WordPressのセキュリティ対策は、次の6つで考えると抜け漏れを防げます。右列の記事で、それぞれの手順を詳しく解説しています。
| 基本 | 何を防ぐか | 詳しい解説 |
|---|---|---|
| ① 本体・テーマ・プラグインの更新 | 既知の脆弱性を突いた侵入 | WordPressのアップデート管理 |
| ② プラグイン・テーマの整理 | 放置された拡張機能からの侵入 | セキュリティプラグインの比較と選び方 |
| ③ ログインとアカウントの保護 | 管理画面への不正ログイン | ログイン画面を守る方法 |
| ④ バックアップと復元の準備 | データ消失、復旧の長期化 | バックアップと復元方法 |
| ⑤ サーバー・PHP環境 | サーバー側の弱点を突いた攻撃 | サーバーのセキュリティ対策/WAFとは |
| ⑥ 監視と復旧の準備 | 被害の発見遅れ、検索結果への影響 | マルウェア感染・改ざんからの復旧 |
① 本体・テーマ・プラグインを最新に保つ
更新は、WordPressのセキュリティ対策の土台です。WordPress.orgの公式ドキュメント「Hardening WordPress」は、古いバージョンのWordPressはセキュリティ更新が提供されないと明記し、最新版の利用と自動更新の活用を勧めています。
本体の更新は実際に頻繁に出ています。たとえば2026年9月17日に公開されたWordPress 7.1.1では、11件のセキュリティ修正が含まれ、公式に「すぐに更新すること」が推奨されました。公式に保守されるのは最新版のみで、古い系列への修正提供はあくまで「好意(courtesy)」による対応です。WordPress 4.6以前は、すでにセキュリティ更新の対象外になっています。
プラグインとテーマは、WordPress 5.5から管理画面で1つずつ自動更新を有効にできます。ただし自動更新は、表示崩れや機能停止が起きることもあります。バックアップを取ってから更新する、更新後に主要ページとお問い合わせフォームの動作を確認する、という手順をセットで決めておきましょう。具体的な手順はWordPressのアップデート管理で解説しています。
② 使っていないプラグイン・テーマを削除し、入手元を選ぶ
プラグインは便利な反面、1つ増えるごとに守るべき入口が増えます。WordPress.orgは使っていないプラグインはシステムから削除するよう勧めており、web.devも削除する際は無効化だけでなく、ファイルをサーバーから完全に消すよう案内しています。「停止中だから安全」とは限りません。
入手元も重要です。WordPress.orgの公式ディレクトリなど信頼できる配布元から入手し、有料プラグインを無料で配布しているような非正規の配布物は使わないでください。web.devは、こうした配布物に悪意のあるコードが仕込まれている例を挙げています。
セキュリティプラグインは、ログイン試行の制限やファイル改ざんの検知などを手軽に追加できる手段です。ただし「入れれば安心」ではなく、①〜⑥の基本を補う道具として考えます。選び方はWordPressセキュリティプラグインの比較と選び方を参考にしてください。
③ ログイン画面と管理者アカウントを守る
管理画面に入られると、サイトの改ざんも、不正なプログラムの設置も自由にできてしまいます。対策の基本は次の4つです。
- 推測されにくいパスワードを使い、使い回さない:WordPress.orgは、名前やサイト名、辞書にある単語を避けた長いパスワードを勧めています。
- 二段階認証(2FA)を設定する:WordPress本体には標準で備わっていないため、プラグインで追加します。WordPress.orgのドキュメントは、公式ディレクトリで二段階認証プラグインを探す方法を案内しています。
- 「admin」のような推測しやすいユーザー名を使わない
- 権限を必要最小限にする:WordPressには「管理者」「編集者」「投稿者」「寄稿者」「購読者」の権限グループがあります。記事を更新するだけの担当者に管理者権限は不要です。
ログインURLの変更やログイン試行回数の制限など、WordPress固有の設定はWordPressのログイン画面を守る方法で解説しています。パスワードや二段階認証の考え方は、不正アクセス対策の基本も参考になります。
④ バックアップを取り、復元できることを確かめる
どれだけ対策しても、被害をゼロにはできません。WordPress.orgは、ファイルとデータベースの定期的なバックアップを、日付つきで信頼できる場所に保管するよう勧めています。
WordPressのバックアップでは、ファイル(テーマ・プラグイン・アップロード画像)とデータベース(記事・設定)の両方が必要です。サーバー会社の自動バックアップだけに頼らず、サーバーの外にも保管し、実際に復元できるかを試しておきましょう。運用ルールの作り方はWordPressのバックアップと復元方法で紹介しています。
⑤ サーバー・PHP環境とファイル設定を見直す
レンタルサーバーを使っている場合も、WordPressそのものの管理は利用者側の責任です。WordPress.orgのドキュメントは、ホスティング会社はサーバーを管理する一方で「利用者がインストールしたアプリケーションには責任を負わない」と説明しています。
見落としやすいのがPHPのバージョンです。WordPress.orgの動作環境ページはPHP 8.3以上を推奨し、PHP 7.4などの古いバージョンは公式のサポートが終了していてセキュリティ上の脆弱性にさらされる可能性があると注意しています。PHP公式サイトによると、PHP 8.2のセキュリティサポートは2026年12月31日で終了します(2026年10月時点)。
あわせて、次のような設定も確認しておきます。
- 管理画面からテーマやプラグインのコードを編集できる機能を、
wp-config.phpで無効にする(DISALLOW_FILE_EDIT) - ディレクトリは755、ファイルは644を基本とするなど、ファイルの書き込み権限を必要最小限にする
- サイト全体をHTTPS化し、WAF(Web Application Firewall)が使えるサーバーなら有効にする
サーバー選びと設定はサーバーのセキュリティ対策、WAFの判断基準はWAFとは?、HTTPS化はSSL(HTTPS化)の導入手順で解説しています。
⑥ 監視と、改ざんされたときの備え
改ざんは、管理者が普段どおりにサイトを見ても気づけないことがあります。JPCERT/CCには2026年4〜6月の3か月で181件のWebサイト改ざんが報告され、検索エンジンのクローラー(Googlebot)でアクセスしたときだけ不正な内容を表示する事例も紹介されています。
- Google Search Consoleに登録する:Googleがハッキングを検出すると「セキュリティの問題」レポートで知らせてくれます。
- ログとファイルの変更を確認する:WordPress.orgは、アクセスログ・エラーログの確認や、ファイル変更の監視を勧めています。
- 目視の定期巡回を続ける:トップページだけでなく、検索結果での表示(
site:自社ドメイン)も確認します。
Search Consoleヘルプによると、セキュリティの問題が見つかると検索結果に警告ラベルが付くことがあり、修正後の再審査には数日から数週間かかります。感染時の手順はWordPressのマルウェア感染・改ざんからの復旧手順、検索順位への影響はセキュリティとSEOの関係で解説しています。
WordPressのセキュリティでよくある5つの誤解
対策をしているつもりでも、考え方が少しずれているだけで穴が残ります。相談の場でよく聞く誤解を整理します。
| よくある誤解 | 実際のところ |
|---|---|
| セキュリティプラグインを入れたから安心 | プラグインは補助の道具。更新・パスワード・バックアップが前提 |
| 停止中のプラグインは影響がない | ファイルがサーバーに残る。不要なら削除する |
| 自動更新にしたので放置でよい | 自動更新が失敗したり、更新で不具合が出たりすることがある。結果の確認が必要 |
| 小さな会社のサイトは狙われない | 攻撃は自動化されており、規模より「古さ・弱さ」で選ばれる |
| 保守契約があるから大丈夫 | 契約に更新作業やセキュリティ対策が含まれているとは限らない |
最後の「保守契約があるから大丈夫」は、次のセクションで紹介する当社の現場でも実際に見られた状況です。
WordPressサイトの更新・保守が
不安な方へ
久留米市・福岡市で
WordPressサイトの保守・セキュリティ点検をお考えの方に
無料相談を実施しています。
- 本体・プラグインの更新状況の確認
- アカウント・権限の見直しのご提案
- 保守費用の目安のご提示
アイエムワークスが保守・引き継ぎの現場で見てきたWordPressの実態
ここでは、当社がWordPressサイトの保守やリニューアル、他社からの引き継ぎを担当するなかで実際に見てきた状況を紹介します。数値は担当者への聞き取りにもとづく概数です(2026年10月時点)。
保守先の約3割、リニューアル相談の約7割で更新が止まっていた
当社が保守しているサイトでも、CMS本体やプラグインが最新でなかったサイトが約3割ありました。いずれも、更新作業が保守契約の範囲に含まれていなかったサイトです。保守契約を結んでいても、更新作業まで任せているとは限りません。
過去1年間にリニューアルの相談を受けたサイトでは、この割合が約7割にのぼりました。
| 対象 | CMS・プラグインが最新でなかったサイト | 備考 |
|---|---|---|
| 当社が保守しているサイト(2026年10月時点) | 約3割 | 更新作業が保守契約の範囲外のサイト |
| リニューアルの相談を受けたサイト(過去1年) | 約7割 | — |
更新が止まったまま運用を続けると何が起きるかは、更新が止まったWordPressサイトのリスクで詳しく解説しています。
引き継いだWordPressで見つかったアカウントの問題
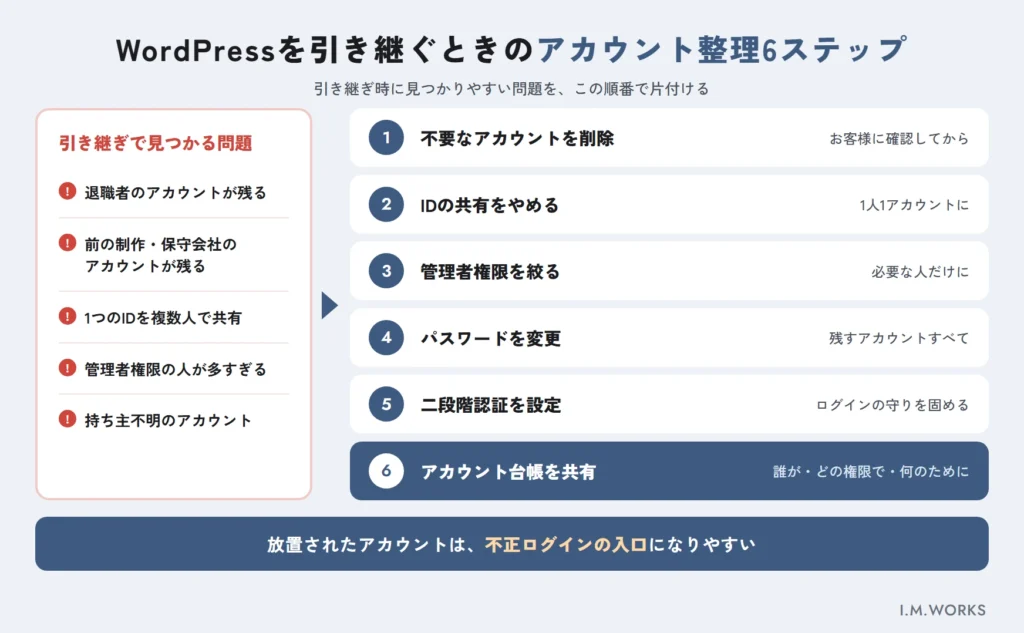
他社からWordPressサイトの保守を引き継ぐと、ユーザーアカウントの管理に次のような問題が見つかることがあります。
- 退職したスタッフのアカウントが残っている
- 以前の制作会社・保守会社のアカウントが残っている
- 1つのIDを複数人で共有している
- 管理者権限を持つアカウントが必要以上に多い
- 誰のものかわからないアカウントがある
こうしたアカウントは、パスワードが使い回されていたり、持ち主が退職していて変更されないままだったりと、不正ログインの入口になりやすいものです。当社では引き継ぎ時に、次の手順で整理しています。
- 不要なアカウントは、お客様に確認したうえで削除する
- IDの共有をやめ、1人1アカウントにする
- 管理者権限を必要な人だけに絞る
- 残すアカウントのパスワードを変更する
- 二段階認証を設定する
- 「誰が・どの権限で・何のために使うか」をまとめたアカウント台帳を作り、お客様と共有する
改ざんの復旧事例:原因はパスワードの使い回し
当社が復旧を担当した改ざん事例を紹介します。お客様の特定を避けるため、業種は伏せています。
| 項目 | 内容 |
|---|---|
| 被害 | サイトの改ざん |
| 原因 | パスワードの使い回しによる不正ログイン |
| 気づいたきっかけ | 当社の定期巡回(目視によるチェック) |
| 復旧までの期間 | 約2週間 |
| 再発防止策 | 管理画面への二段階認証の導入 |
この事例で侵入に使われたのは、脆弱性ではなく正規のログイン情報でした。パスワードの使い回しと二段階認証の未設定は、費用をかけずに防げる原因です。それでも被害が出てからの復旧には約2週間かかりました。
当社の保守で行っているセキュリティ作業
この事例のように、改ざんは定期的に見ていれば早く気づけます。当社のWordPress保守では、プランによって内容は異なりますが、次の作業を最低でも月1回行っています。
| 作業 | 内容 |
|---|---|
| 更新前のバックアップ | 更新で不具合が出ても戻せるよう、作業の前にバックアップを取る |
| 本体・プラグイン・テーマの更新 | 公開された更新を適用する |
| 更新後の確認 | 表示や動作に問題がないかを確認する |
| 定期的なバックアップ | 自動バックアップを含め、定期的にバックアップを取る |
| 定期巡回 | サイトを目視で確認し、改ざんなどの異常がないかを見る |
| 不要なプラグイン・アカウントの整理 | 使っていないものを削除する |
改ざんなどの被害が起きたときは、復旧の対応も行っています。保守会社を選ぶときは、こうした作業のどこまでが契約に含まれ、どのくらいの頻度で行われるのかを確認しておきましょう。
担当者のコメント
100%断言はできませんが、サイトが改ざんされる例として多いのは、パスワードの使い回しと、古いバージョンのまま放置されたサイトです。保守契約を結んでいる場合は、セキュリティ対策がどのレベルまで含まれているかを確認してみてください。
自社でやること・保守会社に任せること
WordPressのセキュリティは、技術的な設定よりも「誰が、いつ、何をするか」を決めることで続けやすくなります。当社の現場で見えた課題(更新が契約範囲外、アカウントが整理されていない)も、役割分担があいまいなことが原因でした。
| 項目 | 自社で行うこと | 制作・保守会社に依頼できること |
|---|---|---|
| アカウント管理 | 利用者の把握、退職・異動時の連絡、アカウント台帳の確認 | 不要アカウントの削除、権限設定、二段階認証の導入 |
| 更新 | 更新状況の報告を受けて確認する | 本体・テーマ・プラグインの更新と動作確認 |
| プラグイン | 使っている機能の把握 | 不要プラグインの削除、代替の提案 |
| バックアップ | 保管場所と復元方法の把握 | 自動バックアップの設定、復元作業 |
| 監視・緊急時 | 異変に気づいたときの連絡、社内判断 | 定期巡回、原因調査、復旧、再発防止策 |
保守契約を結ぶとき、または見直すときは、少なくとも次の4点を書面で確認しましょう。
- 本体・テーマ・プラグインの更新が含まれているか(頻度と、更新後の動作確認の有無)
- バックアップの頻度、保管場所、保管期間
- 改ざん・不正ログインが起きたときの対応範囲と費用
- アカウント(管理者権限)の管理を誰が行うか
保守の作業内容と費用相場、依頼先の選び方はWordPressの保守管理とは?で詳しく解説しています。
今日からできるWordPressセキュリティ点検リスト
まずは次の10項目を確認してみてください。「いいえ」や「わからない」が多いほど、優先して手を付ける必要があります。
- WordPress本体が最新版になっている
- テーマ・プラグインに更新待ちのものがない
- 使っていないプラグイン・テーマを削除している
- 管理者アカウントの数と持ち主を把握している(退職者・旧制作会社のアカウントがない)
- パスワードを他のサービスと使い回していない
- 管理者アカウントに二段階認証を設定している
- ファイルとデータベースのバックアップを、サーバーの外にも保管している
- PHPのバージョンがサポート期間内である
- Google Search Consoleにサイトを登録している
- 保守契約に、更新作業と改ざん時の対応が含まれているか確認した
WordPress以外の項目も含めた点検は、Webサイトのセキュリティチェックリストを使えます。
まとめ|WordPressのセキュリティは「更新」と「アカウント管理」を止めないこと
- WordPressのセキュリティ対策の柱は、更新・プラグイン整理・ログインとアカウントの保護・バックアップ・サーバー/PHP環境・監視と復旧の準備の6つです。
- 2025年に見つかったWordPress関連の脆弱性は11,334件で、91%がプラグインでした(Patchstack)。本体だけでなく、プラグインとテーマの更新が欠かせません。
- 当社の現場では、保守先の約3割・リニューアル相談の約7割で更新が止まっており、改ざんの復旧事例の原因はパスワードの使い回しでした。
- 二段階認証、不要なアカウントとプラグインの削除、サーバー外へのバックアップは、大きな費用をかけずに始められます。
- 保守契約に「どのレベルのセキュリティ対策まで含まれているか」を確認し、自社と保守会社の役割分担を明確にしましょう。
参考資料・出典
- Patchstack「State of WordPress Security in 2026」(ページ表記の更新日:2026年2月25日) https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
- W3Techs「Usage statistics and market share of WordPress」(2026年10月9日時点のデータ) https://w3techs.com/technologies/details/cm-wordpress
- WordPress.org「Hardening WordPress」(Advanced Administration Handbook) https://developer.wordpress.org/advanced-administration/security/hardening/
- WordPress.org「Two Step Authentication」(Advanced Administration Handbook) https://developer.wordpress.org/advanced-administration/security/mfa/
- WordPress.org「Version 7.1.1」2026年9月17日 https://wordpress.org/support/wordpress-version/version-7-1-1/
- WordPress.org「Plugin and themes auto-updates」(最終更新 2023年1月13日) https://wordpress.org/documentation/article/plugins-themes-auto-updates/
- WordPress.org「Roles and Capabilities」(最終更新 2026年9月2日) https://wordpress.org/documentation/article/roles-and-capabilities/
- WordPress.org「Requirements」 https://wordpress.org/about/requirements/
- WordPress Security Team「Security updates will cease for WordPress versions 4.1 through 4.6」2025年6月18日 https://make.wordpress.org/security/2025/06/18/security-updates-will-cease-for-wordpress-versions-4-1-through-4-6/
- PHP「Supported Versions」 https://www.php.net/supported-versions.php
- web.dev「スパムによってサイトがハッキングされる主な原因」 https://web.dev/articles/top-ways-sites-get-hacked-by-spammers?hl=ja
- JPCERT/CC「JPCERT/CC インシデント報告対応レポート 2026年4月1日〜2026年6月30日」2026年7月16日 https://www.jpcert.or.jp/qr/2026/QR_FY2026-Q1.pdf
- Search Console ヘルプ「セキュリティの問題レポート」 https://support.google.com/webmasters/answer/9044101?hl=ja
WordPressサイトのセキュリティ、どこまで対策できているか確認しませんか
アイエムワークスは久留米市を拠点に、WordPress制作・ホームページリニューアル、SEO/MEO対策を行っています。「更新が止まっている」「誰のアカウントかわからないユーザーがいる」「保守契約の範囲がわからない」といったご相談も、現状を確認したうえで優先すべき対策をご提案します。
よくある質問
- WordPress本体が特別に危険なわけではありません。Patchstackによると2025年に本体で見つかった脆弱性は6件で、91%はプラグインでした。狙われやすいのは、更新されずに放置された本体・テーマ・プラグインと、弱いパスワードで守られた管理画面です。