サーバーのセキュリティ対策|レンタルサーバー選びと設定のポイント
サーバーのセキュリティ対策は、「サーバー会社が守ってくれる範囲」と「契約者が自分で設定・管理する範囲」を切り分けることから始まります。レンタルサーバーでも、PHPのバージョン選択、ファイル転送の方式、バックアップの確認などは契約者側の仕事です。
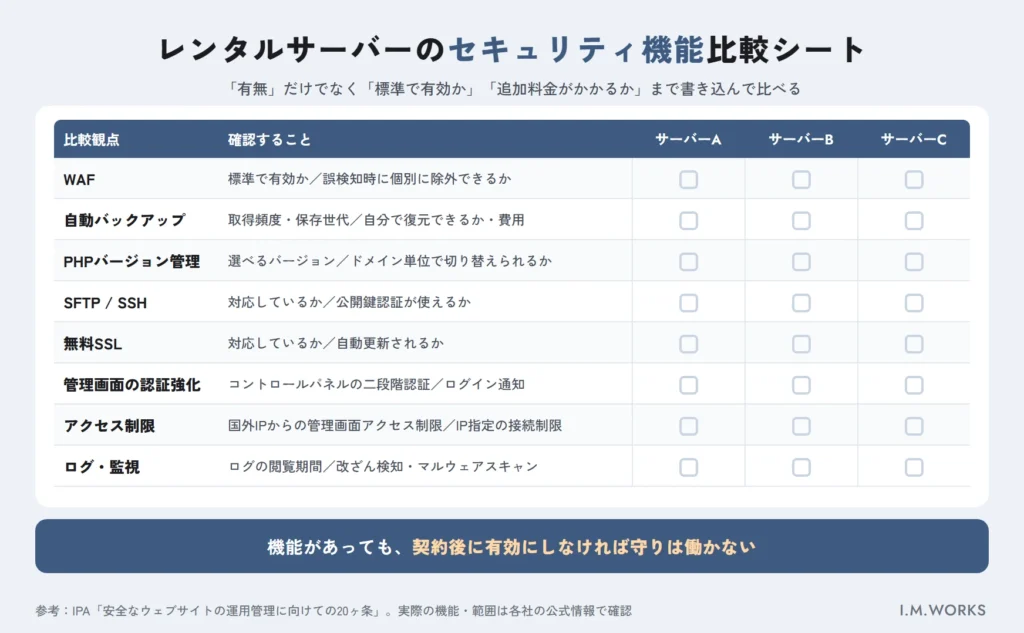
レンタルサーバーを選ぶときは、価格や速度だけでなく、WAFの有無、自動バックアップと復元方法、PHPバージョンの管理、SFTP/SSHへの対応といったセキュリティ機能を比較しましょう。契約後は、それらの機能を「実際に有効にしているか」が被害の差になります。
この記事では、特定のサーバー会社をおすすめするのではなく、どのサーバーにも当てはめられる比較観点と、契約後に見直す設定項目を、IPA(情報処理推進機構)やJPCERT/CCの公開資料をもとに整理します。
サーバーのセキュリティ対策とは?責任範囲の考え方
サーバーのセキュリティ対策とは、Webサイトを動かしているサーバーのOS・ソフトウェア・設定・アカウント・ログを適切に管理し、不正アクセスや改ざんを防ぐ取り組みです。 どこまでを自社で担うかは、サーバーの種類で変わります。
IPAは「安全なウェブサイトの運用管理に向けての20ヶ条」で、クラウドなどのサービスを利用する際は、自組織の責任範囲を把握したうえで必要な対策を実施するよう求めています(出典:IPA「安全なウェブサイトの運用管理に向けての20ヶ条 〜セキュリティ対策のチェックポイント〜」最終更新2019年3月6日)。
| サーバーの種類 | サーバー会社が主に担う範囲(一般的な例) | 契約者が主に担う範囲(一般的な例) |
|---|---|---|
| 共用レンタルサーバー | OS・Webサーバーソフトの更新、物理的な管理、ネットワーク | CMS・プラグイン、PHPバージョンの選択、アカウント・パスワード、提供機能(WAF等)の有効化 |
| VPS | 物理サーバー・仮想化基盤 | OS・ミドルウェアの更新、ファイアウォール、SSH設定など大半の管理 |
| クラウド(IaaS) | 物理基盤・クラウドサービス自体 | 契約者が構成した範囲すべて(設定ミスも含む) |
※実際の範囲はサービスごとに異なります。契約前に各社の利用規約・サービス仕様で確認してください。
中小企業のコーポレートサイトでは、サーバー管理の専任者がいないケースが多いため、OS管理を任せられる共用レンタルサーバーやマネージドサービスが現実的な選択肢になります。
サーバーのセキュリティが重要な理由
サーバーの脆弱性や設定の甘さは、改ざん・情報漏えい・サイト停止に直結し、規模に関係なく狙われます。
IPAが2026年1月29日に公表した「情報セキュリティ10大脅威 2026」(組織編)では、「システムの脆弱性を悪用した攻撃」が4位に選ばれています(出典:IPA「情報セキュリティ10大脅威 2026」)。
また、JPCERT/CCは2013年6月7日の「Web サイト改ざんに関する注意喚起」で、サイト管理者向けの対策として、ソフトウェアの更新、コンテンツ更新元の制限、FTP/SSHログの確認、更新用アカウントのパスワード強化などを挙げています(出典:JPCERT/CC「Web サイト改ざんに関する注意喚起」JPCERT-AT-2013-0027)。サーバーの更新用アカウントが攻撃の入口になりうることを示しています。
攻撃者がなぜ中小企業のサイトを狙うのかは「Webサイトが狙われる理由と主な攻撃手口」で詳しく解説しています。
レンタルサーバー選びで比較したいセキュリティ機能
レンタルサーバーを比較するときは、次の8つの観点を「有無」だけでなく「標準で有効か」「追加料金がかかるか」まで確認します。 ここではランキングではなく、自社の条件に照らして判断するための観点を示します。
| 比較観点 | 確認すること | なぜ重要か |
|---|---|---|
| WAF | 提供の有無、標準で有効か、誤検知時に個別に除外できるか | 脆弱性の修正が間に合わない間の被害低減策になる |
| 自動バックアップ | 取得頻度、保存世代(日数)、復元方法(自分で可能か・申込制か)、復元費用 | 改ざん・誤操作から戻せるかどうかが決まる |
| PHPバージョン管理 | 選べるバージョン、サポート中のバージョンへの対応時期、ドメイン単位で切り替えられるか | サポート切れのPHPは脆弱性が修正されない |
| SFTP/SSH | SFTP・SSHに対応しているか、公開鍵認証が使えるか | パスワードや通信内容を暗号化して転送できる |
| 無料SSL | 対応有無、自動更新の有無 | 常時SSL化の前提。証明書の更新漏れを防ぐ |
| 管理画面の認証強化 | コントロールパネルの二段階認証、ログイン通知 | 契約アカウントの乗っ取りを防ぐ |
| アクセス制限 | 国外IPからの管理画面アクセス制限、IP指定での接続制限 | 総当たり攻撃の入口を減らす |
| ログ・監視 | アクセスログ・エラーログの閲覧期間、改ざん検知・マルウェアスキャンの有無 | 異常に早く気づき、原因を追える |
WAF:脆弱性を突く通信を遮断する
WAF(Web Application Firewall)は、SQLインジェクションなどWebアプリケーションへの攻撃パターンを含む通信を検知・遮断する仕組みです。IPAの20ヶ条でも、IDS・IPS・WAFなどで不正な通信を検知・遮断することを挙げ、脆弱性を修正するまでの被害低減策として位置づけています(出典:IPA「安全なウェブサイトの運用管理に向けての20ヶ条」)。
ただしWAFは更新作業の代わりにはなりません。仕組みや導入の判断基準は「WAFとは?」で解説しています。
自動バックアップ:「取れているか」より「戻せるか」
バックアップ機能は、取得頻度と保存世代に加えて、復元を自分でできるのか、申し込みが必要か、費用がかかるかを確認します。改ざんに気づくまで日数がかかることもあるため、保存世代が短いと、改ざん前の状態がすでに残っていない場合があります。
サーバー側のバックアップとは別に、自社でもバックアップを保管しておくと、サーバー障害や契約トラブルにも備えられます。WordPressサイトの方法は「WordPressのバックアップ」で解説しています。
PHPバージョン管理:サポート期限を確認する
PHPは、リリースから2年間のアクティブサポートと、その後2年間のセキュリティ修正のみの期間があり、計4年でサポートが終了します。2026年10月8日時点のサポート状況は次のとおりです(出典:PHP「Supported Versions」)。
| バージョン | アクティブサポート終了 | セキュリティサポート終了 |
|---|---|---|
| PHP 8.2 | 2024年12月31日 | 2026年12月31日 |
| PHP 8.3 | 2025年12月31日 | 2027年12月31日 |
| PHP 8.4 | 2026年12月31日 | 2028年12月31日 |
| PHP 8.5 | 2027年12月31日 | 2029年12月31日 |
この表にないPHP 8.1以前は、すでにサポートが終了しています。WordPressは推奨環境としてPHP 8.3以上を挙げています(出典:WordPress.org「Requirements」)。
サーバー選びでは「新しいバージョンをいつから選べるか」「古いバージョンをいつまで使わせるか(強制切り替えの有無)」を確認しましょう。
SFTP/SSH:ファイル転送を暗号化する
従来のFTPは、ID・パスワードや転送内容が暗号化されません。ファイルの更新には、暗号化された通信で転送できるSFTPやSSHを使えるサーバーを選び、FTPは使わない設定にするのが基本です。
契約後に見直したいサーバーの設定ポイント
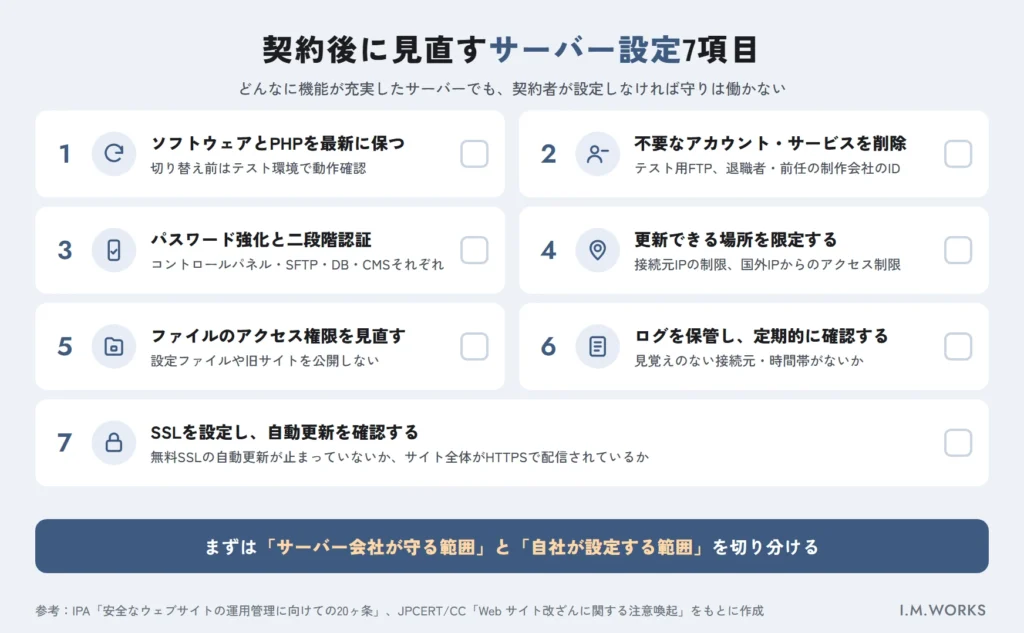
どんなに機能が充実したサーバーでも、契約者が設定しなければ守りは働きません。 IPAの20ヶ条のうち「ウェブサーバのセキュリティ対策」の項目と、JPCERT/CCの改ざん注意喚起をもとに、レンタルサーバーの契約者が確認できる項目に置き換えて整理します。
1. ソフトウェアとPHPを最新に保つ
IPAは、OSやサーバソフトウェア、ミドルウェアのバージョンアップと、修正プログラムの速やかな適用を求めています。共用サーバーでは、契約者が選べるPHPのバージョンと、CMS・プラグインの更新が中心です。PHPの切り替え前には、テスト環境やステージング機能で動作を確認しましょう。WordPressの更新手順は「WordPressのアップデート」をご覧ください。
2. 不要なアカウント・サービスを削除する
制作時のテスト用FTPアカウントや、退職者・前任の制作会社が使っていたアカウントが残っていないか確認します。IPAの20ヶ条でも、不要なサービスやアカウント(特に開発・テスト環境で使ったもの)が残っていないかが確認項目になっています。
3. パスワードを強化し、二段階認証を有効にする
コントロールパネル、FTP/SFTP、データベース、CMSの管理画面それぞれで、推測されにくいパスワードを使います。JPCERT/CCは更新用アカウントのパスワードについて、英数字と記号を含む8文字以上の推測されにくいものを推奨しています(2013年時点の注意喚起)。二段階認証が使える場合は必ず有効にしましょう。管理画面の守り方は「不正アクセス対策の基本」で詳しく解説しています。
4. 更新できる場所を限定する
JPCERT/CCは、コンテンツの更新を特定のPCやIPアドレスなど決まった場所からのみ行えるようにすることを挙げています。サーバーにFTP/SSHの接続元IP制限や国外IPからのアクセス制限があれば活用します。
5. ファイルのアクセス権限を見直す
設定ファイルや個人情報を含むファイルが外部から閲覧できる状態になっていないか確認します。IPAの20ヶ条は、ファイル・ディレクトリへの適切なアクセス制御と、公開すべきでないファイルを公開しないことを挙げています。不要になった旧サイトやテストページを残したままにしないことも重要です。
6. ログを保管し、定期的に確認する
アクセスログやFTP/SSHのログに、見覚えのない接続元や時間帯の記録がないかを確認します。ログの保存期間はサーバーによって異なるため、必要なら定期的にダウンロードして保管しましょう。
7. SSLを設定し、自動更新を確認する
無料SSLの自動更新が止まっていないか、サイト全体がHTTPSで配信されているかを確認します。手順は「SSL(HTTPS化)とは?」で解説しています。
サーバーやサイトの
セキュリティが不安な方へ
久留米市・福岡市で
サーバー設定の確認やサイトの保守・セキュリティ点検の
無料相談を実施しています。
- 現状の設定確認
- 改善提案
- 保守費用の目安のご提示
サーバー選びでよくある失敗と注意点
よくある失敗は「価格だけで選ぶ」「機能はあるのに有効にしていない」「契約情報を制作会社任せにする」の3つです。
- 価格だけで選ぶ:安価なプランでは、WAFやバックアップの復元が対象外・有料オプションになっている場合があります。比較表の観点で総額を確認しましょう。
- 機能を有効にしていない:WAFや二段階認証は、契約者が管理画面でオンにしないと働かない場合があります。
- 契約情報を把握していない:サーバーの契約者名義やログイン情報を前任の制作会社だけが持っていると、緊急時に対応が遅れます。自社名義での契約と、ログイン情報の社内管理を徹底しましょう。
- サーバー移転時の後片付け漏れ:旧サーバーに古いサイトが公開されたまま残り、更新されずに放置されるケースがあります。
制作会社に保守を任せる場合の選び方は「Web制作会社の選び方」もあわせてご覧ください。
【実例】アイエムワークスがサーバー点検で確認していること
アイエムワークスがお客様のサーバーを点検したときに、よく見つかる問題と、PHPのバージョンを上げるときの進め方を紹介します。
点検でよく見つかる3つの問題
| よく見つかる問題 | 何が危ないか | この記事の該当箇所 |
|---|---|---|
| サポートが終わった古いPHPのまま動いている | 脆弱性が見つかっても修正されない | PHPバージョン管理 |
| 旧サイトやテストページが、サーバーに公開されたまま残っている | 更新されないまま放置され、攻撃の入口になる | ファイルのアクセス権限を見直す |
| ファイル転送にFTPを使っている(SFTPを使っていない) | ID・パスワードや転送内容が暗号化されない | SFTP/SSH |
どれも、サイトの見た目からはわかりません。サイトが普通に表示されていても、サーバーの中ではこうした状態が続いていることがあります。
古いPHPのバージョンを上げるときに起きること
古いPHPのサイトでバージョンを上げようとすると、次のような問題がよく起きます。
- テーマやプラグインが新しいPHPに対応しておらず、表示が崩れたりエラーが出たりする
- CMS本体も古く、PHPだけを上げられないため、CMSから順に更新する必要がある
そのため当社では、テスト環境で動作を確認してから本番のPHPを切り替えています。 この手順を踏んでいるため、切り替えで大きなトラブルにはなっていません。PHPを上げる前に、CMS・テーマ・プラグインが新しいバージョンに対応しているかを確認し、テスト環境で表示とフォームの動作を確かめることが大切です。
被害に気づいたら・定期的な点検の進め方
万一、改ざんや不正アクセスが疑われる場合は、自己判断で上書きする前に、状況の記録とサーバー会社への連絡を優先します。 初動の手順は「ホームページがハッキングされたら?」で解説しています。
設定の見直しは一度で終わりではありません。IPAの20ヶ条も、定期的なセキュリティ検査(診断)や監査で対策漏れを洗い出すことを求めています。外部の診断を検討する場合は「Webサイトの脆弱性診断とは?」、自社で点検する場合は「Webサイトのセキュリティチェックリスト」が参考になります。
まとめ:選ぶときは「機能」、契約後は「設定と運用」
- サーバーのセキュリティは、サーバー会社と契約者の責任範囲を切り分けることから始まる
- レンタルサーバーは、WAF・自動バックアップ・PHPバージョン管理・SFTP/SSH・無料SSL・管理画面の認証強化などを比較する
- 機能の「有無」だけでなく、標準で有効か・追加料金か・復元を自分でできるかまで確認する
- 契約後は、ソフトウェア更新、不要アカウント削除、パスワードと二段階認証、接続元制限、アクセス権限、ログ確認を定期的に見直す
- サイト全体のセキュリティは「Webサイトのセキュリティ対策ガイド」で全体像を確認できる
参考資料・出典
- IPA「安全なウェブサイトの運用管理に向けての20ヶ条 〜セキュリティ対策のチェックポイント〜」(最終更新2019年3月6日)https://www.ipa.go.jp/security/vuln/websitecheck.html
- IPA「情報セキュリティ10大脅威 2026」(2026年1月29日公表)https://www.ipa.go.jp/security/10threats/10threats2026.html
- JPCERT/CC「Web サイト改ざんに関する注意喚起」JPCERT-AT-2013-0027(2013年6月7日)https://www.jpcert.or.jp/at/2013/at130027.html
- PHP「Supported Versions」(2026年10月8日時点の表示を確認)https://www.php.net/supported-versions.php
- WordPress.org「Requirements」https://wordpress.org/about/requirements/
※各出典の内容は2026年10月時点で確認しています。
サーバー選びや設定の見直しはアイエムワークスへご相談ください
「今のサーバーのPHPやバックアップ設定が適切か分からない」「サーバー移転を安全に進めたい」といったお悩みに、久留米・福岡のWeb制作会社として現状の確認から保守まで対応します。ホームページ制作・リニューアル、SEO対策とあわせてお気軽にご相談ください。
よくある質問
- すべてを任せることはできません。共用レンタルサーバーでは、OSやWebサーバーソフトの更新は主にサーバー会社が担いますが、PHPバージョンの選択、CMSやプラグインの更新、パスワード管理、WAFなどの機能を有効にするのは契約者の役割です。