Webサイトの脆弱性診断とは?方法・費用・実施頻度
Webサイトの脆弱性診断とは、サイトやサーバーに攻撃の糸口となる弱点(脆弱性)がないかを、専用ツールや専門技術者の手作業で調べる検査です。方法は「ツール診断」「手動診断」「両者を組み合わせたハイブリッド診断」があり、手動を含むほど精度は上がる一方で費用も高くなります。
実施のタイミングは「公開前」「機能追加や改修のとき」「定期的」の3つが基本です。費用は診断範囲と方法によって大きく変わるため一律の相場は示せませんが、IPA(情報処理推進機構)は自社で構築したECサイトの場合、脆弱性診断に最低でも年額100万円以上を見込むよう示しています。この記事では、IPAなどの公的資料で確認できる内容をもとに、脆弱性診断の種類・方法・費用・頻度と、依頼先の選び方を解説します。
脆弱性診断とは?Webサイトの弱点を見つける検査
脆弱性診断は、Webサイトに攻撃者が悪用できる弱点が残っていないかを調べ、危険度とともに報告してもらう検査です。見つかった弱点を修正することで、情報漏えいや改ざんの被害を未然に防ぐことが目的です。
IPAの「安全なウェブサイトの運用管理に向けての20ヶ条」では、組織内部で対策を実施したうえで、外部の組織による脆弱性検査(診断)やセキュリティ監査を受けることは、対策漏れを洗い出すための効果的な手段だとしています。また、公開・運用後も定期的な検査(診断)を続けることが重要だとしています。
脆弱性診断とペネトレーションテストの違い
脆弱性診断と混同されやすいのが「ペネトレーションテスト(侵入テスト)」です。クレジット取引セキュリティ対策協議会の「クレジットカード・セキュリティガイドライン」の用語集では、次のように区別されています。
| 項目 | 脆弱性診断 | ペネトレーションテスト |
|---|---|---|
| 目的 | システム全体に存在する脆弱性やセキュリティ上の不備を洗い出す | 攻撃者が意図する特定の攻撃を想定し、それが成功するかを検証する |
| 攻撃成功の実証 | 行わない | 行う |
| 向いている場面 | 自社サイトの弱点を網羅的に把握したいとき | 重要な資産が実際に侵害されうるかを確かめたいとき |
出典:クレジット取引セキュリティ対策協議会「クレジットカード・セキュリティガイドライン【6.1版】」(2026年3月)用語集をもとに作成
中小企業のコーポレートサイトや一般的なECサイトでは、まず脆弱性診断で弱点を網羅的に把握するのが一般的な出発点です。
なぜWebサイトに脆弱性診断が必要なのか
脆弱性は、サイトを作った時点で作り込まれることもあれば、使っているソフトウェアに後から見つかることもあります。見た目や動作に問題がなくても、外からは分からない弱点が残っている可能性があるため、検査して初めて把握できます。
IPAの「ECサイト構築・運用セキュリティガイドライン」(2023年3月)では、中小企業のECサイト50社を対象に脆弱性診断を行った結果が紹介されています。それによると、直接被害に結びつく危険度「高」の脆弱性が見つかった事業者は、重複を除いて26社(全体の52%)でした。
被害が起きた場合の負担も小さくありません。同ガイドラインでは、IPAの調査として、事故対応費用を支出した中小企業のECサイト運営事業者19社の事故対応費用の平均額が1社あたり約2,400万円だったと紹介しています。いずれもECサイトを対象にした数値ですが、問い合わせフォームや会員機能を持つサイトでも、弱点を放置するリスクがあることに変わりはありません。
Webサイトが狙われる理由や主な攻撃手口は「Webサイトが狙われる理由と主な攻撃手口」で詳しく解説しています。
脆弱性診断の種類:Webアプリケーション診断とプラットフォーム診断
脆弱性診断は、何を調べるかによって大きく2種類に分かれます。IPAのECサイト向けガイドラインでは、次のように説明されています。
| 種類 | 調べる対象 | 主な確認内容の例 |
|---|---|---|
| Webアプリケーション診断 | Webサーバー上で動作するアプリケーション | お問い合わせフォーム、ログイン画面、会員登録、検索、決済画面などに入力を悪用される弱点がないか |
| プラットフォーム診断 | サーバーやネットワーク機器のOS、ミドルウェア | 古いバージョンのソフトウェア、不要なサービスの公開、設定の不備がないか |
出典:IPA「ECサイト構築・運用セキュリティガイドライン」コラム3をもとに作成(確認内容の例は当社による補足)
同ガイドラインは、自社で構築したECサイトを新規公開する前に、原則として第三者による両方の診断を実施するよう求めています。Webアプリケーション診断の範囲は、最低でもログイン画面、利用者情報の登録・変更画面、商品検索画面、注文・決済画面などを含めるよう示しています。
レンタルサーバーを使っている場合、サーバーのOSやミドルウェアの管理は事業者側が担っていることが多く、自社で診断を依頼できる範囲は契約内容によって異なります。IPAの20ヶ条でも、クラウドやホスティングを利用する場合は事業者側の作業範囲を把握し、不足する対策を自組織で補うよう求めています。
診断方法:ツール診断と手動診断の違い
診断方法には、ツールで自動的に調べる「ツール診断」、専門技術者が手作業で調べる「手動診断」、両者を組み合わせた「ハイブリッド診断」があります。違いを表にまとめます。
| 方法 | 特徴 | 向いているケース |
|---|---|---|
| ツール診断 | ツールで自動的に検査する。ツールによって診断できる範囲が異なり、無償のものと有償のものがある | 定期的な点検、更新後の簡易チェック、診断範囲が広いサイトの一次スクリーニング |
| 手動診断 | 技術者が人手で検査する。ツールでは見つけられない脆弱性を発見できるが、費用は高額になる | 会員機能や決済など、重要な処理を持つ画面 |
| ハイブリッド診断 | ツールで難しい箇所(人の判断が必要な箇所)を人手で行う | 精度と費用のバランスをとりたい場合 |
出典:IPA「ECサイト構築・運用セキュリティガイドライン」コラム3をもとに作成
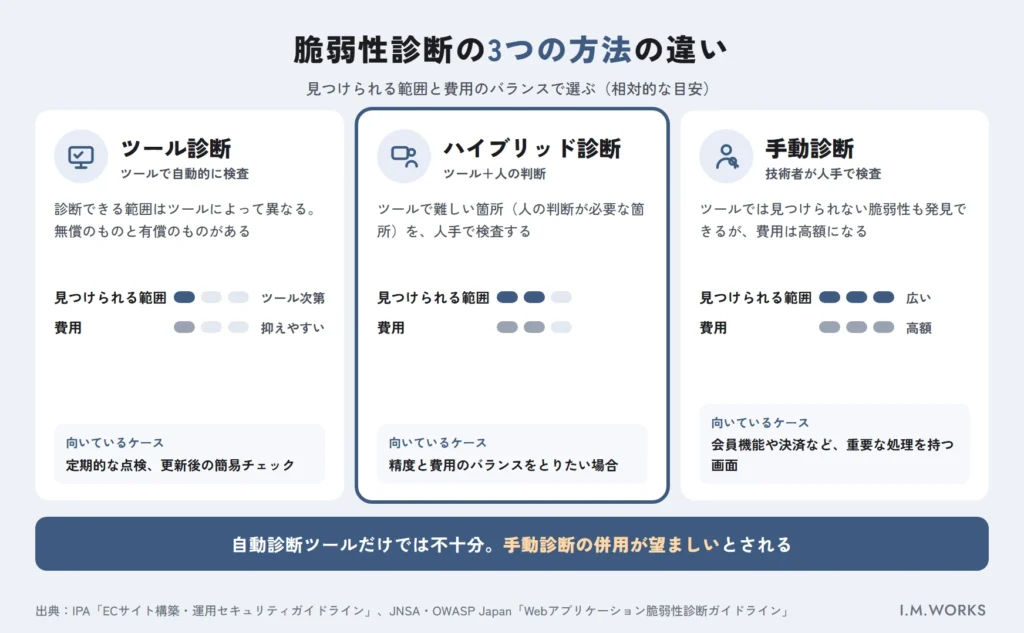
手動診断が必要とされる理由について、日本ネットワークセキュリティ協会(JNSA)のワーキンググループとOWASP Japanによる「Webアプリケーション脆弱性診断ガイドライン」では、自動診断ツールだけでは十分な診断結果が得られないと考えており、手動診断補助ツールを使った手動診断の併用が望ましいとしています。たとえば「本来は管理者しか見られない画面に一般利用者がアクセスできる」といった仕様上の欠陥は、画面の意味を理解しないと判断しにくい種類の弱点です。
無料ツールで自社診断するときの注意点
自社で診断することも可能です。IPAは、ウェブサイトの脆弱性を検査するオープンソースのツールを評価し、特徴と使用上の留意点をまとめたレポート「ウェブサイトにおける脆弱性検査手法の紹介」を公開しています。
ただし、IPAのECサイト向けガイドラインは、ツールを使う場合でも、ツールの使用や診断結果の判断には相応のスキルが必要であり、自社に技術者がいない場合は脆弱性診断サービスの利用を検討するよう示しています。自社で行う場合は、次の点を守りましょう。
- 自社が管理権限を持つサイトだけを対象にする
- 可能であれば本番環境ではなく、同じ構成のテスト環境で行う(診断の通信でデータが登録されたり、サーバーに負荷がかかったりする可能性があるため)
- レンタルサーバーやクラウドの利用規約で、診断行為に関する定めがないか事前に確認する
IPA「ウェブ健康診断仕様」で基本対策を確認する
自社や制作会社が最低限の確認をする際の参考になるのが、IPAが「安全なウェブサイトの作り方」の別冊として公開している「ウェブ健康診断仕様」です。危険度の高い脆弱性など13の診断項目について、検出パターンと判定基準がまとめられています。
ただしIPAは、これは検査パターンを絞り込んだ診断であり、脆弱性が検出されなかった場合でも安全宣言にはつながらないと注意を促しています。結果を確認したうえで、より詳細な診断を受けるか、「安全なウェブサイトの作り方」に沿って対策を実装することが推奨されています。
脆弱性診断の費用:公開情報から分かること
脆弱性診断の費用は、診断する画面の数、診断方法(ツールか手動か)、診断の種類(Webアプリケーションかプラットフォームか)、再診断の有無によって大きく変わります。そのため本記事では、公的な資料で確認できた範囲に限って紹介します。
IPAが示す費用感(自社構築ECサイトの場合)
IPAの「ECサイト構築・運用セキュリティガイドライン」(2023年3月)では、自社構築ECサイトで必須となるセキュリティ対策・運用の費用感を、最低限の目安として次のように示しています。
| 項目 | IPAが示す費用感 |
|---|---|
| 脆弱性情報の収集・パッチ適用・バックアップ・ログ確認など(①〜⑥) | 最低月額2〜5万円程度 |
| 脆弱性診断の実施(⑦) | 最低年額100万円以上(月額換算で8万円〜) |
| 上記を含むセキュリティ対策・運用・保守コスト全体 | 最低でも月額10万円(加えて社内の人的コスト) |
出典:IPA「ECサイト構築・運用セキュリティガイドライン」参考情報92
この数値は、決済や会員情報を扱う「自社構築ECサイト」を前提にした最低限の目安です。同ガイドラインは、このコストを踏まえて、SaaS型やモール型のサービスを使う場合とトータルコストを比較して運営形態を選ぶよう勧めています。
コーポレートサイトの診断費用は「要確認」
フォームのみのコーポレートサイトや、小規模なWordPressサイトの診断費用について、公的機関が示した相場は確認できませんでした(要確認)。診断会社各社の料金体系は、画面数やリクエスト数を基準にするもの、ツール診断の月額制のものなどさまざまで、条件をそろえないと比較できません。
見積もりを取る際は、次の項目をそろえて複数社に依頼すると比較しやすくなります。
- 診断の種類(Webアプリケーション診断/プラットフォーム診断)
- 診断方法(ツール/手動/ハイブリッド)
- 診断対象の範囲(ページ数・画面数、ログインが必要な画面を含むか)
- 報告書の内容(危険度の評価、再現手順、修正方法の提示があるか)
- 修正後の再診断が費用に含まれるか
- 診断の実施環境(本番かテスト環境か)と実施日時の調整
診断会社を選ぶときの目安
IPAのECサイト向けガイドラインでは、第三者に依頼する場合、IPAが公開している「情報セキュリティサービス基準適合サービスリスト」の「脆弱性診断サービス」に掲載されている事業者を選ぶことを推奨しています。このリストは、経済産業省の「情報セキュリティサービス基準」に適合すると審査されたサービスを掲載したもので、掲載期間には期限があるため、依頼前に最新の掲載状況を確認しましょう。
サイトのセキュリティが
不安な方へ
久留米市・福岡市で
Webサイトの保守・セキュリティ点検をお考えの方に
無料相談を実施しています。
- 現状のセキュリティ確認
- 対策の優先順位づけ
- 費用目安のご提示
脆弱性診断の実施頻度とタイミング
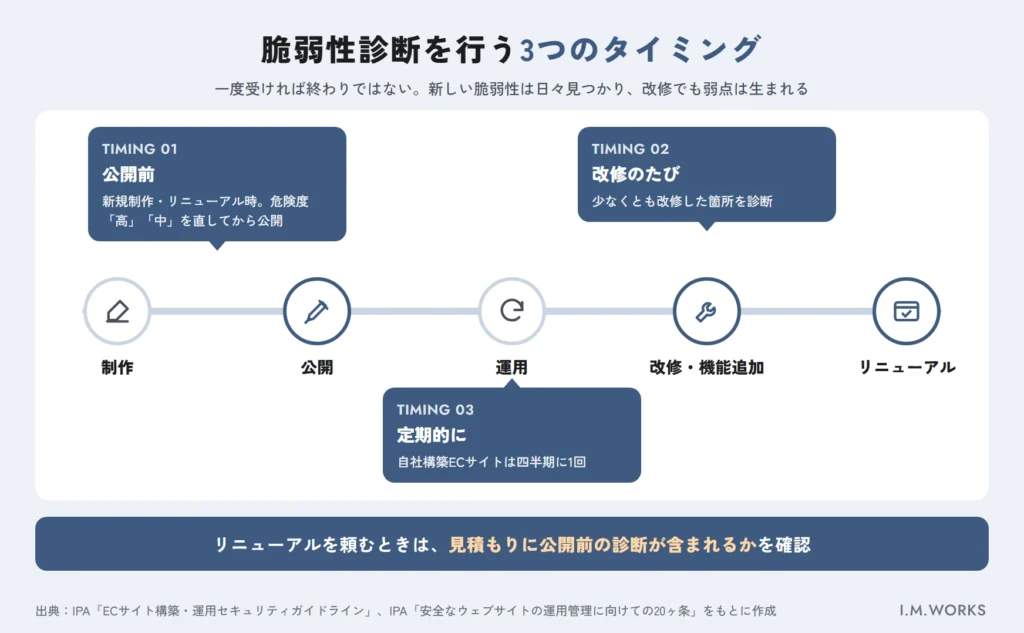
脆弱性診断は一度受ければ終わりではありません。新しい脆弱性は日々見つかり、サイトを改修すれば新たな弱点を作り込む可能性もあるためです。公的資料で示されているタイミングを整理すると、次の3つが基本になります。
| タイミング | 主な対象 | 根拠となる資料 |
|---|---|---|
| ① 公開前(新規制作・リニューアル時) | Webアプリケーション診断とプラットフォーム診断 | IPA ECサイトガイドライン(構築時 要件3)、IPA 20ヶ条(3) |
| ② 機能追加・改修のたび | 少なくとも改修した箇所のWebアプリケーション診断 | IPA ECサイトガイドライン(運用時 要件2)、IPA 20ヶ条(3) |
| ③ 定期的に | プラットフォーム診断は四半期に1回(自社構築ECサイトの場合) | IPA ECサイトガイドライン(運用時 要件2)、IPA 20ヶ条(20) |
① 公開前:リニューアル時も含めて必ず確認する
IPAのECサイト向けガイドラインは、新規に構築したECサイトについて、公開までに脆弱性対策の期間を確保し、第三者による診断で見つかった危険度「高」「中」の脆弱性を対策してから公開するよう求めています。IPAの20ヶ条でも、既存ページの変更や新しいページを公開する前に都度確認するよう示しています。
ホームページのリニューアルは、仕組みが大きく変わるタイミングです。制作会社に依頼する場合は、見積もりの段階で「公開前の脆弱性診断を含むか」「誰が修正費用を負担するか」を確認しておきましょう。リニューアルの進め方は「ホームページリニューアルの進め方」で解説しています。
② 改修時:変更した部分は都度診断する
同ガイドラインでは、新機能の開発・追加やシステム改修を行ったときは、その都度Webアプリケーション診断を実施することが重要だとしています。診断箇所は、最低でも改修した箇所を対象にするよう示しています。お問い合わせフォームの項目追加や、予約・会員機能の追加なども、入力を受け付ける仕組みが変わる改修です。
③ 定期的に:変更がなくても新しい脆弱性は見つかる
改修をしていなくても、OSやミドルウェアの脆弱性は継続的に見つかります。IPAのECサイト向けガイドラインは、自社構築ECサイトについて、四半期に1回の頻度でプラットフォーム診断を実施することが重要だとしています。
ECサイト以外のコーポレートサイトについて、公的機関が具体的な頻度を示した資料は確認できませんでした(要確認)。IPAの20ヶ条が示すとおり「定期的に」実施することを前提に、サイトの更新頻度、扱う情報の重要度、使っているCMSやプラグインの数を踏まえて、保守会社と頻度を決めるのが現実的です。
クレジットカード決済を扱うECサイトは定期診断が求められる
クレジットカード決済を導入しているEC加盟店は、「クレジットカード・セキュリティガイドライン」の対象になります。最新の6.1版(2026年3月)では、EC加盟店が講じるべき「脆弱性対策」の1つとして、脆弱性診断またはペネトレーションテストを定期的に実施し、必要な修正対応を行うことが示されています。決済代行会社などからの案内とあわせて、原文を確認してください。
診断結果を受け取ったら:危険度に応じて対応する
診断で見つかった脆弱性は、一般的に危険度「高」「中」「低」の3段階で報告されます。IPAのECサイト向けガイドラインでは、それぞれ次のように説明されています。
| 危険度 | 意味 | IPAが推奨する対応の目安 |
|---|---|---|
| 高 | 直接被害に結びつく脆弱性 | 迅速に対策する |
| 中 | 複数の条件がそろった場合に被害に結びつく脆弱性 | 3か月程度を目途に対策する |
| 低 | 現時点では被害に結びつかないが、攻撃の手がかりとなる情報を与えてしまう脆弱性 | 影響を見て対応を判断する |
出典:IPA「ECサイト構築・運用セキュリティガイドライン」(運用時 要件2ほか)。「低」の対応目安は同ガイドラインに明示がないため、当社による補足
修正にすぐ取りかかれない場合は、修正までの応急処置としてWAFを導入する方法もあります。IPAの同ガイドラインでも、脆弱性への対応に時間がかかる場合の応急処置としてWAFの導入を推奨しています。WAFの仕組みや選び方は「WAFとは?Webサイトを守る仕組みと導入の判断基準」をご覧ください。修正が終わったら、再診断で解消を確認するところまでを1セットと考えましょう。
外部の診断会社に依頼した実例
| 項目 | 内容 |
|---|---|
| 診断の種類 | プラットフォーム診断(サーバーのOSやミドルウェアなど) |
| 診断の方法 | ハイブリッド診断(ツール+手動) |
| 依頼から報告書を受け取るまで | 1か月以上 |
| 費用感 | 100万円以上 |
| 診断の結果 | 危険度の高い脆弱性が見つかった |
| その後の対応 | 指摘された点を当社で修正し、再診断を受けて解消を確認した |
この記事で紹介したIPAの費用感(自社構築ECサイトで「最低年額100万円以上」)とも近い水準で、手動を含む診断は、期間も費用もそれなりにかかることがわかります。依頼する場合は、報告書を受け取るまでの期間と、修正後の再診断が費用に含まれるかを、最初に確認しておきましょう。
また、診断はサイトによって結果が大きく変わります。危険度の高い脆弱性が見つかることもあれば、設定の見直しなど危険度の低い指摘だけで終わることや、大きな問題が見つからないこともあります。診断を受けてみないとわからないというのが実感です。
リニューアル相談で見つかる古いCMS・プラグイン
過去1年間に当社がリニューアルの相談を受けたサイトのうち、約7割で、CMSやプラグインが最新ではありませんでした。脆弱性診断を受ける以前に、既知の脆弱性が修正されないまま残っている状態です。
診断にお金をかける前に、まずはCMS・プラグイン・PHPを最新に保つこと。そのうえで、会員機能やフォームなど重要な機能を持つサイトは、公開前や改修時に診断を検討するのが現実的です。
まとめ:脆弱性診断は「公開前・改修時・定期」で続ける
- Webサイトの脆弱性診断は、攻撃の糸口になる弱点を見つける検査で、Webアプリケーション診断とプラットフォーム診断の2種類があります。
- 方法はツール診断・手動診断・ハイブリッド診断。手動診断はツールで見つけられない脆弱性を発見できる一方、費用は高くなります。
- 費用は範囲と方法で大きく変わります。IPAは自社構築ECサイトについて、脆弱性診断に最低年額100万円以上を目安として示しています。
- 実施タイミングは公開前・改修時・定期の3つ。見つかった脆弱性は危険度に応じて修正し、再診断で解消を確認しましょう。
セキュリティ対策の全体像は「Webサイトのセキュリティ対策とは?中小企業向け完全ガイド」、自社で今すぐ確認できる項目は「Webサイトのセキュリティチェックリスト」でまとめています。
参考資料・出典
- IPA(情報処理推進機構)「安全なウェブサイトの運用管理に向けての20ヶ条 ~セキュリティ対策のチェックポイント~」(最終更新日:2019年3月6日)https://www.ipa.go.jp/security/vuln/websecurity/sitecheck.html
- IPA「ECサイト構築・運用セキュリティガイドライン」(2023年3月16日公開)https://www.ipa.go.jp/security/guide/vuln/guideforecsite.html
- IPA「安全なウェブサイトの作り方」改訂第7版(2021年3月31日 第4刷)および別冊「ウェブ健康診断仕様」https://www.ipa.go.jp/security/vuln/websecurity/about.html
- IPA「情報セキュリティサービス基準適合サービスリスト」https://www.ipa.go.jp/security/service_list.html
- 脆弱性診断士スキルマッププロジェクト(JNSA ISOG-J WG1・OWASP Japan)「Webアプリケーション脆弱性診断ガイドライン」第1.2版 https://github.com/WebAppPentestGuidelines/WebAppPentestGuidelines
- クレジット取引セキュリティ対策協議会(事務局:日本クレジット協会)「クレジットカード・セキュリティガイドライン【6.1版】」(2026年3月)https://www.j-credit.or.jp/security/document/index.html
【免責を挿入:本記事は一般的な情報提供を目的としたもので、個別のサイトの安全性を保証するものではありません。診断の実施範囲や方法は、サイトの構成・契約内容を確認のうえ、専門家にご相談ください。】
脆弱性診断の前に、まずはサイトの現状を確認しませんか
「診断を受けるべきか分からない」「リニューアル時にどこまで確認すればよいか知りたい」といったご相談を承っています。アイエムワークスでは、久留米・福岡を中心に、Webサイトの保守とセキュリティ点検のご相談を無料で受け付けています。CMSやプラグインの更新状況、フォームや管理画面の設定を確認し、診断の要否と優先順位をご提案します。
よくある質問
- お問い合わせフォームや会員機能、CMSの管理画面があるサイトでは、規模にかかわらず弱点を把握しておく価値があります。IPAは、外部の組織による脆弱性診断を対策漏れを洗い出す効果的な手段とし、公開・運用後も定期的に続けることを重要としています。まずはリニューアルや機能追加のタイミングで実施を検討しましょう。