Webサイトが狙われる理由と主な攻撃手口|中小企業も無関係ではない
「うちのような小さな会社のホームページを、わざわざ攻撃する人はいない」。そう考えている経営者やWeb担当者は少なくありません。
結論から言うと、Webサイトへの攻撃の多くは、会社の規模や知名度で相手を選んでいません。 攻撃者はプログラムを使ってインターネット上のサイトを片っ端から調べ、古いソフトウェアや弱いパスワードなど「入れる隙」があるサイトを見つけ次第、自動的に攻撃します。狙いは情報や金銭だけではなく、サイトそのものを詐欺や検索スパムの道具として使うことも含まれます。
この記事では、Webサイトが狙われる理由(攻撃者の目的)、主な攻撃手口とその被害、中小企業も対象になっていることを示す公的データ、そして優先して取り組むべき対策の考え方を解説します。
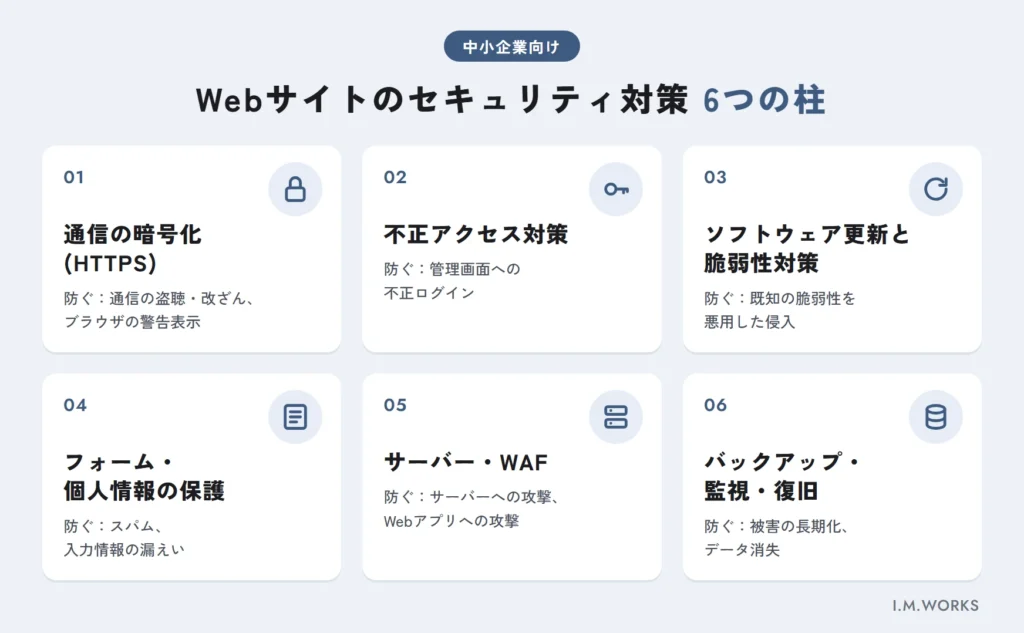
Webサイトは「選ばれて」ではなく「見つかって」狙われる
Webサイトへの攻撃の出発点は、多くの場合「探索」です。攻撃者は自動化されたツールで、インターネットに公開されたサーバーやサイトに次々とアクセスし、脆弱性のあるソフトウェアや開いたままの管理画面がないかを確かめています。
警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月公表)によると、警察庁が設置したセンサーで検知した脆弱性探索行為等の不審なアクセスは、1日・1IPアドレス当たり1万3,687件(前年同期比50.7%増)に達し、その大部分は海外が送信元でした。
また、同庁の令和7年版(2026年3月公表)は、情報通信研究機構(NICT)の観測結果を踏まえ、インターネット上に公開された機器やサービスが「常時第三者に探索される前提で運用されている」状況にあると指摘しています。
つまり、サイトを公開した時点で、知名度に関係なく探索の対象になります。攻撃される・されないを分けるのは「有名かどうか」ではなく、探索されたときに隙が見つかるかどうかです。
攻撃者がWebサイトを狙う5つの目的
「盗まれて困る情報はないから大丈夫」という考えが危ないのは、攻撃者の目的が情報窃取だけではないからです。Webサイトが狙われる主な目的は、次の5つに整理できます。
| 目的 | 攻撃者が得るもの | 自社サイトで起こること |
|---|---|---|
| サイトを集客・詐欺の道具にする | 検索流入、詐欺の受け皿 | 不正なページやリンクの追加、偽ログイン画面の設置 |
| 訪問者を攻撃する | マルウェア感染端末、個人情報 | 訪問者が偽画面やウイルス配布ページに誘導される |
| 情報を盗む | 顧客情報、カード情報、認証情報 | フォームやECの決済画面から情報が抜き取られる |
| 社内・取引先への入口にする | 侵入の足がかり | サーバーや管理画面から社内ネットワークへ侵入される |
| サービスを止める・主張する | 業務妨害、示威 | 大量アクセスでサイトが表示できなくなる |
目的1:サイトを検索スパムや詐欺の道具として使う
中小企業のサイトでも、正規のドメインであること自体に価値があります。JPCERT/CCの「四半期レポート(2026年4月1日〜6月30日)」では、国内の複数の正規サイトが改ざんされ、Googlebot(検索エンジンのクローラー)でアクセスしたときだけ海外オンラインカジノのコンテンツが表示される事例が報告されています。JPCERT/CCはこれを、カジノサイトを検索上位に表示させる目的のSEOポイズニングとみています。
同じレポートでは、改ざんされた正規サイトに不審なログインページが設置され、ボイスフィッシング(電話による詐欺)の誘導先として使われた事例も紹介されています。自社のドメインが、知らないうちに詐欺の舞台にされる可能性があるということです。
目的2:サイトを訪れた人を攻撃する
改ざんしたサイトを「罠」にして、訪問者をだます手口もあります。JPCERT/CCの「四半期レポート(2025年10月1日〜12月31日)」では、正規サイトにCloudflareの認証画面に見せかけたチェックボックスが仕込まれ、指示どおりにキーボード操作をすると不正なコマンドが実行される事例(ClickFixと呼ばれる手法)が報告されています。
被害を受けるのは訪問者ですが、入口になったのは自社のサイトです。取引先や顧客からの信用に直結する問題になります。
目的3:個人情報・カード情報・認証情報を盗む
問い合わせフォーム、会員ページ、ECサイトの決済画面は、入力された情報そのものが狙われます。JPCERT/CCの「インシデント報告対応レポート(2021年4月1日〜6月30日)」では、EC-CUBEを利用したECサイトでクロスサイト・スクリプティングの脆弱性を悪用した改ざんが行われ、利用者のID、パスワード、クレジットカード情報等を窃取する不正なコードが設置されていた事例が紹介されています。
前述の2025年10〜12月期のレポートでも、正規サイトに偽のログイン画面が設置され、入力内容が外部へ送信される仕組みが確認されています。
目的4:社内ネットワークや取引先への入口にする
Webサーバーや管理画面への侵入は、社内システムや取引先へ攻撃を広げる足がかりにもなります。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」(2026年1月29日公表)の組織編では、1位が「ランサム攻撃による被害」、2位が「サプライチェーンや委託先を狙った攻撃」、4位が「システムの脆弱性を悪用した攻撃」です。
警察庁の令和8年上半期の資料では、ランサムウェアの被害報告は123件で、半期の件数として統計開始(令和2年下半期)以降で最多でした。被害企業を規模別に見ると中小企業が約6割を占めています。なお、同資料によるランサムウェアの侵入経路はVPN機器が約5割で、Webサイトが主な入口というわけではありません。ただ、「公開している機器やソフトの脆弱性・認証情報が悪用される」という構図はWebサイトへの攻撃と共通しています。
目的5:サービスを止める・主張を広める
大量のアクセスを送りつけてサイトを表示できなくするDDoS攻撃は、IPAの10大脅威 2026(組織編)で9位に入っています。警察庁の令和8年上半期の資料では、2026年2月に親ロシア系ハクティビストとみられるグループが政府機関や交通機関などを狙ったDDoS攻撃を行い、閲覧障害が相次いだことが紹介されています。
同資料は、料金を払えば攻撃を代行する「DDoS as a Service」の存在にも触れ、専門知識がなくても攻撃に関与できる環境が広がっていると指摘しています。
中小企業も無関係ではないことを示すデータ
「狙われるのは大企業だけ」という思い込みは、公的な調査データと合いません。中小企業に関係する主な数値を整理します。
| データ | 内容 | 出典・時期 |
|---|---|---|
| 不正アクセスの手口 | 「脆弱性を突かれた」48.0%、「ID・パスワードをだまし取られた」36.8%(n=419) | IPA「2024年度 中小企業等実態調査(速報版)」2025年2月14日 |
| 不正アクセスの被害内容 | 「自社Webサイトのサービス停止または機能低下」22.9%、「自社Webサイトの改ざん」16.5%(n=419) | 同上 |
| 被害額 | 過去3期の平均73万円、最大1億円 | 同上 |
| 取引先への影響 | 被害を受けた企業の約7割が「取引先に影響があった」と回答(n=975) | 同上 |
| 対策投資 | 過去3期で情報セキュリティ対策投資を行っていない企業 62.6% | 同上 |
| ランサムウェア被害の規模別 | 被害企業の約6割が中小企業 | 警察庁 令和8年上半期の資料、2026年9月 |
| Webサイト改ざんの報告件数 | 2026年4〜6月の3か月で181件(前四半期90件から101%増) | JPCERT/CC 四半期レポート、2026年7月16日 |
IPAの調査は全国の中小企業の経営層4,191社の回答(調査期間:2024年10月25日〜11月6日)に基づくものです。不正アクセスの被害内容で「自社Webサイト」に関する項目が上位に並んでいる点は、ホームページが中小企業にとっても現実的な攻撃対象であることを示しています。
また、約7割が取引先にも影響が出たと答えている点は見逃せません。自社サイトの被害は、自社だけの問題で終わらない可能性が高いと考えるべきです。
Webサイトへの主な攻撃手口一覧
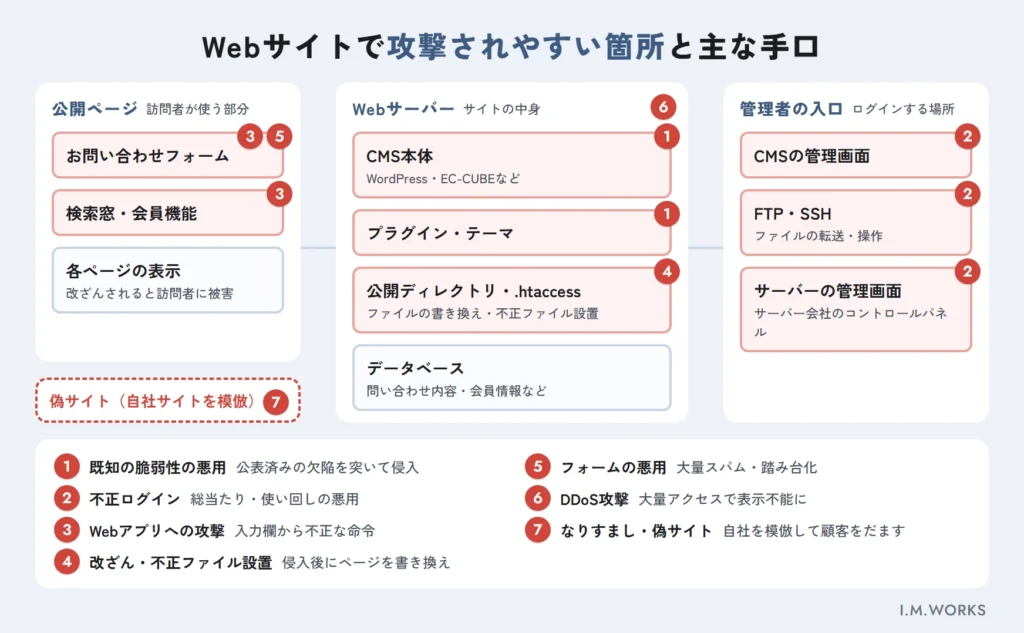
ここからは、Webサイトが受けやすい代表的な攻撃手口を整理します。各手口の対策を詳しく知りたい方は、表の下の解説から関連記事へ進んでください。
| 攻撃手口 | 仕組み | 狙われやすい箇所 | 主な被害 |
|---|---|---|---|
| 既知の脆弱性の悪用 | 公表済みの欠陥を突いて侵入・コード実行 | CMS本体、プラグイン、テーマ、フレームワーク | 改ざん、不正ファイル設置、情報漏えい |
| 不正ログイン | パスワードの総当たり・使い回しの悪用 | 管理画面、FTP/SSH、サーバー管理画面 | 改ざん、乗っ取り |
| Webアプリケーションへの攻撃 | 入力欄から不正な命令や命令文を送り込む | フォーム、検索窓、会員機能 | 情報漏えい、不正スクリプト埋め込み |
| 改ざん・不正ファイル設置 | 侵入後にページ書き換えやWebシェル設置 | 公開ディレクトリ、.htaccess | スパム表示、訪問者被害、検索評価低下 |
| フォームの悪用 | 自動送信によるスパム、踏み台化 | お問い合わせフォーム | 大量スパム、なりすましメール送信 |
| DDoS攻撃 | 大量アクセスでサーバーを過負荷にする | サイト全体、サーバー | 表示不能、機会損失 |
| なりすまし・偽サイト | 実在企業のサイトを模倣 | 自社ブランド、ドメイン | 顧客の被害、信用低下 |
既知の脆弱性を突く攻撃
最も代表的なのが、ソフトウェアの「既知の脆弱性」を突く攻撃です。脆弱性が公表されると修正版も公開されますが、更新されないまま残っているサイトが狙われます。
WordPress.orgの公式ドキュメント「WordPress の安全性を高める」は、旧バージョンはセキュリティアップデートの対象外になること、脆弱性の修正版が出ると悪用方法も公開されることが多いことを挙げ、常に最新版へ更新すべきだと説明しています。実際に、2026年10月6日に公開されたWordPress 7.1.3は7件のセキュリティ修正を含み、公式に「直ちに更新」が推奨されています。
脆弱性の公表から悪用までの時間も短くなっています。JPCERT/CCの「四半期レポート(2026年1月1日〜3月31日)」は、2025年12月に公表されたReact Server Componentsの脆弱性(CVE-2025-55182)が公開後比較的短期間で悪用されたことを報告し、脆弱性の公表から間を置かず広範囲に攻撃が発生するケースが増加傾向にあると指摘しています。同レポートでは、この脆弱性を悪用して約50件のWebサイトが改ざんされていたことも確認されています。
WordPressを使っている場合の具体的な更新手順は、WordPressの更新を安全に行う方法で詳しく解説しています。
管理画面への不正ログイン
管理画面のURLが初期設定のまま、パスワードが短い・使い回し、といった状態は、自動化された総当たり攻撃やリスト型攻撃(他サイトから漏れたID・パスワードを試す攻撃)の格好の標的です。前述のIPA調査でも、不正アクセスの手口の36.8%が「ID・パスワードをだまし取られた」でした。
二段階認証やログイン試行回数の制限など、具体的な対策は不正アクセス対策の基本|管理画面・パスワード・二段階認証にまとめています。
Webアプリケーションの脆弱性を突く攻撃(SQLインジェクション・XSSなど)
問い合わせフォームや検索窓、会員機能などの入力欄に不正な文字列を送り込み、データベースを操作したり(SQLインジェクション)、不正なスクリプトを埋め込んだり(クロスサイト・スクリプティング)する攻撃です。
IPAの「安全なウェブサイトの作り方」(改訂第7版)は、SQLインジェクションやクロスサイト・スクリプティングなど、ウェブアプリケーションで特に注意すべき脆弱性と対策を解説しています。また、国際的な非営利団体OWASPの「OWASP Top 10:2025」では、1位に「アクセス制御の不備(Broken Access Control)」、2位に「セキュリティ設定のミス(Security Misconfiguration)」、5位に「インジェクション(Injection)」が挙げられています。
独自開発のフォームや会員機能を持つサイトは、こうした脆弱性がないかを専門家に確認してもらう価値があります。診断の方法や費用感はWebサイトの脆弱性診断とは?で解説しています。
改ざん・不正ファイルの設置
侵入に成功した攻撃者は、ページを書き換えたり、遠隔操作用のプログラム(Webシェル)を設置したりします。JPCERT/CCの2026年1〜3月期のレポートでは、国内の複数の正規サイトに同じWebシェルが設置されていた事例や、WordPressで構築された複数のサイトが改ざんされた事例が報告されています。
改ざんは見た目が変わらないことも多く、気づくのが遅れがちです。原因や見つけ方はホームページ改ざんとは?原因・被害・見つけ方を解説で詳しく解説しています。
お問い合わせフォームの悪用
フォームは、自動プログラムによる大量のスパム送信や、自動返信メールを悪用したなりすまし送信の踏み台にされることがあります。問い合わせ内容に個人情報が含まれるため、送信データの取り扱いにも注意が必要です。対策はお問い合わせフォームのセキュリティ対策を参照してください。
DDoS攻撃
大量のアクセスを集中させてサーバーを停止させる攻撃です。レンタルサーバーやCDN(コンテンツ配信ネットワーク)側の防御機能で緩和できる場合があるため、サーバー選びの段階で確認しておくと安心です。詳しくはサーバーのセキュリティ対策で解説しています。
なりすまし・偽サイト(フィッシング)
自社のサイトに侵入されなくても、自社を装った偽サイトが作られる被害もあります。JPCERT/CCに2026年4〜6月に報告されたフィッシングサイトは8,313件でした。警察庁の令和8年上半期の資料も、実在する企業のサイトを模したフィッシングサイトや偽の通販サイトなどの被害が多発していると指摘しています。
自社サイトのセキュリティが
不安な方へ
久留米市・福岡市で
ホームページの保守・セキュリティ点検をお考えの方に
無料相談を実施しています。
- 現状の更新状況チェック
- リスクと優先対策のご提案
- 保守費用の目安のご提示
狙われやすいWebサイトの特徴
攻撃が自動化されている以上、狙われやすさは「隙の多さ」で決まります。次の項目に当てはまるものが多いほど、探索で見つかったときに侵入されやすい状態です。
| チェック項目 | なぜ危ないか |
|---|---|
| CMS・プラグイン・テーマを1年以上更新していない | 既知の脆弱性がそのまま残る |
| 使っていないプラグインや古いテスト用ページが残っている | 管理されない入口が増える |
| 制作会社が納品後、誰も保守していない | 脆弱性の公表に気づけない |
| 管理画面のパスワードを複数人で共有・使い回している | 漏えい時に気づけず、変更もされにくい |
| 管理画面に二段階認証やアクセス制限がない | 総当たり・リスト型攻撃に弱い |
| FTPなど暗号化されない方法でファイルを更新している | 通信途中で認証情報を盗まれるおそれがある |
| バックアップの取得先や復元方法を把握していない | 被害時に元に戻せない |
| サーバーのPHPなどが古いバージョンのまま | サーバー側の脆弱性も悪用される |
IPAの「安全なウェブサイトの運用管理に向けての20ヶ条」(最終更新2019年3月6日)でも、ソフトウェアの脆弱性対策の定期実施、不要なページやアカウントの削除、推測されやすいパスワードの禁止、ログの保管と確認などが点検項目として挙げられています。
より詳しい点検項目はWebサイトのセキュリティチェックリストにまとめています。
アイエムワークスの保守現場で見えている攻撃の実態
公的なデータだけでなく、当社がWebサイトの制作・保守を担当するなかでも、「小さな会社のサイトにも攻撃は届いている」ことを実感しています。ここでは当社が実際に見てきた状況を紹介します。数値は社内の対応記録にもとづく概数です(2026年10月時点)。
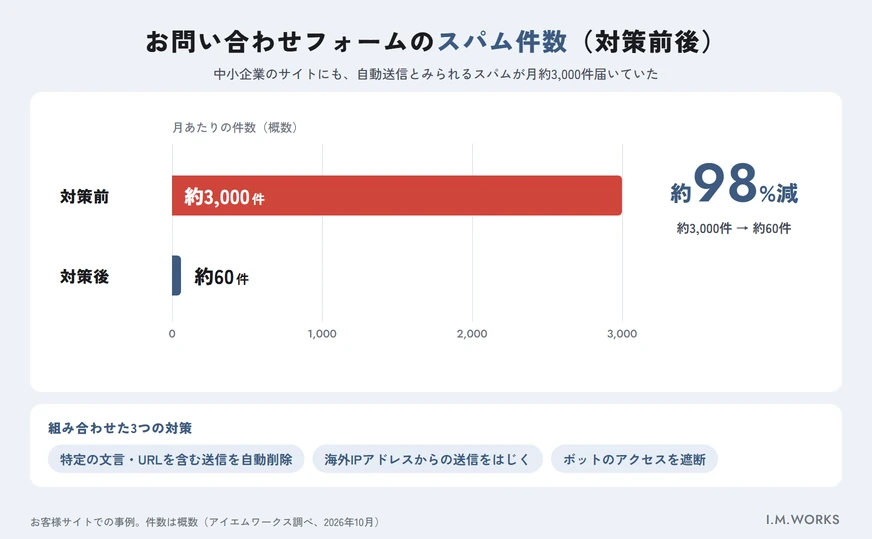
中小企業のフォームにも月約3,000件のスパムが届いていた
お客様のサイトで、お問い合わせフォームに月約3,000件のスパムが届いていたケースがあります。1日あたりに直すと約100件です。人の手で送れる量ではなく、プログラムによる自動送信と考えられます。この記事の冒頭で紹介した「自動化ツールによる無差別な攻撃」が、中小企業のサイトにも届いていることを示す例です。
当社で次の3つの対策を組み合わせた結果、スパムは月約20件まで減りました。
- 特定の文言やURLを含む送信を自動で削除する
- 海外のIPアドレスからの送信をはじく
- ボットによるアクセスを遮断する
リニューアル相談を受けたサイトの約7割が「隙」を抱えていた
ここ1年(2025年10月〜2026年9月)にリニューアルの相談を受けたサイトのうち、CMS本体やプラグインが最新でなかったサイトは約7割にのぼりました。前述のとおり、攻撃者は「古いソフトウェア」のような隙があるサイトを自動で探しています。ホームページを長く更新していない会社ほど、こうした隙を抱えたままになっている可能性があります。
実際の改ざん事例:入口はパスワードの使い回し
当社が復旧を担当した改ざん事例では、パスワードの使い回しが侵入の入口でした。お客様の特定を避けるため、業種はぼかしています。
| 項目 | 内容 |
|---|---|
| サイト | サービス業の企業サイト |
| 被害 | ページの改ざん |
| 気づいたきっかけ | 当社の定期巡回(目視によるチェック) |
| 原因 | パスワードの使い回し(不正ログイン) |
| 復旧までの期間 | 約2週間 |
| 再発防止策 | 管理画面への二段階認証の導入 |
高度な技術を使った攻撃ではなく、使い回していたパスワードが悪用された「不正ログイン」の手口です。この記事で紹介した攻撃手口のなかでも、特に身近なものといえます。
優先して取り組みたい対策:まずはこの5つ
攻撃手口は多岐にわたりますが、中小企業のサイトで優先度が高いのは「探索されたときに見つかる隙」を減らす対策です。
- CMS・プラグイン・テーマ・サーバーソフトを最新に保つ:既知の脆弱性を突く攻撃への最も基本的な対策です。WordPressの場合はWordPressのセキュリティ対策も参照してください。
- 管理画面のログインを強化する:長く使い回さないパスワード、二段階認証、アクセス元の制限を組み合わせます。
- 通信を暗号化する:サイト全体のHTTPS化と、ファイル更新時のSFTPなど暗号化された方法の利用です。HTTPS化はSSL(HTTPS化)とは?で解説しています。
- WAFなどで攻撃を入口で防ぐ:Webアプリケーションへの攻撃を検知・遮断する仕組みです。導入の判断基準はWAFとは?を参照してください。
- バックアップと監視の体制をつくる:被害を前提に、早く気づき、元に戻せる状態を整えます。
対策の全体像はWebサイトのセキュリティ対策とは?中小企業向け完全ガイドで体系的に解説しています。また、万一被害に遭った場合の初動はホームページがハッキングされたら?初動対応の手順と連絡先にまとめています。
まとめ
- Webサイトへの攻撃の多くは自動化された探索から始まり、会社の規模や知名度ではなく「隙があるかどうか」で狙われます。
- 攻撃者の目的は情報窃取だけでなく、サイトを検索スパムや詐欺の道具にする、訪問者を攻撃する、社内や取引先への入口にするなど多岐にわたります。
- IPAの調査では、中小企業の不正アクセス被害の上位に「自社Webサイトのサービス停止」や「自社Webサイトの改ざん」が入っており、約7割が取引先にも影響が出たと回答しています。
- 主な攻撃手口は、既知の脆弱性の悪用、不正ログイン、Webアプリケーションへの攻撃、改ざん・不正ファイル設置、フォームの悪用、DDoS、なりすましです。
- まずは更新・ログイン強化・暗号化・WAF・バックアップと監視の5つから、自社サイトの隙を減らすことが現実的な第一歩です。
参考資料・出典
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月)https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf
- IPA「情報セキュリティ10大脅威 2026」(2026年1月29日公表)https://www.ipa.go.jp/security/10threats/10threats2026.html
- IPA「2024年度 中小企業等実態調査 速報版」プレスリリース(2025年2月14日)https://www.ipa.go.jp/pressrelease/2024/press20250214.html
- IPA「安全なウェブサイトの作り方」https://www.ipa.go.jp/security/vuln/websecurity/about.html
- IPA「安全なウェブサイトの運用管理に向けての20ヶ条」(最終更新2019年3月6日)https://www.ipa.go.jp/security/vuln/websecurity/sitecheck.html
- JPCERT/CC「JPCERT/CC 四半期レポート 2026年4月1日〜2026年6月30日」(2026年7月16日)https://www.jpcert.or.jp/qr/2026/QR_FY2026-Q1.pdf
- JPCERT/CC「JPCERT/CC 四半期レポート 2026年1月1日〜2026年3月31日」(2026年4月16日)https://www.jpcert.or.jp/qr/2026/QR_FY2025-Q4.pdf
- JPCERT/CC「JPCERT/CC 四半期レポート 2025年10月1日〜2025年12月31日」(2026年1月22日)https://www.jpcert.or.jp/qr/2026/QR_FY2025-Q3.pdf
- JPCERT/CC「インシデント報告対応レポート 2021年4月1日〜2021年6月30日」(2021年7月15日)https://www.jpcert.or.jp/pr/2021/IR_Report20210715.pdf
- OWASP「OWASP Top 10:2025」https://top10.owasp.org/2025/0x00_2025-Introduction
- WordPress.org「WordPress の安全性を高める」https://ja.wordpress.org/support/article/hardening-wordpress/
- WordPress.org「WordPress 7.1.3 Maintenance and Security Release」(2026年10月6日)https://wordpress.org/news/2026/10/wordpress-7-1-3-maintenance-and-security-release
自社サイトが狙われていないか、まずは現状を確認しませんか
アイエムワークスでは、久留米・福岡を中心に、ホームページの保守・セキュリティ点検のご相談を無料で承っています。CMSやプラグインの更新状況、管理画面の設定、バックアップ体制など、今のサイトに潜むリスクと優先すべき対策をわかりやすくお伝えします。
よくある質問
- はい、攻撃される可能性があります。攻撃の多くは自動化ツールによる無差別な探索から始まり、会社の規模では相手を選びません。警察庁の資料では、センサーが検知した脆弱性探索等の不審なアクセスは1日・1IPアドレス当たり1万3,687件(2026年上半期)にのぼります。