不正アクセス対策の基本|管理画面・パスワード・二段階認証
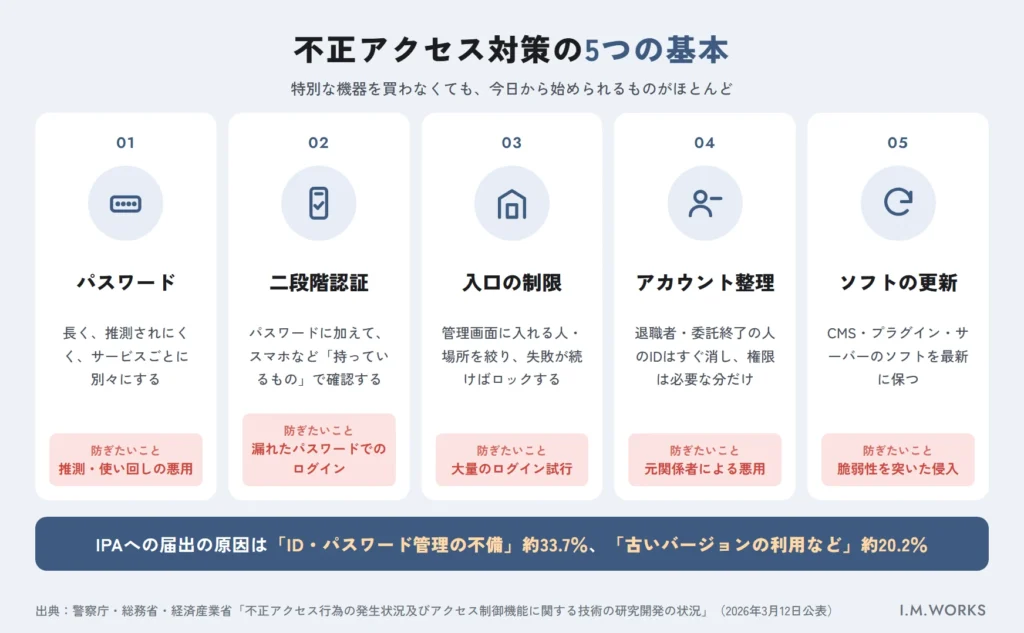
不正アクセス対策の基本は、**「推測されにくく使い回さないパスワード」「二段階認証(多要素認証)」「管理画面の入口を絞る」「使わないアカウントをすぐ消す」「ソフトウェアを最新に保つ」**の5つです。特別な機器を買わなくても、今日から始められるものがほとんどです。
IPA(情報処理推進機構)に2025年に届け出られたコンピュータ不正アクセスのうち、原因の約33.7%が「ID・パスワード管理の不備」、約20.2%が「古いバージョンの利用や修正プログラム等の未導入」でした。この2つだけで半数を超えます(出典:警察庁ほか「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」2026年3月12日公表)。
この記事では、Webサイトの管理画面やサーバー、メールなど、中小企業が守るべき「ログインの入口」を整理し、パスワード、二段階認証、アカウント管理の具体的な進め方を解説します。WordPressのログイン画面に固有の設定は「WordPressのログインセキュリティ対策」で扱います。
不正アクセスとは?Webサイトで起きること
不正アクセスとは、本来ログインする権限のない人が、他人のIDとパスワードを使ったり、システムの弱点(脆弱性)を突いたりして、システムに入り込む行為です。 日本では「不正アクセス行為の禁止等に関する法律(不正アクセス禁止法)」で禁止されています。
2つの手口:「なりすまし」と「弱点を突く」
警察庁などの統計では、不正アクセスの手口を次の2つに分けています。
| 手口の分類 | 内容 | Webサイトでの例 |
|---|---|---|
| 識別符号窃用型 | 他人のID・パスワード(識別符号)を無断で使ってログインする | 推測・流出したパスワードで管理画面やサーバーにログインされる |
| セキュリティ・ホール攻撃型 | ソフトウェアの脆弱性など、システムの弱点を突いて侵入する | 古いCMSやプラグインの脆弱性を突かれ、ページを改ざんされる |
2025年に検挙された不正アクセス行為のうち、識別符号窃用型は399件で全体の90%以上を占めています(出典:同上 2026年3月12日公表)。つまり**「パスワードを破られた・盗まれた」ことが入口になるケースが大半**です。
認知件数は増加傾向
2025年の不正アクセス行為の認知件数は7,190件で、前年(5,358件)から1,832件(約34.2%)増えました(出典:同上)。件数の多くはインターネットバンキングや証券口座の不正利用ですが、統計には「ウェブサイトの改ざん・消去」も区分として毎年計上されています。
改ざんの仕組みや見つけ方は「ホームページ改ざんとは?」で詳しく解説しています。
データで見る:パスワードはどう破られているか
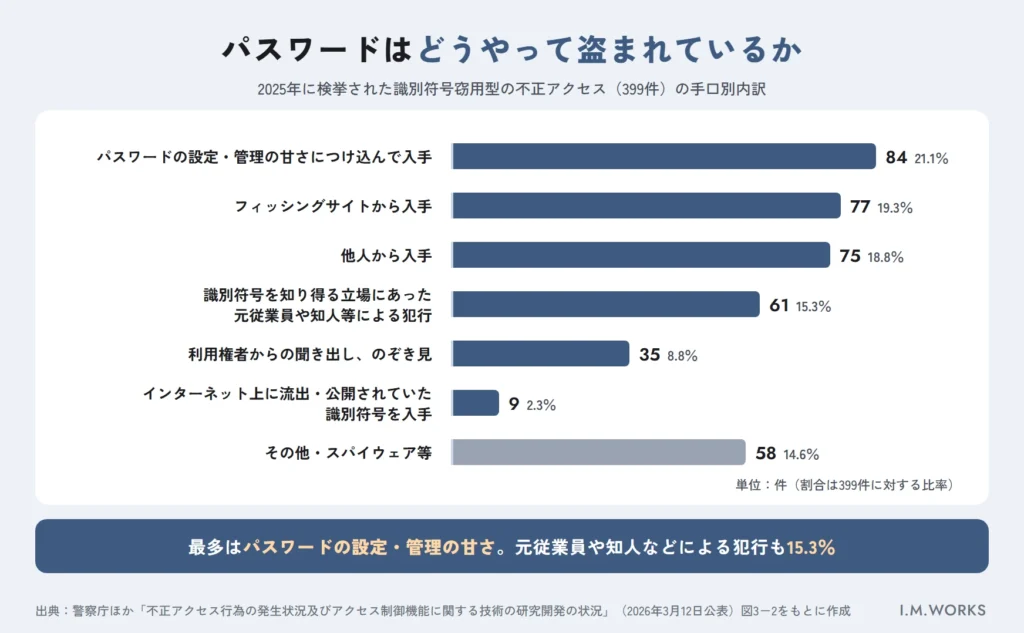
2025年に検挙された識別符号窃用型の不正アクセス(399件)では、「パスワードの設定・管理の甘さにつけ込んで入手」が最も多く、次いで「フィッシングサイトから入手」でした。 内部関係者による犯行も1割を超えています。
| 手口(パスワード等の入手方法) | 件数 | 割合 |
|---|---|---|
| パスワードの設定・管理の甘さにつけ込んで入手 | 84件 | 21.1% |
| フィッシングサイトから入手 | 77件 | 19.3% |
| 他人から入手 | 75件 | 18.8% |
| 識別符号を知り得る立場にあった元従業員や知人等による犯行 | 61件 | 15.3% |
| 利用権者からの聞き出し、のぞき見 | 35件 | 8.8% |
| インターネット上に流出・公開されていた識別符号を入手 | 9件 | 2.3% |
| その他・スパイウェア等 | 58件 | 14.6% |
出典:警察庁・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月12日公表)図3-2をもとに作成。「その他・スパイウェア等」は「その他(55件)」と「スパイウェア等のプログラムを使用して入手(3件)」の合算。
この表から読み取れるのは、対策の優先順位です。弱いパスワードはパスワードの決め方で、フィッシングは二段階認証で、元従業員による犯行はアカウントの削除で、それぞれ防げる余地があります。
中小企業のWebサイトで守るべき「ログインの入口」
守るべき入口はCMSの管理画面だけではありません。 サーバーやドメインの管理画面、メール、制作会社とやり取りしているアカウントも、乗っ取られればサイト全体に影響します。
| 入口 | 乗っ取られた場合の主な影響 | 最初に確認すること |
|---|---|---|
| CMS(WordPress等)の管理画面 | ページ改ざん、不正なページの追加、マルウェア設置 | 管理者アカウントの数、二段階認証の有無 |
| レンタルサーバーのコントロールパネル | サイトデータの削除・書き換え、メールアカウントの悪用 | 契約者情報、二段階認証の有無、ログイン通知 |
| FTP・SSHなどのファイル転送 | ファイルの直接書き換え、不正なプログラムの設置 | 不要なアカウントの有無、暗号化された接続方式か |
| ドメイン管理(レジストラ)の管理画面 | DNSの書き換えによるサイト・メールの乗っ取り | 登録メールアドレスが現役か、二段階認証の有無 |
| 業務メール(Microsoft 365・Google Workspace等) | なりすましメール送信、各種パスワード再設定の悪用 | 二段階認証の有無、転送設定の確認 |
IPAへの届出では、Microsoft 365等のインターネットサービスのアカウントを乗っ取られ、不正メールを送信される被害も報告されています(出典:同上「IPAに届出のあったコンピュータ不正アクセスの届出状況」)。
サーバー側の設定やレンタルサーバー選びは「サーバーのセキュリティ対策」で解説しています。
パスワード対策:何をどう決めればいい?
パスワードは「長く、推測されにくく、サービスごとに別々」が原則です。 一方で、漏えいの事実がないのに定期的に変えるルールは、現在の公的な指針では必須とされていません。
長さを優先し、使い回さない
警察庁などは、氏名・電話番号・生年月日など推測されやすいパスワードを避けること、複数のサイトで同じID・パスワードの組合せを使い回さないことを求めています(出典:警察庁ほか 2026年3月12日公表「防御上の留意事項」)。
総務省「国民のためのサイバーセキュリティサイト」も、ある程度長いランダムな文字列を推奨し、覚えきれない場合はパスワード管理ツールの利用を勧めています。管理ツールは、マスターパスワードや端末のロック(生体認証など)で守る必要があるとしています(出典:総務省「安全なパスワードの設定・管理」)。
「定期的な変更」より「漏えい時にすぐ変更」
総務省は、サービス側から流出した事実やアカウント乗っ取りの事実がない場合は、パスワードを変更する必要はないとしています(出典:総務省「安全なパスワードの設定・管理」)。
米国立標準技術研究所(NIST)のデジタル認証ガイドライン「SP 800-63B-4」も、定期的な変更を利用者に求めてはならず、侵害の証拠がある場合には変更させるべきとしています。また、パスワードだけで認証する場合は最低15文字、多要素認証の一部として使う場合でも最低8文字を求めています(出典:NIST SP 800-63B-4 Sec. 3.1.1.2)。
社内で決めておきたいパスワードのルール
- 管理画面・サーバー・ドメイン・メールのパスワードは、すべて別々にする
- 長さを優先し、管理ツールの自動生成機能を使う
- パスワードをメールやチャットで送らない。共有が必要な場合は、管理ツールの共有機能を使う
- 退職・異動・委託終了のときは、その人が知っていたパスワードをすぐ変える
- 「流出した」「不審なログイン通知が来た」ときは、関連するパスワードを即日変更する
サイト側で設定すべきこと
自社サイトに会員ログインなどがある場合、運営者側でも対策が必要です。警察庁などは、アクセス管理者に対し、使用しなければならない文字の数を可能な限り増やすなど、推測されやすいパスワードを設定できないようにすることを求めています(出典:警察庁ほか 2026年3月12日公表)。
IPAも、ウェブサイトへの大量ログイン試行を検知して警告表示や遮断を行う機能の導入を勧めています(出典:同上「IPAに届出のあったコンピュータ不正アクセスの届出状況」対策情報)。
二段階認証・多要素認証とは?導入の手順
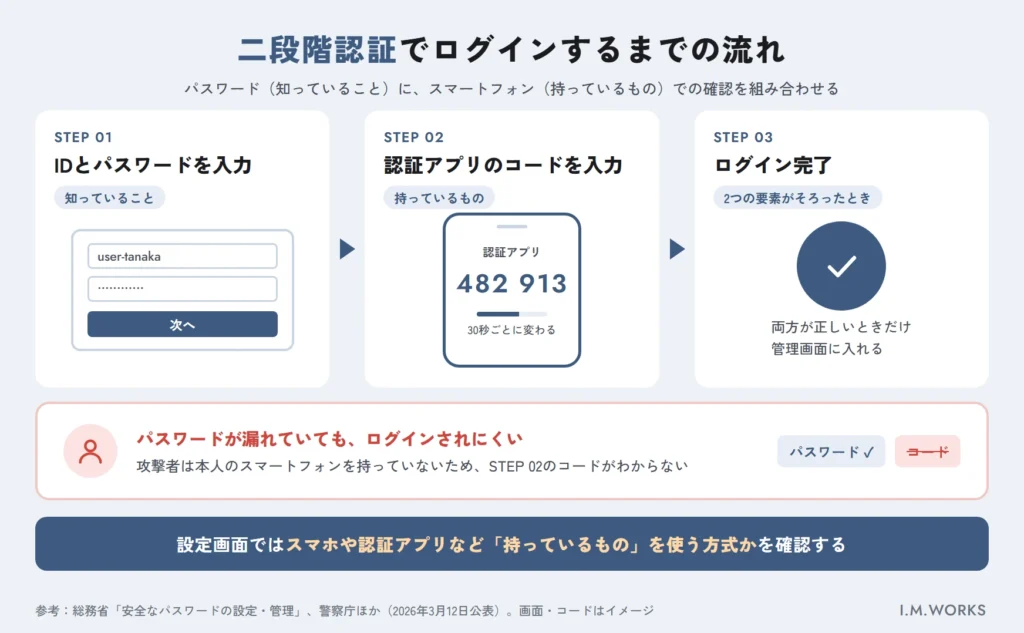
二段階認証(多要素認証)は、パスワードに加えて、スマートフォンのアプリや確認コードなど別の手段で本人確認をする仕組みです。 パスワードが漏れても、それだけではログインされにくくなります。
「要素」が異なるかどうかが大切
本人確認に使う要素は、「本人だけが知っていること(パスワードなど)」「本人だけが持っているもの(スマートフォンなど)」「本人自身の特徴(指紋・顔など)」の3つです。このうち2つを組み合わせる方式を二要素認証と呼びます(出典:警察庁ほか 2026年3月12日公表 注13、総務省「安全なパスワードの設定・管理」)。
サービスによっては「二段階認証」「2段階認証プロセス」などと呼び名が異なります。確認の段階が2回あっても、2回とも「知っていること」(パスワード+秘密の質問など)だと効果は限られます。設定画面では、スマートフォンや認証アプリなど「持っているもの」を使う方式かを確認しましょう。
主な認証方式の比較
| 方式 | 仕組み | 導入のしやすさ | 留意点 |
|---|---|---|---|
| SMS・メールの確認コード | 登録した電話番号・メールにコードが届く | 高い(多くのサービスが対応) | 登録先の電話番号・メールが古いと締め出される |
| 認証アプリ(ワンタイムパスワード) | スマートフォンのアプリが一定時間ごとにコードを表示 | 中(アプリの準備が必要) | 機種変更時の引き継ぎ手順を決めておく |
| パスキー | 端末の生体認証などでログインし、パスワード自体を使わない | 対応サービスが限られる | 警察庁はフィッシング耐性のある認証技術の例として導入を推奨 |
警察庁などは、ワンタイムパスワード等の二要素認証に加え、フィッシングに耐性のある認証技術(例:パスキー)を積極的に導入して認証を強化するよう求めています。パスキーは、正規サイト以外では認証が機能しないため、漏えいリスクを下げる効果があるとされています(出典:警察庁ほか 2026年3月12日公表 注15)。
導入の手順(中小企業向け)
- 入口の棚卸し:前章の表をもとに、自社が使っている管理画面・サービスを書き出す
- 優先順位を決める:ドメイン管理、サーバー、業務メール、CMS管理画面の順など、乗っ取られたときの影響が大きいものから
- 二段階認証を有効化:各サービスの設定画面で、認証アプリなど「持っているもの」を使う方式を選ぶ
- バックアップコードを保管:スマートフォン紛失時に使う予備コードを、管理ツールや鍵のかかる場所に保管する
- 担当者変更時の手順を決める:誰のスマートフォンに紐づいているかを台帳に記録し、退職・機種変更時に付け替える
制作会社や保守会社と管理画面を共有している場合は、1つのアカウントを共用せず、担当者ごとにアカウントを分けると、二段階認証も設定しやすくなります。
管理画面を守る:入口を絞り、見張る
管理画面は「誰でも・どこからでも」入れる状態にしないことが基本です。 あわせて、不審なログインに気づける仕組みを用意します。
アクセスできる人・場所を限定する
管理画面へのアクセスを、社内や保守会社のIPアドレスだけに制限したり、ログイン画面の手前に追加の認証をかけたりする方法があります。設定方法はサーバーやCMSによって異なるため、契約中のサーバー会社のマニュアルに従ってください。外出先から更新する運用の場合は、制限で自分たちが締め出されないよう、事前に運用ルールを決めておきましょう。
ログイン試行の制限と通知
短時間に何度もログインに失敗した場合にロックする機能や、新しい端末からのログインを通知する機能があれば有効にします。前述のとおり、IPAも大量ログイン試行の警告表示や遮断機能の導入を勧めています。
WordPressで使えるログイン試行制限やログインURLの扱いなど、固有の手順は「WordPressのログインセキュリティ対策」を参照してください。
ログを残し、定期的に見る
警察庁などは、アクセス管理者に対し、ログの取得の仕組みを導入し、不審なログインや行為の監視、不正アクセス時の対処体制を整えるよう求めています(出典:警察庁ほか 2026年3月12日公表)。
IPAへの届出では、原因を「原因不明」とするものが依然として多く、ログが適切に取得できていなかったことなどが推測されるとしています(出典:同上)。被害に遭ってから原因を調べられるよう、ログの保存期間と保存場所を事前に確認しておきましょう。
管理画面やパスワードの
管理が不安な方へ
久留米市・福岡市で
Webサイトの保守・セキュリティ点検、アカウント管理の見直しの
無料相談を実施しています。
- ログイン入口の棚卸し
- 対策の優先順位のご提案
- 費用目安のご提示
アカウントと権限の管理:退職者・委託先が抜け穴になる
使われなくなったアカウントは、それ自体が侵入口になります。 2025年の検挙では「識別符号を知り得る立場にあった元従業員や知人等による犯行」が61件(15.3%)ありました(出典:警察庁ほか 2026年3月12日公表)。
警察庁などは、利用者がシステムを使う立場でなくなった場合、割り当てていたIDの削除またはパスワードの変更を速やかに行うよう求めています。元従業員だけでなく、委託先業者も対象として挙げられています(出典:同上)。
アカウント台帳をつくる
次のような簡単な台帳を、スプレッドシートなどで管理するだけでも効果があります。
| 項目 | 記入例 |
|---|---|
| サービス名・URL | レンタルサーバーのコントロールパネル |
| アカウント名 | 担当者ごとのID(共用IDは使わない) |
| 利用者・所属 | 総務部 ○○/保守委託先 △△社 |
| 権限 | 管理者/編集者/閲覧のみ |
| 二段階認証 | 有効(認証アプリ・○○のスマートフォン) |
| 最終確認日 | YYYY年MM月DD日 |
権限は「必要な分だけ」
記事を更新するだけの担当者に、管理者権限は必要ありません。CMSでは「編集者」「投稿者」など権限を分けられる場合が多いので、管理者権限を持つアカウントは最小限にします。権限が少ないアカウントが乗っ取られても、被害の範囲を抑えられます。
ソフトウェアの更新も不正アクセス対策の一部
パスワードを守っても、ソフトウェアの弱点を突かれれば侵入されます。 IPAへの届出原因の約20.2%は、古いバージョンの利用や修正プログラム・必要なプラグイン等の未導入でした(出典:警察庁ほか 2026年3月12日公表)。
警察庁などは、定期的にサーバーやアプリケーションを点検し、セキュリティパッチの適用やバージョンアップで脆弱性を解消するよう求めています(出典:同上)。具体的な進め方は、次の記事で解説しています。
- WordPress本体・テーマ・プラグインの更新:「WordPressの更新(アップデート)の進め方」
- 脆弱性の有無を専門家に調べてもらう:「Webサイトの脆弱性診断とは?」
- 攻撃の通信を遮断する仕組み:「WAFとは?」
【実例】アイエムワークスが保守現場で見てきた不正アクセスの入口
アイエムワークスがリニューアルや保守の引き継ぎで実際に見てきたアカウントの状態と、そのときに行っている対応を紹介します。
引き継ぎのときに見つかるアカウント
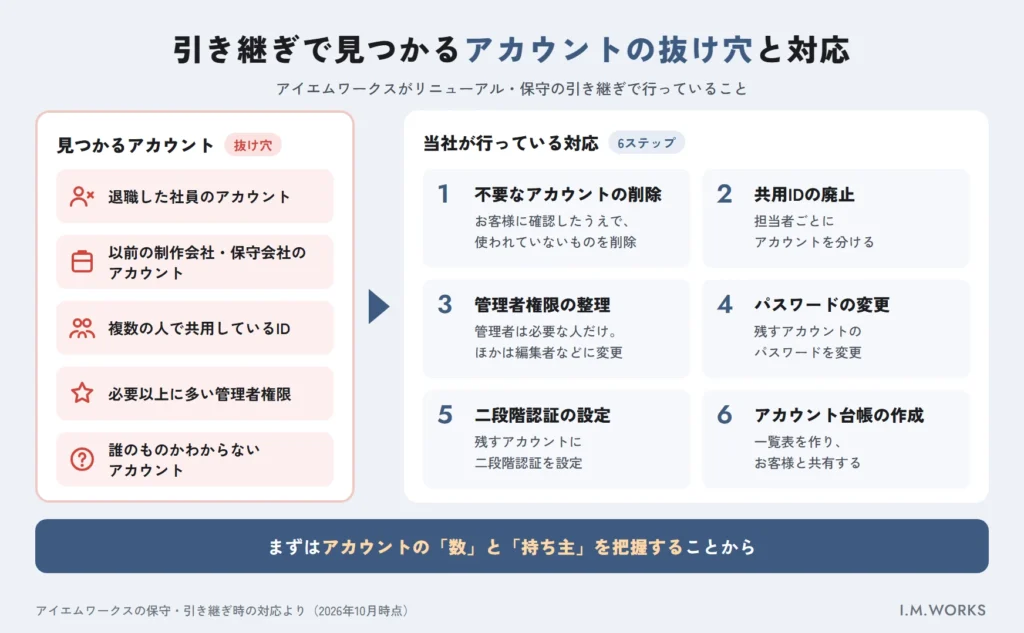
他社が制作・管理していたサイトを引き継ぐと、管理画面やサーバーで次のようなアカウントが見つかることがあります。
- 退職した社員のアカウントが残っている
- 以前の制作会社・保守会社のアカウントが残っている
- 複数の人で1つのID・パスワードを共用している
- 管理者権限を持つアカウントが必要以上に多い
- 誰のアカウントかわからないものがある
いずれも、この記事で「抜け穴」として紹介した状態です。サイトを運営している会社の担当者も、こうしたアカウントの存在を把握していないことがあります。
当社が行っている対応
見つかったアカウントには、次の順で対応しています。
| 対応 | 内容 |
|---|---|
| 1. 不要なアカウントの削除 | お客様に確認したうえで、使われていないアカウントを削除する |
| 2. 共用IDの廃止 | 担当者ごとにアカウントを分ける |
| 3. 管理者権限の整理 | 管理者は必要な人だけにし、ほかの人は編集者などに変更する |
| 4. パスワードの変更 | 残すアカウントのパスワードを変更する |
| 5. 二段階認証の設定 | 残すアカウントに二段階認証を設定する |
| 6. アカウント台帳の作成 | 一覧表を作り、お客様と共有する |
実際の改ざん事例:入口はパスワードの使い回し
当社が復旧を担当した改ざん事例では、パスワードの使い回しによる不正ログインが侵入の入口でした。お客様の特定を避けるため、業種はぼかしています。
| 項目 | 内容 |
|---|---|
| 気づいたきっかけ | 当社の定期巡回(目視によるチェック) |
| 原因 | パスワードの使い回し(不正ログイン) |
| 復旧までの期間 | 約2週間 |
| 再発防止策 | 管理画面への二段階認証の導入 |
高度な技術を使った攻撃ではなく、この記事で紹介した「パスワードの設定・管理の甘さ」につけ込まれた手口です。改ざんの内容や検索結果への対応は「ホームページ改ざんとは?」で紹介しています。
不正アクセスに気づいたら最初にすること
「見覚えのないログイン通知が来た」「パスワードが勝手に変わっている」と気づいたら、まず被害の拡大を止め、記録を残すことが大切です。
- 該当サービスと、同じパスワードを使っていたサービスのパスワードを変更する(ログインできない場合はサービス提供元に連絡)
- ログやエラー画面、届いた通知メールなどを削除せずに保存する
- 制作会社・保守会社・サーバー会社に連絡し、改ざんや不審なファイルがないか確認する
- 被害がある場合は、都道府県警察のサイバー犯罪相談窓口に通報・相談する(窓口一覧は警察庁「サイバー事案に関する相談窓口」に掲載)
- 個人データの漏えいのおそれがある場合は、個人情報保護委員会への報告が必要になることがある
具体的な手順と連絡先は「ホームページがハッキングされたら?初動対応の手順」で詳しく解説しています。
今日からできる不正アクセス対策チェックリスト
| チェック項目 | 確認 |
|---|---|
| ドメイン・サーバー・CMS・メールのパスワードがすべて別々になっている | □ |
| パスワード管理ツールを使い、長いパスワードを自動生成している | □ |
| 上記の入口すべてで二段階認証を有効にしている | □ |
| 二段階認証のバックアップコードを安全な場所に保管している | □ |
| 共用IDをやめ、担当者ごとにアカウントを分けている | □ |
| 退職者・委託終了先のアカウントを削除している | □ |
| 管理者権限を持つアカウントを最小限にしている | □ |
| 管理画面へのアクセス制限、ログイン試行の制限を設定している | □ |
| ログの保存期間・保存場所を把握している | □ |
| CMS・プラグイン・サーバーソフトを最新の状態にしている | □ |
ほかのセキュリティ項目もまとめて点検したい場合は「Webサイトのセキュリティチェックリスト」をご覧ください。
まとめ:不正アクセス対策は「入口の数を把握する」ことから
- 不正アクセスの多くは、他人のID・パスワードを使った「なりすまし」によるもの。2025年の検挙では識別符号窃用型が90%以上を占めた
- パスワードは長く、サービスごとに別々に。定期変更より、漏えい時の即時変更を優先する
- 二段階認証は、スマートフォンや認証アプリなど「持っているもの」を使う方式を選ぶ。可能ならパスキーも検討する
- 管理画面はアクセスできる人・場所を絞り、ログイン試行の制限とログの保存で見張る
- 退職者・委託先のアカウントはすぐ削除し、ソフトウェアは常に最新に保つ
まずは自社が使っているログインの入口を書き出し、影響の大きいものから二段階認証を有効にするところから始めましょう。セキュリティ対策の全体像は「Webサイトのセキュリティ対策とは?中小企業向け完全ガイド」で確認できます。
参考資料・出典
- 警察庁・総務省・経済産業省(国家公安委員会・総務大臣・経済産業大臣)「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月12日公表、2025年1〜12月分)https://www.npa.go.jp/bureau/cyber/pdf/R080312_access.pdf
- 同上(2025年3月13日公表、2024年1〜12月分。2024年の認知件数5,358件の確認に使用)https://www.soumu.go.jp/main_content/000997024.pdf
- 総務省「国民のためのサイバーセキュリティサイト 安全なパスワードの設定・管理」https://www.soumu.go.jp/main_sosiki/cybersecurity/kokumin/security/business/staff/06/
- NIST「SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management」Sec. 3.1.1.2 https://pages.nist.gov/800-63-4/sp800-63b.html
- 警察庁「サイバー事案に関する相談窓口」https://www.npa.go.jp/bureau/cyber/soudan.html
※各出典の内容は2026年10月時点で確認しています。
管理画面・パスワード管理の見直しはアイエムワークスへ
「管理画面に誰がログインできるか把握できていない」「二段階認証の設定方法がわからない」「前の制作会社のアカウントが残っている」といったお悩みに、久留米・福岡のWeb制作会社として、ログイン入口の棚卸しから保守・セキュリティ点検までご提案します。ホームページ制作・リニューアルとあわせてお気軽にご相談ください。
よくある質問
- 漏えいや乗っ取りの事実がなければ、定期的に変える必要はないとされています(総務省)。それよりも、長く推測されにくいパスワードをサービスごとに別々に設定し、漏えいの疑いがあるときにすぐ変更することが大切です。