Webサイトのセキュリティ対策とは?中小企業向け完全ガイド
Webサイトのセキュリティ対策とは、ホームページの改ざん・不正アクセス・情報漏えい・サービス停止を防ぎ、万一のときに被害を最小限に抑えるための「技術」と「運用」の取り組みです。中小企業がまず押さえるべきなのは、①通信の暗号化(HTTPS)
②管理画面の不正ログイン対策
③ソフトウェアの更新
④お問い合わせフォームと個人情報の保護
⑤サーバー・WAFによる防御
⑥バックアップと監視・復旧手順の6つです。
「うちのような小さな会社のサイトは狙われない」と考えがちですが、警察庁によると2025年上半期のランサムウェア被害のうち66.4%が中小企業でした。JPCERT/CCには2026年4〜6月の3か月だけで181件のWebサイト改ざんが報告されています。
この記事は、当社コラム「Webサイトセキュリティ」シリーズの入口(ハブ)です。各対策の要点を1ページで整理し、詳しい手順は個別記事へ案内します。WordPressで作られたサイトに固有の対策は、WordPressのセキュリティ対策ガイドにまとめています。
Webサイトのセキュリティ対策とは?守るべき3つの対象
Webサイトのセキュリティ対策で守る対象は、サイトそのもの・サイトの訪問者・自社の信用と情報の3つです。「サイトが表示されていれば問題ない」のではなく、訪問者に被害を出さないこと、預かった情報を漏らさないことまでが対策の範囲に入ります。
| 守る対象 | 起こりうる被害の例 | 主な対策 |
|---|---|---|
| サイトそのもの | 改ざん、表示停止、データ消失 | ソフトウェア更新、バックアップ、サーバー対策 |
| サイトの訪問者 | 偽サイトへの誘導、ウイルス感染、入力情報の盗み取り | HTTPS化、改ざん検知、フォーム対策 |
| 自社の信用と情報 | 個人情報漏えい、検索結果の警告表示、取引停止 | 管理画面の保護、委託先管理、インシデント対応手順 |
技術的な設定だけでなく、「誰が更新するか」「誰がパスワードを管理するか」といった運用ルールを決めることも、セキュリティ対策の一部です。
中小企業のWebサイトが狙われる理由と最新データ
中小企業のサイトが狙われるのは、会社の規模ではなく「弱いところ」が探されているからです。古いソフトウェアや使い回しのパスワードが残ったサイトは、知名度に関係なく攻撃の入口になります。公的機関の最新データを見ると、その傾向がはっきりわかります。
| データ | 内容 | 出典 |
|---|---|---|
| 情報セキュリティ10大脅威 2026(組織編) | 1位「ランサム攻撃による被害」、2位「サプライチェーンや委託先を狙った攻撃」、4位「システムの脆弱性を悪用した攻撃」 | IPA(2026年1月29日公表) |
| Webサイト改ざんの報告件数 | 2026年4〜6月に181件。前四半期の90件から101%増 | JPCERT/CC 四半期レポート(2026年7月16日公開) |
| 中小企業の被害額と影響 | 過去3期の被害額平均73万円。被害企業の約7割が「取引先に影響があった」と回答 | IPA 2024年度中小企業等実態調査 速報版(2025年2月14日公表) |
| ランサムウェア被害 | 2025年に国内で226件を認知。2025年上半期の被害企業の66.4%が中小企業 | 警察庁(2026年1月・3月の広報資料) |
注目したいのは、IPAの調査で中小企業の62.6%が過去3期に情報セキュリティ対策へ投資していないと回答している点です(同速報版)。被害を受けると取引先にも影響が及ぶ一方で、対策が後回しになっている実態が読み取れます。
攻撃の手口や、なぜ中小企業が標的になるのかは、Webサイトが狙われる理由と主な攻撃手口で詳しく解説しています。
セキュリティ対策を怠ると起きる5つの被害
対策を怠ったときの被害は「サイトが見られなくなる」だけでは終わりません。訪問者・取引先・検索エンジンからの信用にまで影響が広がります。
- ホームページの改ざん:見覚えのない広告や外部サイトへの転送が仕込まれます。JPCERT/CCは2026年4〜6月期に、正規サイトが改ざんされ、Googlebotでアクセスしたときだけ海外オンラインカジノのコンテンツが表示される事例を報告しています。管理者が普通に閲覧しても気づきにくいのが特徴です。
詳しくはホームページ改ざんの原因と見つけ方へ。 - 個人情報の漏えい:フォームの入力内容や顧客データが流出すると、個人情報保護委員会への報告や本人への通知が必要になる場合があります。
- 検索順位の低下と警告表示:ハッキングが検出されると、検索結果に警告ラベルが付いたり、ブラウザに警告ページが表示されたりすることがあります(Google Search Console ヘルプ)。
- 業務の停止:サイト経由の問い合わせや予約、ECの受注が止まり、復旧までの機会損失が発生します。
- 取引先・顧客からの信用低下:前述のIPA調査では、被害企業の約7割が取引先への影響を回答しています。
Webサイトのセキュリティ対策の全体像|6つの柱
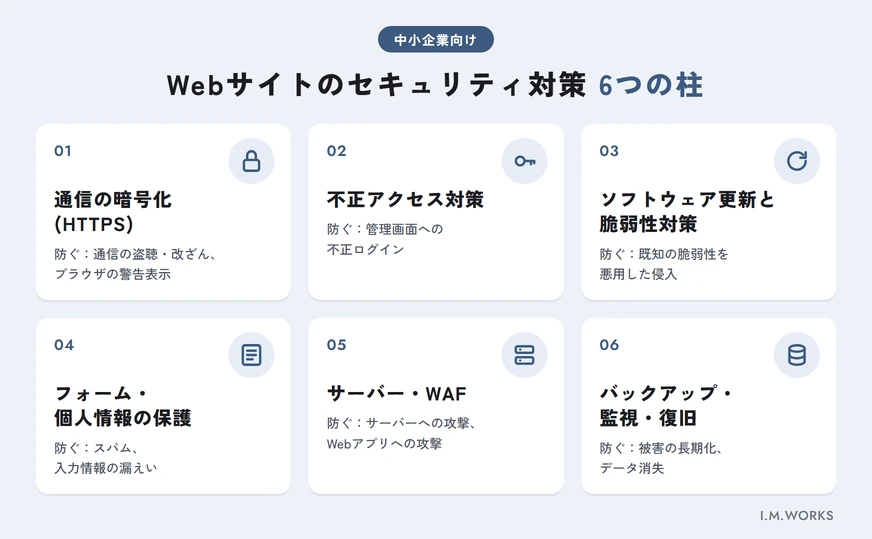
Webサイトのセキュリティ対策は、次の6つの柱で考えると抜け漏れを防げます。それぞれの詳しい手順は、表の右列の記事で解説しています。
| 柱 | 何を防ぐか | 詳しい解説 |
|---|---|---|
| ① 通信の暗号化(HTTPS) | 通信の盗聴・改ざん、ブラウザの警告表示 | SSL(HTTPS化)の必要性と導入手順 |
| ② 不正アクセス対策 | 管理画面への不正ログイン | 管理画面・パスワード・二段階認証 |
| ③ ソフトウェア更新と脆弱性対策 | 既知の脆弱性を悪用した侵入 | 脆弱性診断の方法・費用・頻度 |
| ④ フォーム・個人情報の保護 | スパム、入力情報の漏えい | お問い合わせフォームのセキュリティ対策 |
| ⑤ サーバー・WAF | サーバーへの攻撃、Webアプリへの攻撃 | サーバーのセキュリティ対策/WAFとは |
| ⑥ バックアップ・監視・復旧 | 被害の長期化、データ消失 | ハッキングされたときの初動対応 |
① 通信の暗号化(SSL/HTTPS化)
HTTPS化は、サイトと訪問者のあいだの通信を暗号化し、盗聴や改ざんを防ぐ対策です。Chromeは2018年7月のChrome 68から、HTTPのページすべてに「Not secure(保護されていない)」の表示を出しています(Chromium Blog、2018年2月)。
検索面では、Googleが2014年8月にHTTPSをランキングシグナルとして使い始めると発表しています。ただし発表時点で「影響は全世界のクエリの1%未満で、質の高いコンテンツなどほかのシグナルより重みは小さい」と説明されており、HTTPS化だけで順位が上がるわけではありません。
また、SSL/TLS証明書の最大有効期間は、業界団体CA/Browser Forumの決定により2026年3月から段階的に短くなり、2029年3月には47日になります。証明書の自動更新ができる環境かどうかも確認しておきましょう。導入手順はSSL(HTTPS化)の必要性と導入手順で解説しています。
② 不正アクセス対策(管理画面・パスワード・二段階認証)
管理画面への不正ログインは、改ざんや情報漏えいの直接の入口です。警察庁が2026年1月に公表したアンケート結果では、社外からの業務アクセスの認証を**「ID・パスワードのみ」としている組織が39.8%**で最多でした。警察庁は対策として、多要素認証の導入、使わなくなったIDの削除、一定以上のパスワード長を挙げています。
具体的な設定は不正アクセス対策の基本で解説しています。
③ ソフトウェアの更新と脆弱性対策
CMS(WordPressなど)、プラグイン、サーバーのOSやPHPなどに見つかった脆弱性は、修正版への更新で塞ぐのが基本です。IPAの「情報セキュリティ10大脅威 2026」でも、組織編4位に「システムの脆弱性を悪用した攻撃」が入っています。
独自開発のフォームや会員機能がある場合は、SQLインジェクションやクロスサイト・スクリプティングなどの作り込みの脆弱性にも注意が必要です。IPAの「安全なウェブサイトの作り方」(改訂第7版)は、こうした脆弱性11種類の解説と対策をまとめた開発者・運営者向けの資料です。専門家による点検の方法と頻度はWebサイトの脆弱性診断とはで紹介しています。
④ お問い合わせフォームと個人情報の保護
お問い合わせフォームは、スパム送信だけでなく、個人情報の漏えいにも関わる部分です。個人情報保護法の施行規則改正(2024年4月1日施行)で、不正な目的による漏えい等の報告対象が広がりました。個人情報保護委員会のQ&Aでは、事業者が**「取得しようとしている」個人情報**も対象に含まれると説明されています。
同じQ&Aでは、入力フォーム作成ツールやアクセス解析ツールなど、利用している外部サービスの提供事業者への攻撃も対象に含まれる例が示されています。自社サーバーだけでなく、フォームに使っているサービスまで把握しておくことが大切です。具体策はお問い合わせフォームのセキュリティ対策へ。
⑤ サーバー対策とWAF
レンタルサーバーを使う場合、サーバー機器やOSの管理はサーバー会社が担いますが、その上に設置したCMSやプラグインの管理は利用者側の責任です。WordPress.orgの公式ドキュメントも、ホスティング会社はインフラを管理する一方で、利用者がインストールしたアプリケーションには責任を負わないと説明しています。
WAF(Web Application Firewall)は、Webアプリケーションを狙った攻撃の通信を検知・遮断する仕組みです。多くのレンタルサーバーで提供されていますが、設定の有無は契約ごとに異なります。サーバー選びと設定はサーバーのセキュリティ対策、WAFの導入判断はWAFとは?導入の判断基準で解説しています。
⑥ バックアップ・監視・復旧の準備
どれだけ対策しても、被害を完全にゼロにはできません。そのため「早く気づく」「元に戻せる」準備が欠かせません。
- バックアップ:サーバー外にも保管し、復元できるか定期的に試す。警察庁はランサムウェア対策として「オフラインを含むバックアップの取得」を挙げています。
- 監視:Google Search Consoleの「セキュリティの問題」レポートで、Googleがハッキングを検出した場合に通知を受けられます。
- 復旧手順:誰に連絡し、何を止め、何を保全するかを事前に決めておく。
万一の際の動き方はホームページがハッキングされたときの初動対応にまとめています。
WordPressサイトで特に注意すべきポイント
WordPressで作られたサイトでは、本体・プラグイン・テーマの更新漏れが最大の注意点です。WordPress.orgの公式ドキュメントは、常に最新版を使うこと、プラグインを最新に保ち使っていないものは削除することを推奨しています。古いバージョンはセキュリティ更新が提供されないためです。
Google Search Console ヘルプでも、スパムを埋め込まれる原因の例として、古く安全でないバージョンのCMS(WordPressなど)の脆弱性が挙げられています。WordPress自体が危険なのではなく、「更新されずに放置されたWordPress」が狙われやすいと理解しておきましょう。
WordPressに固有の対策(更新手順、ログイン保護、セキュリティプラグイン、バックアップ、マルウェア感染時の復旧など)は、WordPressのセキュリティ対策ガイドで体系的に解説しています。特に更新作業の進め方はWordPressの安全な更新方法を参考にしてください。 Free Consultation
Webサイトのセキュリティが不安な方へ
久留米市・福岡市でホームページの保守・セキュリティ点検をお考えの方に無料相談を実施しています。
- 現状のセキュリティ確認
- 優先すべき対策のご提案
- 保守費用の目安のご提示
セキュリティ対策とSEOの関係
セキュリティ対策は、SEOの土台でもあります。Googleのスパムに関するポリシーでは、サイトの脆弱性を突いて許可なく配置された「ハッキングされたコンテンツ」が、コードインジェクション、ページインジェクション、コンテンツインジェクション、リダイレクトの4類型で説明されています。
ハッキングが検出されると、Search Consoleの「セキュリティの問題」レポートに表示され、検索結果に警告ラベルが付くことがあります。修正後は審査をリクエストできますが、Search Console ヘルプでは審査に数日から数週間かかることがあるとされ、サイト全体のすべてのページで修正してから申請するよう求められています。つまり、被害に遭ってから回復するまでには時間がかかります。
前述したJPCERT/CCの事例のように、検索エンジンにだけ不正なコンテンツを見せる改ざんもあります。仕組みと対処法はセキュリティとSEOの関係で解説しています。SEOの基本を確認したい方はSEO対策とは?もあわせてご覧ください。
中小企業がセキュリティ対策を進める5つのステップ
限られた予算と人手で進めるには、「全部を一度に」ではなく、被害の入口になりやすい順に手を付けるのが現実的です。
| ステップ | やること | 目安となる担当 |
|---|---|---|
| 1. 現状を把握する | 使っているCMS・プラグイン・サーバー・フォームと、各アカウントの管理者を一覧にする | 自社のWeb担当者 |
| 2. すぐできる対策を実施する | ソフトウェア更新、管理者パスワードの強化と二段階認証、HTTPS化、サーバー外へのバックアップ | 自社+制作・保守会社 |
| 3. 運用ルールと体制を決める | 更新の頻度と担当、退職者アカウントの削除、保守契約の範囲を決める | 経営者+Web担当者 |
| 4. 定期的に点検する | チェックリストによる点検、必要に応じて脆弱性診断 | 保守会社・診断会社 |
| 5. 緊急時の手順を決める | 連絡先一覧、サイト停止の判断基準、ログとデータの保全方法 | 経営者+保守会社 |
ステップ1・4では、Webサイトのセキュリティチェックリストをそのまま使えます。
社内全体の取り組みとしては、IPAの「中小企業の情報セキュリティ対策ガイドライン」も参考になります。2026年3月に公開された第4.0版では、はじめに取り組む項目が「バックアップを取ろう!」を加えた情報セキュリティ6か条になりました。付録の「5分でできる!情報セキュリティ自社診断」には「ウェブサイトを安全に運用する」という診断項目も追加されています。6か条に取り組むことを自己宣言するIPAの「SECURITY ACTION」制度も、取引先に対策姿勢を示す手段の一つです。
制作会社・保守会社に任せること、自社でやること
セキュリティ対策は「制作会社に任せたから大丈夫」とは限りません。契約によっては、公開後の更新作業が含まれていないこともあります。役割分担を明確にしておくことが、更新漏れを防ぐ一番の近道です。
| 項目 | 自社で行うこと | 制作・保守会社に依頼できること |
|---|---|---|
| アカウント管理 | 管理者の把握、退職者アカウントの削除依頼 | 権限設定、二段階認証の導入 |
| ソフトウェア更新 | 更新状況の確認(報告を受ける) | 本体・プラグインの更新と動作確認 |
| バックアップ | 保管場所と復元方法の把握 | 自動バックアップの設定、復元作業 |
| 契約・名義 | ドメイン・サーバーの契約名義と更新期限の管理 | 契約更新の案内・代行 |
| 緊急時 | 社内の判断と顧客対応 | 原因調査、復旧作業、再発防止策 |
保守契約を結ぶ際は、「更新作業の頻度」「バックアップの有無と保管期間」「改ざん時の対応範囲」を書面で確認しておきましょう。依頼先選びの考え方はWeb制作会社の選び方、公開後の運用体制はリニューアル後の運用も参考になります。
アイエムワークスが保守の現場で見てきたセキュリティの実態
ここでは、当社がWebサイトの保守やリニューアルを担当するなかで実際に見てきた状況を紹介します。
数値は社内の対応記録にもとづく概数です(2026年10月時点)。
保守契約があっても約3割は更新が止まっていた
当社と保守契約を結んでいるサイトでも、CMS本体やプラグインが最新でなかったサイトが約3割ありました。主な理由は、更新作業が保守契約の範囲に含まれていなかったことです。保守契約を結んでいても、セキュリティ対策まで任せているとは限りません。
リニューアルの相談を受けたサイトでは、この割合が約7割にのぼりました。
| 対象 | CMS・プラグインが最新でなかったサイト | 主な理由 |
|---|---|---|
| 当社の保守契約先(2026年10月時点) | 約3割 | 更新作業が保守契約の範囲外 |
| リニューアルの相談を受けたサイト(2025年10月〜2026年9月) | 約7割 | — |
改ざんの復旧事例:原因はパスワードの使い回し
当社が復旧を担当した改ざん事例を1件紹介します。お客様の特定を避けるため、業種はぼかしています。
| 項目 | 内容 |
|---|---|
| サイト | サービス業の企業サイト |
| 被害 | ページの改ざん |
| 気づいたきっかけ | 当社の定期巡回(目視によるチェック) |
| 原因 | パスワードの使い回し |
| 復旧までの期間 | 約2週間 |
| 再発防止策 | 管理画面への二段階認証の導入 |
この事例は、当社の定期巡回で見つけられたケースです。誰も定期的にサイトを確認していなければ、気づくのはさらに遅れていたかもしれません。また、復旧には約2週間かかりました。パスワードの使い回しのような「費用をかけずに防げた原因」でも、被害が出てからの対応には時間がかかります。
お問い合わせフォームのスパムが月約3,000件から約60件に
お客様のサイトで、お問い合わせフォームに月約3,000件のスパムが届いていたケースです。
当社で次の3つの対策を組み合わせて、月約60件まで減らしました。
- 特定の文言やURLを含む送信を自動で削除する
- 海外のIPアドレスからの送信をはじく
- ボットによるアクセスを遮断する
なお、海外IPアドレスからの送信をはじくと、海外からの正当なお問い合わせも届かなくなります。海外との取引があるサイトでは、遮断する範囲を検討したうえで導入してください。
リニューアル相談でよく見つかる危険な状態
リニューアル相談でよく見つかる危険な状態
リニューアルの相談を受けたサイトでよく見つかる状態を、多い順に挙げます(件数は集計していないため、順番は担当者の実感によるものです)。
- お問い合わせフォームがHTTPのまま:入力された内容が暗号化されずに送られます。
- 古いサイトがサーバーに置いたままになっている:更新されないまま公開され続け、攻撃の入口になります。
- PHPのバージョンが古い:サポートが終わったバージョンには、セキュリティ修正が提供されません。
- 制作会社と連絡がつかず、管理画面に入れない:更新も、被害が出たときの対応もできなくなります。
担当者のコメント
100%そうだと断言はできませんが、改ざんされたサイトを見ていると、原因として多いのは「パスワードの使い回し」と「古いバージョンのまま放置されたサイト」です。
保守契約を結んでいる場合も、セキュリティ対策がどのレベルまで含まれているかを一度確認してみてください。
アイエムワークス 担当者
まとめ|Webサイトのセキュリティ対策は「6つの柱」と「運用」で考える
- Webサイトのセキュリティ対策は、改ざん・不正アクセス・情報漏えい・サービス停止を防ぎ、被害を最小限に抑えるための技術と運用の取り組みです。
- 中小企業も標的になっています。2026年4〜6月だけでWebサイト改ざんの報告は181件(JPCERT/CC)、2025年上半期のランサムウェア被害の66.4%が中小企業でした(警察庁)。
- 対策は「HTTPS」「不正アクセス対策」「ソフトウェア更新」「フォームと個人情報の保護」「サーバー・WAF」「バックアップ・監視・復旧」の6つの柱で考えます。
- まずは現状把握と、更新・パスワードと二段階認証・バックアップといった費用をかけずに始められる対策から着手しましょう。
- 制作会社・保守会社との役割分担を明確にし、更新が止まらない体制をつくることが、継続的な安全につながります。
よくある質問
- はい、狙われます。警察庁によると2025年上半期のランサムウェア被害の66.4%は中小企業で、JPCERT/CCには2026年4〜6月の3か月で181件のWebサイト改ざんが報告されています。会社の規模は安全の理由になりません。