セキュリティとSEOの関係|ハッキングで検索順位が下がる理由
Webサイトがハッキングされると、検索順位や検索からの流入が大きく落ちることがあります。主な理由は次の4つです。
- 第三者が置いたコンテンツは、Googleのスパムポリシーで「ハッキングされたコンテンツ」として扱われる
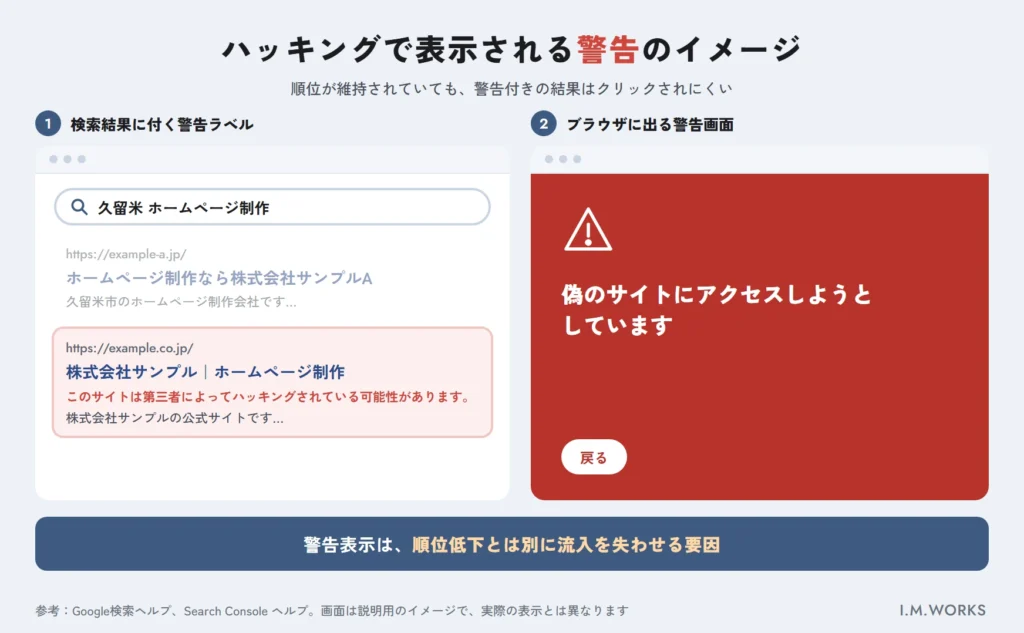
- 検索結果に「このサイトは第三者によってハッキングされている可能性があります」という警告が付き、ブラウザでも警告画面が出てクリックされなくなる
- 大量のスパムページが勝手に作られ、検索結果に表示されるページやサイトの印象が乱される
- 手動による対策を受けると、サイトの一部またはすべてが検索結果に表示されなくなる
つまり、セキュリティ対策は「順位を上げる施策」というより、積み上げたSEOの成果を失わないための土台です。この記事では、Google検索セントラルなどの公式情報をもとに、順位が下がる仕組み、自分のサイトが被害を受けていないかの確認方法、回復までの流れを整理します。
なお、ハッキングに気づいた直後の具体的な対応手順はホームページがハッキングされたときの初動対応で詳しく解説しています。
セキュリティ問題がSEOに影響する4つの経路
ハッキングによるSEOへの影響は「順位が下がる」だけではありません。Googleの公式ドキュメントから整理すると、影響は次の4つの経路で起こります。
| 経路 | 何が起きるか | SEOへの影響 | 根拠(Google公式) |
|---|---|---|---|
| スパムポリシー違反 | 改ざん・不正なページがポリシー違反と判定される | 掲載順位の低下、または検索結果に表示されない | スパムに関するポリシー |
| 警告表示 | 検索結果に警告ラベル、ブラウザに警告画面が表示される | 表示されてもクリックされず、流入が減る | セキュリティの問題レポート |
| スパムページの混入 | 見覚えのないURLが大量にインデックスされる | 検索結果に無関係なページが並び、サイトの信頼を損なう | 日本語キーワードハッキングの解説(web.dev) |
| 手動による対策 | Googleの担当者が審査し、対策を適用する | サイトの一部またはすべてが検索結果に表示されない | 手動による対策レポート |
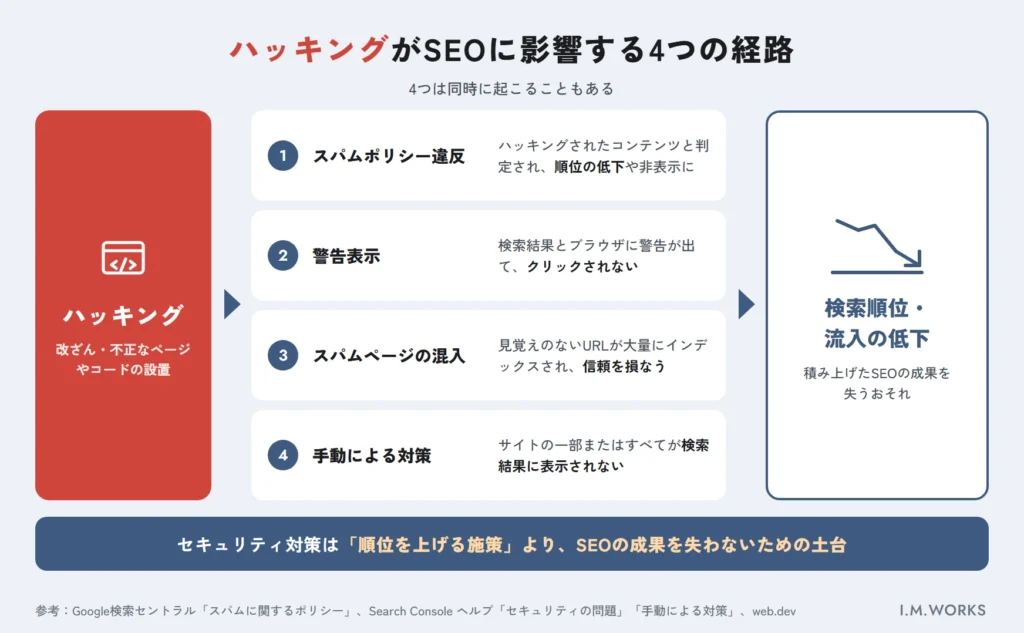
この4つは同時に起こることもあります。たとえばスパムページを大量に埋め込まれたサイトでは、検索結果に警告が付き、同時にスパムページが検索結果に出回る、といった状態になり得ます。
ハッキングで検索順位が下がる理由
ここからは、4つの経路をGoogleの公式情報に沿ってもう少し詳しく見ていきます。
理由1:ハッキングされたコンテンツはスパムポリシー違反になる
Googleの「スパムに関するポリシー」には「ハッキングされたコンテンツ」という項目があり、「サイトのセキュリティ上の脆弱性に付け込まれ、許可なくサイトに配置されたコンテンツ」と定義されています。具体例として、コードの挿入、ページの挿入、コンテンツの挿入、リダイレクトが挙げられています。
同じポリシーには、「Google のポリシーに違反しているサイトは、検索結果での掲載順位が下がったり、まったく表示されなかったりすることがあります」と明記されています。サイトの所有者が自分で行ったことでなくても、サイト上にポリシー違反のコンテンツが存在すれば、検索での扱いに影響する可能性があるということです。
理由2:検索結果とブラウザに警告が出て、クリックされなくなる
Search Consoleの「セキュリティの問題」レポートのヘルプでは、サイトのハッキングや、訪問者に危害を与えるおそれがある動作(フィッシング、マルウェアなど)を検出した場合について、「検索結果に警告ラベルが追加されたり、ユーザーがそのページにアクセスしようとすると、ブラウザでインタースティシャルな警告ページが表示されたりします」と説明されています。
Google検索のヘルプでは、検索結果に「このサイトは第三者によってハッキングされている可能性があります」と表示されることがあり、Googleはその警告が消えるまでサイトにアクセスしないことをユーザーに勧めています。また、フィッシングなどのソーシャルエンジニアリングが検出されたサイトをChromeで開くと、「偽のサイトにアクセスしようとしています」という警告が出ることがあります。
順位そのものが維持されていても、警告付きの検索結果をクリックする人はほとんどいないと考えられます。警告表示は、順位低下とは別に流入を失わせる要因です。
理由3:スパムページを大量に作られ、検索結果が乱される
日本のサイトで特に知られているのが「日本語キーワードハッキング」です。Googleがweb.devで公開している解説によると、攻撃者はランダムな名前のディレクトリに、自動生成された日本語テキストのページを作り、アフィリエイトリンクで収益化します。こうしたページがGoogleの検索結果に表示されてしまいます。
この手口では、攻撃者が自分をSearch Consoleのプロパティ所有者として追加し、地域ターゲットやサイトマップなどの設定を操作することもあると説明されています。サイトの持ち主が知らないうちに、検索結果にブランド名と無関係な商品ページが並ぶ状態になるため、ユーザーからの信頼にも直結します。
理由4:手動による対策で、検索結果に表示されなくなる
Search Consoleの「手動による対策」は、Googleの担当者がサイトを審査し、スパムに関するポリシーに準拠していないと判断した場合に行われる対策です。ヘルプでは「手動による対策が行われると、そのサイトの一部またはすべてが Google 検索の検索結果に表示されなくなります」と説明されています。
セキュリティに関係するものとしては、「サイトが第三者のスパムにより悪用されている」「ユーザー生成スパム」「不正なモバイル リダイレクト」などの種類があります。不正なモバイルリダイレクトについては、原因の一つとして、ハッカーがリダイレクト用のスクリプトを追加するケースが挙げられています。
補足:被害に気づきにくく、放置期間が長くなりやすい
web.devの解説では、ハッキングはユーザーから見えないことが多いと説明されています。検索エンジンにだけ不正なコンテンツを見せる「クローキング」を使われると、サイト管理者が自分のブラウザで見ても異常が分かりません。
気づくのが遅れるほど、スパムページのインデックスや警告表示が続く期間が長くなります。SEOの観点では、被害の大きさは「気づくまでの時間」に左右されると考えておくのが安全です。
ハッキングによるSEO被害の主なパターン
検索まわりで見られる症状を、手口ごとに整理しました。改ざんの手口や原因そのものについてはホームページ改ざんとは?原因・被害・見つけ方で詳しく扱っています。
| 手口 | 検索まわりの症状 | 気づくきっかけの例 |
|---|---|---|
| 日本語キーワードハッキング | 見覚えのない日本語の商品ページが大量にインデックスされる | site: 検索で不審なURLが出る |
| 意味不明な文字列(gibberish)のハッキング | キーワードを詰め込んだ無意味なページが大量に追加され、訪問者は無関係なサイトへ転送されることがある | site: 検索で見覚えのないURLが出る |
| クローキングされたキーワード・リンク | サイトのテンプレートを流用したスパムページが追加され、一見すると正常なページに見える | URL検査ツールで見た内容が実際の表示と違う |
| 不正なリダイレクト | 検索結果から訪問すると別サイトに飛ばされる(スマホだけの場合もある) | 利用者からの連絡、手動による対策の通知 |
| マルウェアの設置 | 検索結果・ブラウザに警告が出る | セキュリティの問題レポート、ブラウザの警告画面 |
※手口の名称はweb.dev「Help, I think I’ve been hacked」配下の各解説ページに基づきます。
自分のサイトがSEO面で被害を受けていないか確認する方法
次の5つは、専門知識がなくても今日から確認できます。Search Consoleを使う項目は、事前にサイトの所有権を確認(登録)しておく必要があります。
site:検索で不審なページがないか見る
Google検索でsite:自社ドメインと入力し、数ページめくって見覚えのないURLやタイトルがないか確認します。web.devでもこの方法が紹介されています。- Search Consoleの「セキュリティの問題」を確認する
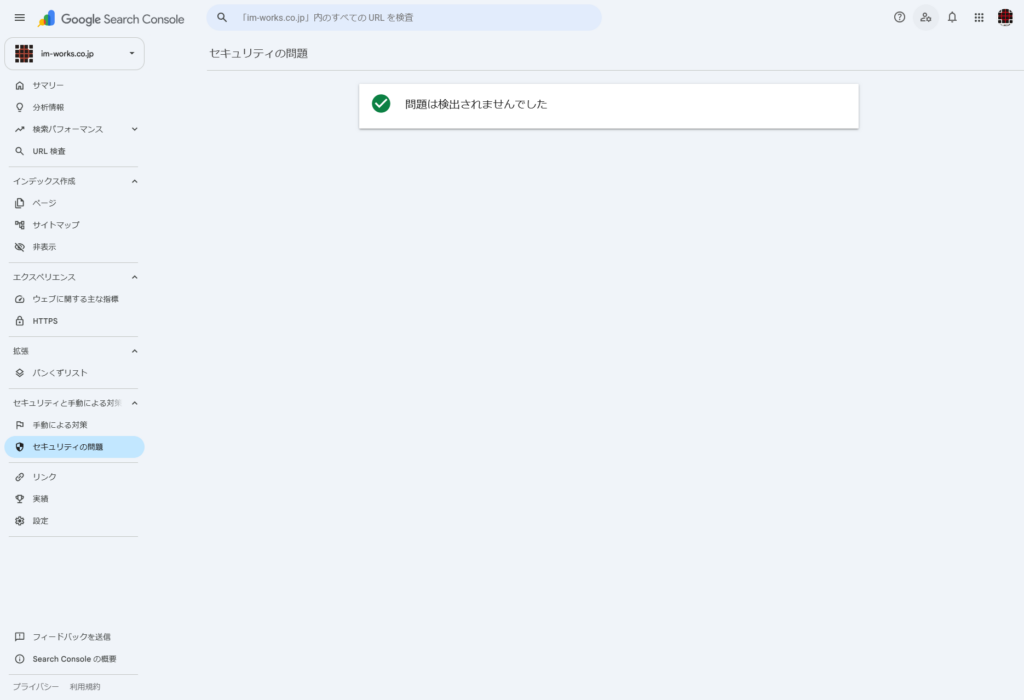
Googleがハッキングやマルウェアを検出していれば、問題の種類と、検出したURLの例がここに表示されます。 - Search Consoleの「手動による対策」を確認する
第三者スパムや不正なリダイレクトなどで対策を受けていないかを確認します。 - 「ユーザーと権限」に知らない所有者がいないか確認する
日本語キーワードハッキングでは、攻撃者がSearch Consoleの所有者として自分を追加することがあります。見覚えのないユーザーは要注意です。 - セーフブラウジングのサイトステータスを確認する
Googleの透明性レポートにある「セーフ ブラウジングのサイト ステータス」で、自社サイトが現在危険と判定されていないかを調べられます。
あわせて、Search Consoleの検索パフォーマンスで「表示回数やクリック数が急に落ちていないか」「自社と無関係なクエリで表示されていないか」を見るのも有効です。ただし、順位や流入の低下はアルゴリズムの更新やコンテンツの問題でも起こるため、セキュリティだけが原因とは限りません。原因の切り分けはSEOで順位が上がらない原因も参考にしてください。
HTTPS(SSL)は検索順位に影響する?セキュリティとSEOの正しい関係
HTTPSはGoogleのランキングシグナルの一つですが、それだけで順位が大きく上がるほどの強い要因ではありません。
Googleは2014年8月7日の検索セントラルブログ(当時のウェブマスター向け公式ブログ)で、HTTPSをランキングシグナルとして使い始めたと発表しました。その際、「現時点では非常に軽いシグナル(very lightweight signal)」で、影響するのは「全世界のクエリの1%未満」と説明しています。
現在のGoogle検索セントラルの「ページ エクスペリエンス」のドキュメント(2026年9月25日更新、2026年10月確認)でも、安全な方法(HTTPS)で配信されているかは、ページエクスペリエンスの自己評価項目の一つとして挙げられています。一方で同ドキュメントは、Google検索は「ページ エクスペリエンスが平均を下回るコンテンツも含め、常に最も関連性の高いコンテンツが表示されるように設計されています」とも述べています。
ここから言えるのは次のことです。
- HTTPS化は、ユーザーの安全とページエクスペリエンスの土台としてやっておくべき前提条件
- ただしHTTPS化だけで順位が大きく上がるとは考えない
- SEOへの影響がはるかに大きいのは、ハッキングによる警告表示やポリシー違反の方
HTTPS化の手順はSSL(HTTPS化)とは?必要性と導入手順で解説しています。
サイトのセキュリティが
SEOに影響していないか不安な方へ
久留米市・福岡市で
ホームページの保守・セキュリティ点検、SEO対策をお考えの方に
無料相談を実施しています。
- 現状確認
- 改善提案
- 費用目安のご提示
ハッキング被害から検索順位を回復させるまでの流れ
回復は「サイトをきれいにする」→「Googleに再審査を依頼する」→「警告が外れ、評価が戻るのを待つ」の順で進みます。発覚直後の連絡や証拠保全などの初動は冒頭で紹介した初動対応の記事、WordPressの場合の駆除手順はWordPressのマルウェア感染・改ざんからの復旧で解説しています。ここではSEOに関わる部分に絞ります。
1. 脆弱性を直し、不正なページやコードをすべて取り除く
Googleのヘルプは、根本原因となったセキュリティ上の問題を修正するよう求めています。原因が残ったままだと、再び侵害されるおそれがあるためです。手動による対策のヘルプでも、「一部のページでのみ問題を解決しても、検索結果は変わりません」とされています。
2. 攻撃者が作ったURLは404を返し、正規ページは削除しない
web.devの解説では、ハッカーが作ったURLは削除して404のステータスコードを返すよう設定すれば、いずれGoogleのインデックスから外れるとしています。Search Consoleの削除ツールは「結果に表示したくないページ専用」で、ハッカーに改ざんされただけの正規ページには使わないよう注意されています。正規ページまで消してしまうと、回復後に評価を取り戻す妨げになります。
3. Search Consoleから審査をリクエストする
すべてのページで修正を終えたら、「セキュリティの問題」レポート(手動による対策を受けている場合はそのレポート)から審査をリクエストします。リクエストには、問題の説明、行った修正手順、その結果を記載します。修正が終わる前にリクエストすると、危険と判定される期間がかえって長引くと説明されています。
4. 審査の目安期間と、その後の注意点
| 項目 | 公式情報での記載 | 出典 |
|---|---|---|
| 再審査全般 | ほとんどは数日から数週間 | Search Console ヘルプ |
| スパムによるハッキング | 最大で数週間 | web.dev「Request a review」 |
| マルウェア | 数日 | 同上 |
| フィッシング | 約1日 | 同上 |
| 問題なしと判断された後の警告 | 72時間以内に削除 | 同上 |
| 違反を繰り返すサイトと判定された場合 | 30日間は再審査をリクエストできない | Google 検索セントラル(セーフ ブラウジング ポリシー) |
注意したいのは、警告が外れることと、順位が元に戻ることは別だという点です。警告解除後に順位や流入がどの程度・どれくらいの期間で戻るかについて、Googleは具体的な期間を示していません(要確認:公式な目安は確認できず)。回復後はSearch Consoleで、インデックス数、検索パフォーマンス、セキュリティの問題レポートを継続して確認します。
また、違反状態と正常状態を短期間に繰り返すと「違反を繰り返すサイト」と判断され、30日間は審査をリクエストできなくなります。中途半端な駆除で再審査を急ぐより、原因を確実につぶしてから申請するほうが結果的に早く回復できます。
【一次情報】当社が見てきた、セキュリティ起因のSEOトラブル
アイエムワークスが復旧を担当した改ざん事例のうち、検索結果にスパムページが表示されたケースを紹介します。お客様の特定を避けるため、業種はぼかしています。
| 項目 | 内容 |
|---|---|
| 気づいたきっかけ | 当社の定期巡回(目視によるチェック) |
| 改ざんの内容 | 見た目の書き換え、見覚えのないページの追加、別サイトへの転送、裏側への不正なコードの埋め込み |
| 検索まわりの症状 | 追加されたスパムページが検索結果に表示されていた。警告の表示や通知は確認できなかった |
| 原因 | パスワードの使い回し(不正ログイン) |
| 検索結果への対応 | Search Consoleの「削除」ツールでスパムページのURLを申請。サイトマップの再送信と、URL検査ツールでの再クロールの依頼 |
| 復旧までの期間 | 約2週間 |
| 検索からのアクセス | 表示回数・クリック数に目立った変化はなかった |
| 再発防止策 | 管理画面への二段階認証の導入 |
この事例で注目したいのは、スパムページが検索結果に出ていたのに、警告の表示や通知は確認できなかったことです。この記事で紹介した4つの経路のうち、「警告表示」は起きず、「スパムページの混入」だけが起きていたことになります。Search Consoleの通知を待っているだけでは、気づけなかった可能性があります。
担当者がこの事例でいちばん大きかったと振り返るのは、早く気づけたことです。定期巡回でサイトを見ていたため、改ざんを見つけ、復旧と検索結果への対応を進められました。結果として、検索からのアクセスに目立った変化は出ていません。
もちろん、アクセスに影響が出なかった理由をひとつに決めることはできません。ただ、この記事で説明したとおり、被害の大きさは「気づくまでの時間」に左右されます。日頃からサイトと検索結果を確認しておくことが、SEOの成果を守るいちばん確実な方法です。
SEOを守るために日頃からやっておきたいセキュリティ対策
ハッキングによるSEO被害は、起きてから回復させるより、起こさない・早く気づくほうがずっと負担が小さく済みます。代表的な対策は次のとおりです。
| 対策 | SEOを守る観点での意味 |
|---|---|
| CMS・プラグインを最新に保つ | 改ざんの入口になる脆弱性を減らす |
| 管理画面のパスワード強化・二段階認証 | 不正ログインによるスパムページ作成を防ぐ |
| 定期的なバックアップ | 被害前のきれいな状態に早く戻せる |
| WAF・サーバー側の対策 | 既知の攻撃をサーバー手前で防ぐ |
| Search Consoleの定期確認 | 警告やスパムページに早く気づく |
それぞれの対策の進め方は、Webサイトのセキュリティ対策ガイドでまとめて解説しています。
まとめ
- ハッキングは、スパムポリシー違反・警告表示・スパムページの混入・手動による対策の4つの経路で、検索順位と流入を落とす
- 警告表示は順位とは別に流入を失わせるため、「順位が下がっていないから大丈夫」とは言えない
- HTTPSは軽いランキングシグナルで、順位を上げる決め手ではなく、安全なサイトの前提条件
- 回復は「脆弱性の修正と完全な駆除」→「Search Consoleで審査をリクエスト」の順。急いで不完全なまま申請すると長引く
- 日頃から
site:検索とSearch Consoleを確認し、早く気づくことが最大のSEO対策になる
セキュリティ対策は、検索で積み上げてきた成果を守るための保険です。気になる症状がある場合は、まずSearch Consoleの「セキュリティの問題」と「手動による対策」を開いて確認してみてください。
参考資料・出典
(いずれも2026年10月確認)
- Google 検索セントラル「Google ウェブ検索のスパムに関するポリシー」 https://developers.google.com/search/docs/essentials/spam-policies?hl=ja
- Search Console ヘルプ「セキュリティの問題レポート」 https://support.google.com/webmasters/answer/9044101?hl=ja
- Search Console ヘルプ「手動による対策レポート」 https://support.google.com/webmasters/answer/9044175?hl=ja
- Google 検索ヘルプ(ハッキングされている可能性があるサイトの警告) https://support.google.com/websearch/answer/190597?hl=ja
- Google 検索セントラル ブログ「HTTPS as a ranking signal」(2014年8月7日) https://developers.google.com/search/blog/2014/08/https-as-ranking-signal
- Google 検索セントラル「Google 検索結果におけるページ エクスペリエンスについて」(2026年9月25日更新) https://developers.google.com/search/docs/appearance/page-experience?hl=ja
- Google 検索セントラル「ソーシャル エンジニアリング(フィッシングや偽のサイト)」 https://developers.google.com/search/docs/monitor-debug/security/social-engineering?hl=ja
- Google 検索セントラル「違反を繰り返すサイトに関するセーフ ブラウジング ポリシー」 https://developers.google.com/search/docs/monitor-debug/security/safe-browsing-repeat-offenders?hl=ja
- web.dev「Help, I think I’ve been hacked」 https://web.dev/articles/hacked
- web.dev「Fix the Japanese keyword hack」 https://web.dev/articles/fix-the-japanese-keyword-hack
- web.dev「How do I know if my site was hacked?」 https://web.dev/articles/how-do-i-know-if-my-site-was-hacked
- web.dev「Clean and maintain your site」 https://web.dev/articles/clean-and-maintain-your-site
- web.dev「Request a review」 https://web.dev/articles/request-a-review
- Google 透明性レポート「セーフ ブラウジングのサイト ステータス」 https://transparencyreport.google.com/safe-browsing/search?hl=ja
【免責:本記事は一般的な情報提供を目的としています。実際の被害対応は、サーバー会社・専門業者・公的窓口にご相談ください。】
ハッキングや検索順位の低下が気になったら、ご相談ください
アイエムワークスでは、久留米市・福岡市を中心に、ホームページの制作・リニューアル、SEO対策、WordPress制作を行っています。Search Consoleの確認やサイトの現状確認からお手伝いしますので、検索順位やサイトの安全性に不安がある方はお気軽にお問い合わせください。
よくある質問
- 必ずとは限りません。Googleのスパムポリシーでは、ポリシーに違反しているサイトは「掲載順位が下がったり、まったく表示されなかったりすることがあります」とされています。ただし、警告表示によるクリック減少やスパムページの混入など、順位以外の形でも流入は失われます。被害の有無はSearch Consoleで早めに確認してください。