ホームページ改ざんとは?原因・被害・見つけ方を解説
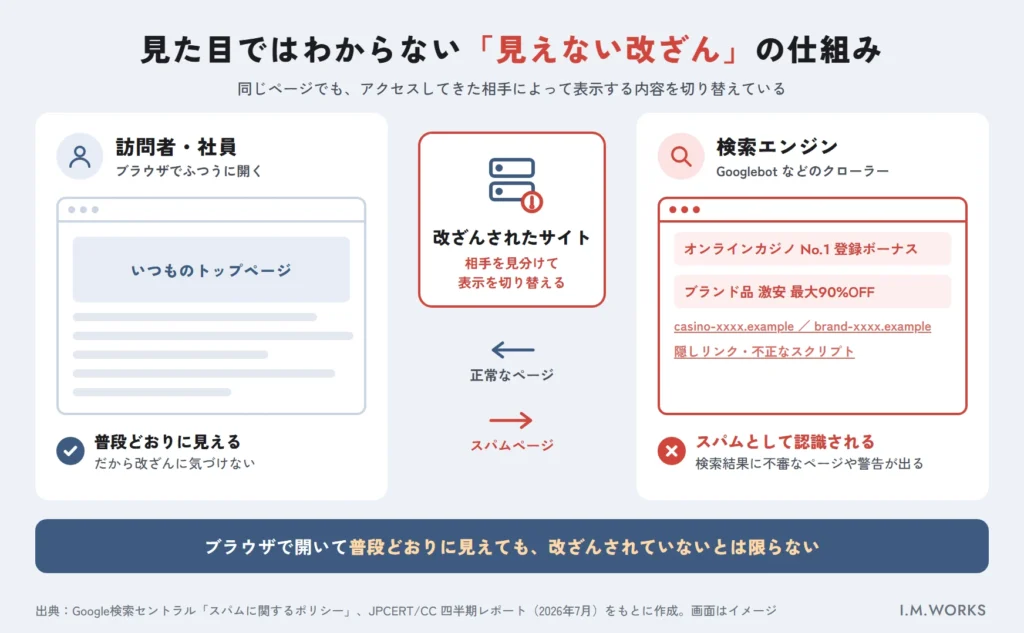
ホームページ改ざんとは、攻撃者が不正にサイトへ侵入し、管理者の意図しない内容やプログラムを書き込むことです。 トップページが落書きのように書き換えられるケースだけでなく、見た目はまったく変わらないまま、不正なスクリプトやスパムページだけが追加されるケースが多いのが特徴です。
主な原因は、CMSやプラグインなどの脆弱性の放置と、管理画面・サーバーのID・パスワードの漏えいです。被害は、訪問者のウイルス感染や詐欺被害、検索結果での警告表示、個人情報の漏えい、取引先からの信用低下にまで及びます。
この記事では、改ざんの定義と種類、最近の事例、原因、被害、そして自社サイトが改ざんされていないかを確かめる具体的な方法を解説します。すでに改ざんが判明していて対応手順を知りたい方は、ホームページがハッキングされたら?初動対応の手順と連絡先を先にご覧ください。
ホームページ改ざんとは
国内のインシデント対応窓口であるJPCERT/CC(JPCERTコーディネーションセンター)は、Webサイト改ざんを「攻撃者もしくはマルウェアによって、Webサイトのコンテンツが書き換えられた(管理者が意図したものではないスクリプトの埋め込みを含む)サイト」と定義しています。具体的には、悪意のあるスクリプトやiframe(別ページを埋め込むタグ)が埋め込まれたサイトや、SQLインジェクション攻撃によって情報が書き換えられたサイトが該当します。
ポイントは、「スクリプトの埋め込み」も改ざんに含まれることです。画面上の文章や画像が変わっていなくても、ページの裏側に不正なコードが仕込まれていれば改ざんです。
見た目でわかる改ざんと、見た目ではわからない改ざん
| 区分 | 例 | 気づきやすさ |
|---|---|---|
| 見た目でわかる改ざん | トップページの書き換え、意味不明な文章や画像の表示、別サイトへの強制移動 | 閲覧者や社員が気づきやすい |
| 見た目ではわからない改ざん | 不正なスクリプトの埋め込み、検索エンジンにだけ見えるスパムページ、隠しリンク、不正ファイル(Webシェル)の設置 | 管理者が意識して調べないと気づけない |
攻撃者の多くは、サイトを長く悪用するために所有者に気づかれないことを重視します。Googleのスパムに関するポリシーでも、ハッカーがクローキング(訪問者と検索エンジンで異なる内容を見せる手法)などを使い、ウェブマスターやユーザーには見つけにくいようにコンテンツを追加することがあると説明されています。
ホームページ改ざんの主な種類
Google検索セントラルの「スパムに関するポリシー」(最終更新2026年9月2日)は、ハッキングされたコンテンツを次の4種類に分けています。改ざんの「中身」を理解するのに役立つ分類です。
| 種類 | 何が起きるか | 典型的な症状 |
|---|---|---|
| コードの挿入 | 既存ページに悪意のあるJavaScriptやiframeを差し込む | 訪問者が不審なサイトに誘導される、偽の警告画面が出る |
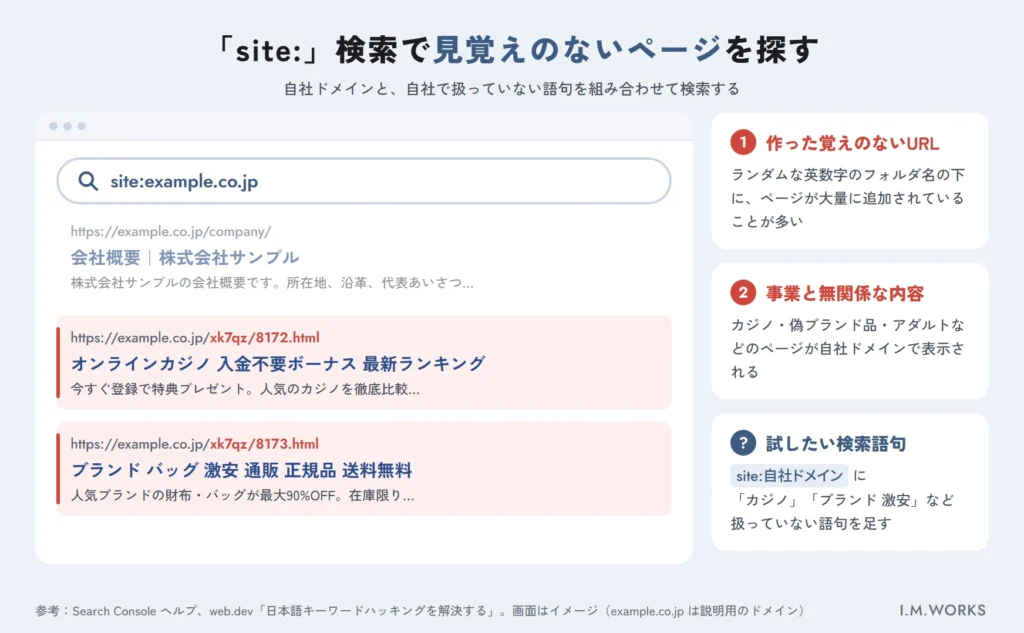
| ページの挿入 | スパムや悪意のある内容を含む新しいページを追加する | 見覚えのないURLが検索結果に出る |
| コンテンツの挿入 | CSSやHTMLで隠したリンク・テキスト、クローキングを追加する | 画面上は正常だが、検索エンジンからはスパムに見える |
| リダイレクト | 有害なページやスパムページへ転送するコードを挿入する | 検索結果から訪れたときだけ別サイトに飛ばされる |
リダイレクトについてGoogleは、転送先がリファラー(どこから来たか)やユーザーエージェント、デバイスによって変わることがあり、Google検索の結果から訪れたときだけ不審なページに飛ばされる場合もあると説明しています。ブックマークやURLの直接入力で確認しても正常に見えるのは、このためです。
日本のサイトでよく知られる例が「日本語キーワードハッキング」です。Googleの開発者向けサイトweb.devの解説によると、ランダムな名前のディレクトリの下に自動生成された日本語のページが大量に作られ、偽ブランド品ストアへのアフィリエイトリンクが置かれます。攻撃者が自分自身をSearch Consoleの所有者として追加し、設定を操作することもあるとされています。
最近の改ざん件数と事例
JPCERT/CCには、Webサイト改ざんの報告が継続的に寄せられています。直近の四半期レポートに掲載された報告件数は次のとおりです。
| 期間 | Webサイト改ざんの報告件数 | 出典 |
|---|---|---|
| 2025年7〜9月 | 319件 | JPCERT/CC 四半期レポート(2025年10〜12月期)に記載の前四半期値 |
| 2025年10〜12月 | 105件 | JPCERT/CC 四半期レポート(2026年1月22日公開) |
| 2026年1〜3月 | 90件 | JPCERT/CC 四半期レポート(2026年4月16日公開) |
| 2026年4〜6月 | 181件(前四半期比101%増) | JPCERT/CC 四半期レポート(2026年7月16日公開) |
※JPCERT/CCに報告された件数であり、国内で発生した改ざんの総数ではありません。気づかれていない改ざんや報告されていない改ざんは含まれません。
同レポートで紹介された主な事例は次のとおりです。
- 検索エンジンにだけカジノサイトを表示(2026年4〜6月期):国内の複数の正規サイトが改ざんされ、Googlebotでアクセスしたときだけ海外オンラインカジノのコンテンツが表示される状態になっていました。JPCERT/CCは検索上位を狙ったSEOポイズニングとみています。
- 偽のログインページと遠隔操作ツールの設置(同期):正規サイトに不審なログインページが置かれ、ボイスフィッシングの誘導先として使われていました。
- Webシェルの設置とWordPressサイトの改ざん(2026年1〜3月期):複数の正規サイトに同じWebシェル(遠隔操作用の不正プログラム)が設置されていた事例や、WordPressで構築された複数のサイトが改ざんされた事例が報告されています。
- 脆弱性を突いた一斉改ざん(同期):React Server Componentsの脆弱性(CVE-2025-55182)を悪用して改ざんされたサイトが約50件確認され、JPCERT/CCが管理者へ個別に通知しました。
- 偽の認証画面で操作を誘導(2025年10〜12月期):Cloudflareの認証画面に見せかけたチェックボックスが仕込まれ、指示どおりに操作すると不正なコマンドが実行される「ClickFix」と呼ばれる手法が確認されています。
こうした事例からわかるのは、改ざんの目的が「目立つ落書き」から、気づかれないまま検索流入や訪問者をだますことへ移っているということです。
ホームページが改ざんされる主な原因
改ざんは、攻撃者がサイトに「書き込める状態」を手に入れたときに起こります。IPAの「2024年度 中小企業等実態調査(速報版)」(2025年2月14日公表)では、不正アクセスを受けた中小企業(n=419)の手口として「脆弱性を突かれた」が48.0%、「ID・パスワードをだまし取られた」が36.8%、「取引先やグループ会社等を経由して侵入」が19.8%でした。同じ調査で、不正アクセスの被害内容として「自社Webサイトの改ざん」を挙げた企業は16.5%です。
ここでは、改ざんにつながる代表的な原因を5つ紹介します。
原因1:CMS・プラグイン・サーバーソフトの脆弱性を放置している
最も多い原因が、既知の脆弱性の放置です。WordPressなどのCMS本体、プラグイン、テーマ、サーバーのPHPやWebサーバーソフトに脆弱性が見つかると、修正版が公開されます。更新しないまま使い続けると、その脆弱性を狙う自動攻撃の対象になります。
WordPress.orgの公式ドキュメント「WordPress の安全性を高める」は、旧バージョンはセキュリティアップデートの対象外になることや、古い・更新されていないプラグインへの攻撃を典型的な手口として挙げています。JPCERT/CCも2026年1〜3月期のレポートで、脆弱性の公表から間を置かず広範囲に攻撃が発生するケースが増加傾向にあり、パッチの迅速な適用が重要度を増していると指摘しています。
WordPressの場合、なぜ狙われやすいのかはWordPressが狙われやすい理由で詳しく解説しています。
原因2:管理画面やサーバーのID・パスワードが漏れている・弱い
WordPressの管理画面、FTP/SFTP、サーバーのコントロールパネルなどのアカウント情報が漏れると、攻撃者は正規の手順でファイルを書き換えられます。短いパスワード、他サービスとの使い回し、退職者や元制作会社のアカウントの放置は、いずれも危険な状態です。
対策の詳細は不正アクセス対策の基本|管理画面・パスワード・二段階認証を参照してください。
原因3:更新作業に使うパソコンがマルウェアに感染している
サイトの更新に使っているパソコンがマルウェアに感染し、保存されたFTPのアカウント情報が盗まれて改ざんされるケースもあります。JPCERT/CCは2010年2月3日の注意喚起で、FTPクライアントやブラウザに保存されたアカウント情報を読み取って外部に送信するマルウェアと、盗まれた情報を使ったWebサイト改ざんについて注意を呼びかけました。
手口自体は以前から知られていますが、「サーバー側は対策しているのに、更新担当者のパソコンから情報が漏れる」という構図は今も変わりません。
原因4:暗号化されない方法で更新している・権限設定が甘い
JPCERT/CCは2016年11月14日の「Webサイト改ざんに関する注意喚起」で、FTPやTelnetを無効化してSSHなど暗号化されたプロトコルで保守すること、コンテンツの更新を特定のPC(IPアドレス)からに制限すること、更新用アカウントのパスワードを強固にすることを推奨しています。裏を返せば、平文の通信、どこからでも更新できる設定、弱いパスワードが改ざんのリスクを高めるということです。
原因5:同じサーバー上の別サイトや、放置されたページから侵入される
WordPress.orgのドキュメントは、共有サーバーでは同じサーバー上の他のサイトが感染すると、自分のサイトも感染する可能性があると説明しています。自社内でも、キャンペーン用の古いサイトやテスト環境を同じサーバーに置いたまま放置していると、そこが入口になり得ます。サーバー選びと設定のポイントはサーバーのセキュリティ対策で解説しています。
ホームページ改ざんによる被害
改ざんの被害は、サイトを訪れた人、自社、検索結果の3方向に広がります。
| 被害を受ける対象 | 主な被害 |
|---|---|
| サイトの訪問者 | ウイルス感染、偽ログイン画面での情報窃取、詐欺サイトへの誘導 |
| 自社 | 個人情報・カード情報の漏えい、調査・復旧費用、サイト停止による機会損失、取引先や顧客からの信用低下 |
| 検索結果 | 「ハッキングされている可能性があります」等の警告表示、スパムページのインデックス、評価の低下 |
訪問者がウイルス感染や詐欺の被害に遭う
コードの挿入やリダイレクトによる改ざんでは、自社サイトを訪れた顧客や取引先が、ウイルス配布サイトや偽の警告画面に誘導されます。前述のClickFixの事例のように、訪問者のパソコンで不正なコマンドを実行させる手口も確認されています。被害の直接の当事者は訪問者ですが、入口は自社サイトです。
個人情報やカード情報が盗まれる
フォームや決済画面が改ざんされると、入力された情報が攻撃者に送られます。JPCERT/CCの「インシデント報告対応レポート(2021年4〜6月)」では、EC-CUBEを利用したECサイトで、利用者のID、パスワード、クレジットカード情報等を窃取する不正なコードが設置されていた事例が報告されています。
不正アクセスによる個人データの漏えい(またはそのおそれ)が発生した場合、個人情報保護法に基づき、個人情報保護委員会への報告と本人への通知が必要になります(2022年4月1日から義務化)。報告の期限や被害発覚後の手順は、後述の初動対応の記事で解説しています。
検索結果で警告が表示され、集客が止まる
Googleがサイトのハッキングを検出すると、検索結果に「このサイトは第三者によってハッキングされている可能性があります」といったラベルが表示されたり、ブラウザで警告ページが表示されたりすることがあります(Search Console ヘルプ「Google 検索でサイトが危険とラベル付けされるのはなぜですか?」)。警告が出ると、検索からの流入や問い合わせが大きく減るおそれがあります。
修正後はSearch Consoleから審査をリクエストできますが、Googleのヘルプによると審査には数日から数週間かかることがあります。検索順位への影響はセキュリティとSEOの関係|ハッキングで検索順位が下がる理由で詳しく解説しています。
取引先・顧客からの信用を失う
IPAの前述の調査では、サイバーインシデントの被害を受けた中小企業の約7割が「取引先に影響があった」と回答しています(n=975)。被害額の平均は73万円、最大は1億円でした。費用面だけでなく、「あの会社のサイトを見たらウイルスに感染した」という事態は、取引の継続にも影響しかねません。
改ざんに気づくきっかけになるサイン
次のような症状に一つでも心当たりがあれば、改ざんを疑って調べてください。
- 検索結果に、自社サイトのURLで見覚えのない日本語・外国語のページやブランド品・カジノなどの情報が表示される
- 検索結果からアクセスしたときだけ、別のサイトに移動する
- Search Consoleから「セキュリティの問題」や「新しい所有者」に関する通知メールが届いた
- サイトの表示が急に遅くなった、サーバー会社から負荷や不審なファイルについて連絡があった
- 問い合わせフォームの自動返信メールが、身に覚えのない宛先に大量送信されている
- 訪問者や取引先から「ウイルス警告が出た」「おかしな画面が表示された」と連絡があった
- 管理画面に見覚えのないユーザーやプラグインが追加されている
ホームページ改ざんの見つけ方:自分でできる7つの確認方法
見た目ではわからない改ざんは、意識して調べないと見つかりません。Webの専門家でなくても実施できる確認方法を、取り組みやすい順に紹介します。
1. Search Consoleの「セキュリティの問題」レポートを確認する
Google Search Consoleにサイトを登録しておくと、Googleがハッキングされたコンテンツやマルウェアを検出した場合に「セキュリティの問題」レポートに表示され、確認済みの所有者には通知が届きます。レポートには「ハッキングされたコンテンツ」「マルウェアや望ましくないソフトウェア」「ソーシャル エンジニアリング」などの種類が表示されます。まだ登録していない場合は、まず登録することをおすすめします。
2. 「site:」検索で見覚えのないページがないか調べる
Googleの検索窓に「site:自社ドメイン」と入力すると、インデックスされている自社サイトのページが一覧で表示されます。Search Consoleのヘルプでは、「site:」と、自社で扱っていない商品名などのスパム語句を組み合わせて検索し、不審な結果が出ないかを確認する方法が紹介されています。
例:site:example.co.jp カジノ、site:example.co.jp ブランド 激安
3. URL検査ツールで「Googleから見たページ」を確認する
クローキングされた改ざんは、普通にブラウザで開いても正常に見えます。web.devの「日本語キーワードハッキング」の解説では、ハッキングされたページがリダイレクトや404エラーを表示して削除されたように見せかけることがあり、実際の隠しコンテンツはSearch ConsoleのURL検査ツールで確認できると説明されています。気になるページをURL検査ツールにかけ、取得されたHTMLにスパムリンクや見覚えのないスクリプトがないかを確認します。
4. Googleセーフブラウジングでサイトの状態を確認する
Search Consoleを使っていない場合は、Googleの「セーフ ブラウジング」の透明性レポートにサイトのURLを入力すると、危険なサイトとして判定されていないかを確認できます(Search Console ヘルプで案内されている方法です)。
https://transparencyreport.google.com/safe-browsing/search
5. 管理画面のユーザーとSearch Consoleの所有者を確認する
WordPressなどの管理画面に見覚えのない管理者ユーザーがいないか、Search Consoleの「設定」→「ユーザーと権限」に知らない所有者が追加されていないかを確認します。前述のとおり、日本語キーワードハッキングでは攻撃者が自分を所有者として追加することがあります。
6. ファイルの変更や不審なファイルがないか確認する
JPCERT/CCの2016年の注意喚起は、公開中のコンテンツに不正なファイルがないか、改ざんされていないかを確認すること、コンテンツのバックアップを取得して定期的に差分を確認することを推奨しています。サーバーのファイルマネージャーやFTPソフトで、最近更新された覚えのないファイル、.htaccessの変更、不審な名前のPHPファイルがないかを確認しましょう。
Google検索セントラル ブログ(2013年1月25日)でも、目的を分かりにくくした不正なJavaScriptを探す際に「eval」「decode」「escape」といった文字列が手がかりになると紹介されています。ただし、正規のプログラムでも使われる文字列のため、判断が難しい場合は専門家に相談してください。
7. アクセスログ・ログイン履歴を確認する
同じ注意喚起では、FTP/SSHやWebアプリケーションのアクセスログで、アクセス元IPアドレス、アクセス日時、リクエストされたURLに不審な点がないかを確認することも推奨されています。セキュリティプラグインやサーバーの管理画面でログイン履歴を見られる場合は、深夜や海外からのログイン成功がないかを確認します。
確認方法の比較
| 確認方法 | 難易度 | わかること | 確認頻度の目安 |
|---|---|---|---|
| Search Consoleのセキュリティの問題 | 低 | Googleが検出した改ざん・マルウェア | 通知を受け取れる設定にしたうえで月1回 |
| site:検索 | 低 | インデックスされたスパムページ | 月1回 |
| URL検査ツール | 中 | クローキングされた隠しコンテンツ | 不審な兆候があるとき |
| セーフブラウジング | 低 | 危険サイト判定の有無 | 不審な兆候があるとき |
| 管理ユーザー・所有者の確認 | 低 | 不正に追加されたアカウント | 月1回 |
| ファイルの差分確認 | 高 | 不正ファイル・書き換え | 定期(保守契約で自動化が望ましい) |
| ログの確認 | 高 | 不審なアクセス・ログイン | 定期(保守契約で自動化が望ましい) |
※確認頻度は編集部としての目安です【要確認:自社の保守サービスの実際の点検頻度に合わせて修正】。
自社で定期的に確認するのが難しい場合は、保守契約の中で監視やファイル改ざん検知を任せる方法もあります。WordPressの保守で何をするべきかはWordPressの保守とはで解説しています。
ホームページが改ざんされていないか
不安な方へ
久留米市・福岡市で
ホームページの改ざんチェック・保守をお考えの方に
無料相談を実施しています。
- 改ざんの兆候チェック
- 原因と再発防止策のご提案
- 保守費用の目安のご提示
改ざんの疑いがあるときに最初に意識すること
改ざんの疑いが見つかったときに大切なのは、慌ててファイルを削除したりサイトを作り直したりしないことです。JPCERT/CCの2016年の注意喚起でも、不審な活動を確認した場合は、Webサーバーを保全したうえで更新関連のアカウントとパスワードを変更し、警察またはJPCERT/CCに相談するよう案内されています。
証拠となるファイルやログを消してしまうと、侵入経路が特定できず、同じ方法で再び改ざんされるおそれがあります。具体的な初動対応の手順と相談先は、ホームページがハッキングされたら?初動対応の手順と連絡先にまとめています。WordPressサイトの場合はWordPressのマルウェア感染から復旧する方法も参考にしてください。
アイエムワークスで対応した改ざんの事例
当社が復旧を担当したホームページ改ざんの事例を紹介します。
お客様の特定を避けるため、業種はぼかしています。
| 項目 | 内容 |
|---|---|
| 気づいたきっかけ | 当社の定期巡回(目視によるチェック) |
| 改ざんの内容 | 見た目の書き換え、見覚えのないページの追加、別サイトへの転送、裏側への不正なコードの埋め込み |
| 検索結果への影響 | 追加されたスパムページが検索結果に表示されていた(警告の表示や通知は確認できず) |
| 原因 | パスワードの使い回し(不正ログイン) |
| 復旧までの期間 | 約2週間 |
| 再発防止策 | 管理画面への二段階認証の導入 |
この事例では、この記事で紹介した改ざんの種類(コードの挿入、ページの挿入、リダイレクト)がひとつのサイトで同時に起きていました。一度入り込まれると、攻撃者は見た目の書き換えだけでなく、ページの追加や転送の設定までまとめて行います。
注目したいのは、スパムページが検索結果に出ていたにもかかわらず、警告の表示や通知は確認できなかったことです。「警告が出ていないから大丈夫」とは言い切れません。この事例は当社の定期巡回で見つかりましたが、誰も確認していなければ、気づくのはさらに遅れていたかもしれません。
検索結果に残ったスパムページへの対応
サイトを元に戻しても、検索結果にはスパムページがしばらく残ります。この事例では、次の2つを行いました。
- Search Consoleの「削除」ツールで、スパムページのURLを検索結果に表示しないよう申請
- サイトマップの再送信と、URL検査ツールでの再クロールの依頼
どちらも、Search Consoleにサイトを登録していれば使える機能です。改ざんに備える意味でも、Search Consoleへの登録はしておくことをおすすめします。
入口は高度な攻撃ではなく、使い回していたパスワードでした。費用をかけずに防げた原因でも、被害が出てからの対応には約2週間かかっています。
ホームページ改ざんを防ぐための基本対策
改ざんの原因を裏返すと、基本対策が見えてきます。ここでは要点のみ紹介します。
| 原因 | 基本対策 | 詳しい解説 |
|---|---|---|
| 脆弱性の放置 | CMS・プラグイン・テーマ・サーバーソフトを最新に保つ。使っていないものは削除する | WordPressのセキュリティ対策 |
| ID・パスワードの漏えい | 強固で使い回さないパスワード、二段階認証、不要アカウントの削除 | 不正アクセス対策の基本(本文中のリンク参照) |
| 更新用パソコンの感染 | OS・ソフトの更新、ウイルス対策、FTPソフトへのパスワード保存を避ける | ― |
| 平文通信・権限設定の不備 | SFTP/SSHの利用、更新元IPの制限、適切なファイル権限 | サーバーのセキュリティ対策(本文中のリンク参照) |
| 気づくのが遅れる | Search Console登録、定期的なsite:検索、改ざん検知、バックアップ | Webサイトのセキュリティチェックリスト |
対策の全体像はWebサイトのセキュリティ対策とは?中小企業向け完全ガイドで体系的に解説しています。そもそもなぜ中小企業のサイトが狙われるのかは、Webサイトが狙われる理由と主な攻撃手口をご覧ください。
まとめ
- ホームページ改ざんとは、攻撃者が不正に侵入し、管理者の意図しない内容やスクリプトを書き込むことです。見た目が変わらない改ざんが多く、気づくのが遅れがちです。
- 改ざんの種類は、Googleの分類で「コードの挿入」「ページの挿入」「コンテンツの挿入」「リダイレクト」の4つです。
- JPCERT/CCへの改ざん報告は2026年4〜6月の3か月で181件あり、検索エンジンにだけスパムを見せる手口や偽ログイン画面の設置などが確認されています。
- 主な原因は、脆弱性の放置とID・パスワードの漏えいです。更新用パソコンの感染、平文での更新、同じサーバー上の放置サイトも入口になります。
- 被害は訪問者・自社・検索結果の3方向に広がり、情報漏えい時には個人情報保護委員会への報告義務も生じます。
- 見つけ方は、Search Console、site:検索、URL検査ツール、セーフブラウジング、管理ユーザーの確認、ファイル差分、ログ確認の7つ。まずは無料でできる上の4つから始め、定期的に確認する体制をつくりましょう。
参考資料・出典
- JPCERT/CC「JPCERT/CC 四半期レポート 2026年4月1日〜2026年6月30日」(2026年7月16日)https://www.jpcert.or.jp/qr/2026/QR_FY2026-Q1.pdf
- JPCERT/CC「JPCERT/CC 四半期レポート 2026年1月1日〜2026年3月31日」(2026年4月16日)https://www.jpcert.or.jp/qr/2026/QR_FY2025-Q4.pdf
- JPCERT/CC「JPCERT/CC 四半期レポート 2025年10月1日〜2025年12月31日」(2026年1月22日)https://www.jpcert.or.jp/qr/2026/QR_FY2025-Q3.pdf
- JPCERT/CC「インシデント報告対応レポート 2021年4月1日〜2021年6月30日」(2021年7月15日)https://www.jpcert.or.jp/pr/2021/IR_Report20210715.pdf
- JPCERT/CC「Web サイト改ざんに関する注意喚起」(2016年11月14日)https://www.jpcert.or.jp/at/2016/at160047.html
- JPCERT/CC「FTP アカウント情報を盗むマルウエアに関する注意喚起」(2010年2月3日)https://www.jpcert.or.jp/at/2010/at100005.txt
- Google 検索セントラル「Google ウェブ検索のスパムに関するポリシー」(最終更新2026年9月2日)https://developers.google.com/search/docs/essentials/spam-policies?hl=ja
- Search Console ヘルプ「セキュリティの問題レポート」https://support.google.com/webmasters/answer/9044101?hl=ja
- Search Console ヘルプ「Google 検索でサイトが危険とラベル付けされるのはなぜですか?」https://support.google.com/webmasters/answer/6347750?hl=ja
- Google 検索セントラル ブログ「あなたのサイトは大丈夫?身近に潜むハッキングの危険とその対策」(2013年1月25日)https://developers.google.com/search/blog/2012/12/helping-webmasters-with-hacked-sites?hl=ja
- web.dev「日本語キーワードによるハッキングを修正する」https://web.dev/articles/fix-the-japanese-keyword-hack?hl=ja
- Google 透明性レポート「セーフ ブラウジング サイトのステータス」https://transparencyreport.google.com/safe-browsing/search
- IPA「2024年度 中小企業等実態調査 速報版」プレスリリース(2025年2月14日)https://www.ipa.go.jp/pressrelease/2024/press20250214.html
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」https://www.ppc.go.jp/news/kaiseihou_feature/roueitouhoukoku_gimuka/
- WordPress.org「WordPress の安全性を高める」https://ja.wordpress.org/support/article/hardening-wordpress/
ホームページの改ざんチェックと保守はアイエムワークスにご相談ください
「自社サイトが改ざんされていないか確かめたい」「更新が止まったままで不安」という方へ。久留米・福岡を中心に、改ざんの兆候チェックからCMS・プラグインの更新、再発防止の保守体制づくりまで、無料相談で状況を伺い、必要な対策をご提案します。
よくある質問
- あります。Google Search Consoleの「セキュリティの問題」レポートの確認、「site:自社ドメイン」での検索、Googleセーフブラウジングの透明性レポートでのURL確認は、いずれも無料で実施できます。ただし、これらで見つからない改ざんもあるため、ファイルやログの定期確認と組み合わせることが大切です。