WordPressが狙われやすい理由|脆弱性が生まれる仕組み
WordPressが狙われやすいのは、①利用者が圧倒的に多い ②7万件を超えるプラグインを、さまざまな開発者が作っている ③脆弱性が公表されてから悪用されるまでが速い ④古いまま更新されていないサイトが多い、という4つの条件が重なっているからです。攻撃者にとって、少ない手間で大量のサイトを狙える環境になっています。
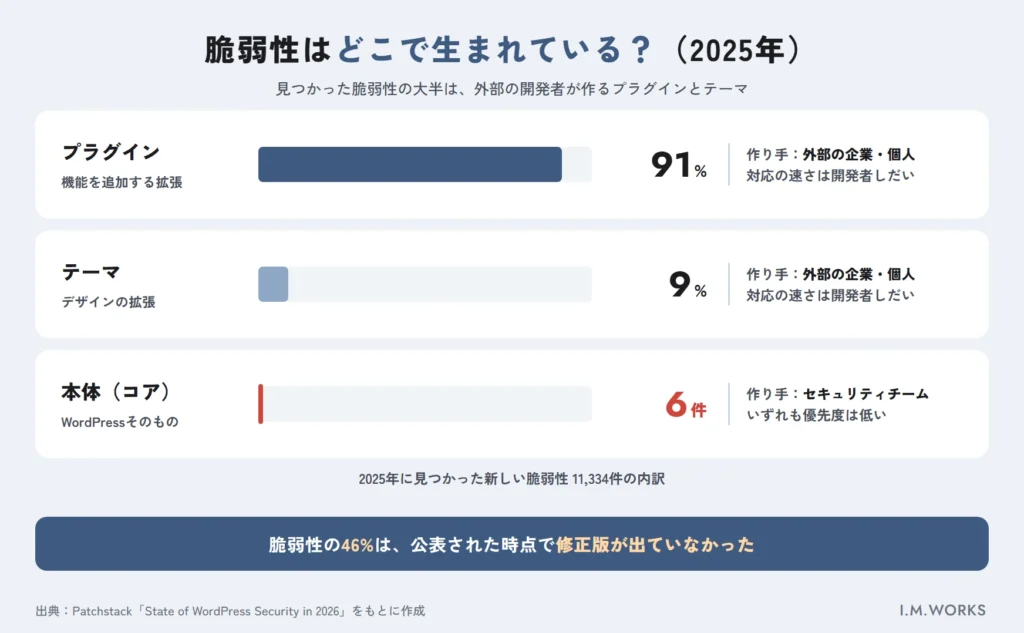
一方で、WordPress本体が特別に危険なわけではありません。セキュリティ企業Patchstackによると、2025年に見つかったWordPress関連の脆弱性11,334件のうち、本体(コア)で見つかったのは6件だけでした。脆弱性の大半はプラグインとテーマで生まれ、更新されないサイトで悪用されます。
この記事では、WordPressが狙われる理由と、脆弱性が「どこで・どのように」生まれ、どんな流れで攻撃につながるのかを解説します。具体的な対策の全体像は、WordPressのセキュリティ対策ガイドにまとめています。
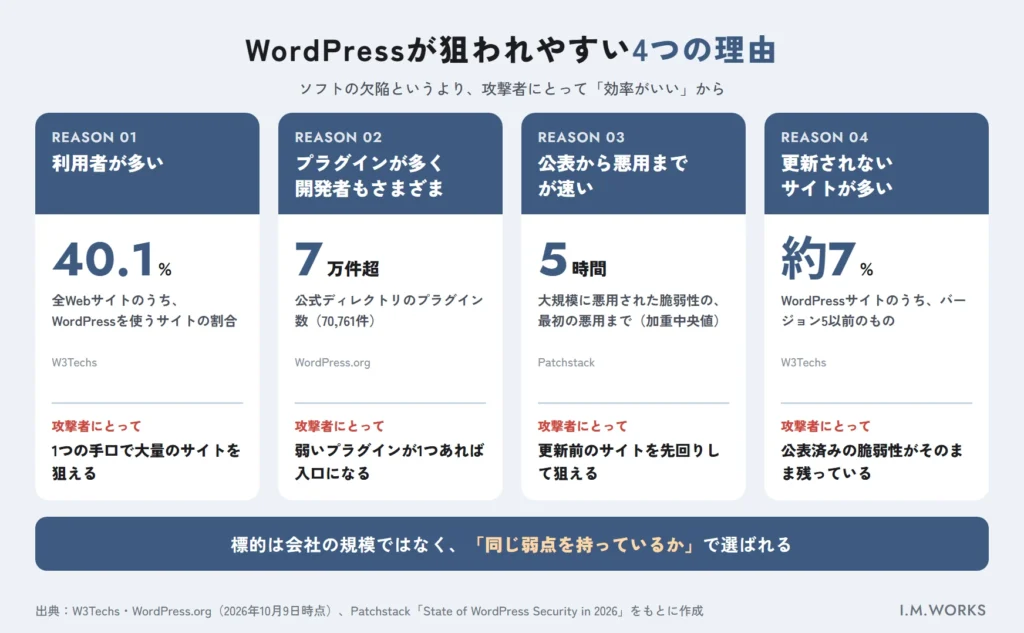
WordPressが狙われやすい4つの理由
WordPressが狙われる理由は、ソフトウェアの欠陥というより「攻撃の効率の良さ」にあります。4つの理由を、データとあわせて整理します。
| 理由 | 攻撃者にとっての意味 | 根拠となるデータ |
|---|---|---|
| ① 利用者が多い | 1つの手口で大量のサイトを狙える | 全Webサイトの40.1%がWordPress(W3Techs、2026年10月9日時点) |
| ② プラグインが多く、開発者もさまざま | 弱いプラグインが1つあれば入口になる | 公式ディレクトリのプラグインは7万件超(WordPress.org、2026年10月9日時点) |
| ③ 公表から悪用までが速い | 修正版が出ても、適用前のサイトを狙える | 大規模に悪用された脆弱性の、悪用までの時間(加重中央値)は5時間(Patchstack) |
| ④ 更新されないサイトが多い | 既知の脆弱性がそのまま残っている | WordPressサイトの約7%がバージョン5以前(W3Techs、2026年10月9日時点) |
理由1:利用者が多く、1つの手口で大量のサイトを狙える
W3Techsの調査では、WordPressは**全Webサイトの40.1%、CMS(コンテンツ管理システム)が判明しているサイトの58.6%**で使われています(2026年10月9日時点)。
攻撃の多くは、人が1サイトずつ狙うのではなく、プログラムで自動的に行われます。同じ仕組みのサイトが大量にあれば、1つの脆弱性を見つけるだけで、そのプラグインを使っているサイトを一斉に探して攻撃できます。会社の規模や知名度は関係なく、「同じ弱点を持っているかどうか」で標的が選ばれるのが特徴です。
理由2:プラグイン・テーマが多く、品質が開発者ごとに異なる
WordPressの強みは、プラグインやテーマで機能を自由に追加できることです。WordPress.orgの公式ディレクトリに登録されているプラグインは、70,761件ありました(WordPress.orgのプラグインAPIで確認、2026年10月9日時点)。
これらのプラグインは、WordPress本体の開発チームではなく、企業や個人などの外部の開発者が作っています。WordPress.orgのセキュリティに関するページでも、プラグインの脆弱性はそのプラグインの開発者と、プラグインチームに報告される仕組みだと説明されています。つまり、プラグインの安全性は開発者ごとのセキュリティ意識や、更新を続ける体制に左右されます。
有料プラグインなら安心、とも言い切れません。Patchstackの年次レポートでは、有料・フリーミアムのプラグイン・テーマの脆弱性は報告全体の29%で、実際の攻撃で悪用された既知の脆弱性は、無料のものの3倍ありました。
理由3:脆弱性の公表から悪用までが速い
脆弱性が公表されると、攻撃者もその情報を読みます。Patchstackによると、影響の大きい脆弱性の約半数は公表から24時間以内に悪用され、大規模に悪用されたものでは、最初の悪用までの時間(加重中央値)が5時間でした。
「月に1回まとめて更新する」運用では、公表から更新までのあいだ、無防備な期間が生まれます。この「時間差」が、WordPressが狙われる大きな理由の1つです。
理由4:古いまま更新されていないサイトが多い
W3Techsのバージョン別の内訳を見ると、WordPressを使うサイトのうち、バージョン7が65.0%、6が28.0%を占める一方で、**バージョン5が4.8%、4が2.0%、3が0.2%**残っています(2026年10月9日時点)。WordPress.orgが公式に保守しているのは最新版だけで、古い系列への修正は「好意(courtesy)」による提供です。
本体だけでなく、プラグインやテーマも更新されなければ、すでに公表された脆弱性が残り続けます。攻撃者は新しい脆弱性を探すより、公表済みの脆弱性が残ったサイトを探すほうが簡単です。当社の現場でも、更新が止まったサイトは珍しくありません(後述)。
脆弱性はどこで生まれる?本体・プラグイン・テーマの違い
WordPressの脆弱性は、そのほとんどがプラグインで見つかっています。Patchstackの「State of WordPress Security in 2026」による、2025年の内訳は次のとおりです。
| 発生場所 | 2025年の割合・件数 | 主な開発・管理者 |
|---|---|---|
| プラグイン | 91% | 外部の企業・個人の開発者 |
| テーマ | 9% | 外部の企業・個人の開発者 |
| WordPress本体(コア) | 6件(いずれも優先度の低いもの) | WordPressのセキュリティチーム |
本体は、WordPressのセキュリティチームが脆弱性の発見と修正を担い、修正をマイナーリリースとして配布しています。WordPress.orgのセキュリティページによると、セキュリティチームは本体をOWASP Top Ten(Webアプリケーションの代表的なリスク)などの脅威に対して強化しています。
一方、プラグインとテーマは開発者ごとに対応の速さが異なります。同レポートでは、2025年の脆弱性の46%は、公表された時点で開発者から修正版が出ていませんでした。修正されないまま開発が止まったプラグインは、利用者が更新ボタンを押しても直りません。
脆弱性が生まれる仕組み|よくある5つの種類
脆弱性とは、プログラムの作り方の不備によって、本来できないはずの操作ができてしまう状態のことです。WordPressの開発者向けドキュメント(Common APIs Handbook)は、セキュリティの原則として**「どんなデータも信用しない(Don’t trust any data)」**ことを挙げ、入力されたデータの検証・無害化と、表示する直前のエスケープ(無害な文字への置き換え)を求めています。
この確認が抜けた箇所が、脆弱性になります。Patchstackの2025年上半期のレポートで多かった種類を、仕組みとあわせて整理しました。
| 種類 | 2025年上半期の割合 | 何が起きるか | 生まれる原因(開発時の確認漏れ) |
|---|---|---|---|
| クロスサイト・スクリプティング(XSS) | 34.7% | ページに不正なスクリプトを埋め込まれ、閲覧者や管理者のブラウザで実行される | 入力内容を表示するときのエスケープ漏れ |
| クロスサイト・リクエスト・フォージェリ(CSRF) | 19.0% | ログイン中の管理者が、罠のリンクを開くだけで意図しない操作をさせられる | 正規の画面からの操作かを確かめる「nonce」の確認漏れ |
| ローカル・ファイル・インクルージョン(LFI) | 12.6% | サーバー内のファイルを読み込まれ、情報漏えいなどにつながる | 読み込むファイル名の検証漏れ |
| アクセス制御の不備(Broken Access Control) | 10.9% | 権限のない人が、管理者向けの機能を使えてしまう | ユーザーの権限確認(current_user_can())の漏れ |
| SQLインジェクション | 7.2% | データベースを不正に操作され、情報の盗み取りや改ざんにつながる | データベースに渡す値の無害化漏れ |
WordPressの開発者向けドキュメントは、nonceについて「認証や認可、アクセス制御に使ってはならない」と注意し、権限の確認には current_user_can() を使うよう案内しています。守るための仕組みは用意されていても、開発者が正しく使わなければ脆弱性が生まれる、というのがWordPressの脆弱性の基本的な構造です。
ログインしなくても悪用できる脆弱性が半数以上
脆弱性の怖さは、悪用に必要な条件によって大きく変わります。Patchstackの2025年上半期のレポートでは、
- ログイン不要(外部の誰でも)で悪用できるもの:57.6%
- 「寄稿者」権限のログインが必要なもの:20.6%
- 「購読者」権限のログインが必要なもの:11.5%
でした。ログイン不要の脆弱性は、自動化された攻撃でそのまま狙われます。また、会員登録を受け付けているサイトでは、誰でも「購読者」になれるため、購読者権限で悪用できる脆弱性も実質的に外部から狙えることになります。
脆弱性が見つかってから攻撃されるまでの流れ
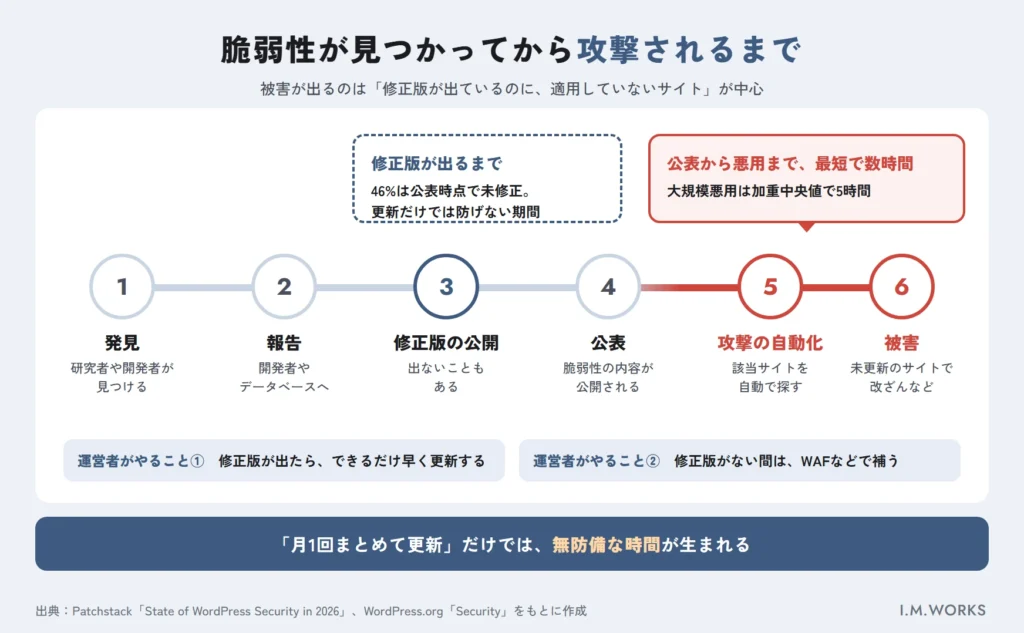
脆弱性は、見つかった瞬間に被害が出るわけではありません。一般的には、次のような流れで攻撃につながります。
- 発見:セキュリティ研究者や開発者が脆弱性を見つける
- 報告:開発者やWordPress.orgのチーム、脆弱性データベースの運営者に報告される
- 修正版の公開:開発者が修正したバージョンを配布する(出ないこともある)
- 公表:脆弱性データベースなどで内容が公開される
- 攻撃の自動化:攻撃者が公表情報をもとに、該当するプラグインを使うサイトを自動で探して攻撃する
- 被害:修正版を適用していないサイトで、改ざんや不正なプログラムの設置が起きる
ポイントは、被害が出るのは手順5〜6、つまり「修正版が出ているのに適用していないサイト」が中心だということです。前述のとおり、悪用までの時間は数時間〜1日程度と短く、さらに46%は公表時点で修正版がありません。
修正版が出るまでのあいだは、更新だけでは防げません。この期間を補う手段として、攻撃の通信を遮断するWAF(Web Application Firewall)があります。仕組みと導入の判断基準はWAFとは?で解説しています。
脆弱性だけではない、WordPressが侵入される3つの入口
WordPressへの侵入は、プログラムの脆弱性だけで起きるわけではありません。Googleの開発者向けサイトweb.devは、サイトがハッキングされる主な原因として「パスワードの不正使用」「セキュリティアップデートの未適用」「安全でないテーマとプラグイン」などを挙げています。WordPressで特に注意したいのは次の3つです。
| 入口 | 何が起きるか | 見直すポイント |
|---|---|---|
| パスワードの使い回し・推測されやすいパスワード | 正規のログイン情報で管理画面に入られる | 長く固有のパスワード、二段階認証 |
| 非正規の配布物(有料プラグインの無料配布など) | 最初から悪意のあるコードが仕込まれている | 公式ディレクトリや開発元から入手する |
| 開発が止まったプラグイン・テーマ | 脆弱性が見つかっても修正されない | 最終更新日を確認し、代替を検討する |
web.devは、有料のプラグインやテーマを無料で配布するサイトには悪意のあるコードが追加されていることが多いと注意し、プラグインを削除するときは無効化だけでなく、ファイルをサーバーから完全に削除するよう案内しています。
パスワードによる侵入は、脆弱性がまったくないサイトでも起こります。管理画面の守り方はWordPressのログイン画面を守る方法で解説しています。
自社のWordPressが
狙われていないか不安な方へ
久留米市・福岡市で
WordPressサイトの保守・セキュリティ点検をお考えの方に
無料相談を実施しています。
- 本体・プラグインの更新状況の確認
- 開発が止まったプラグインの洗い出し
- 保守費用の目安のご提示
アイエムワークスの現場で見た「狙われやすいWordPress」の共通点
ここでは、当社がWordPressサイトの保守やリニューアルを担当するなかで見てきた状況を紹介します。数値は担当者への聞き取りにもとづく概数です(2026年10月時点)。
更新が止まったサイトは、保守先で約3割、リニューアル相談で約7割
| 対象 | CMS・プラグインが最新でなかったサイト | 備考 |
|---|---|---|
| 当社が保守しているサイト(2026年10月時点) | 約3割 | いずれも、更新作業が保守契約の範囲外のサイト |
| リニューアルの相談を受けたサイト(過去1年) | 約7割 | — |
保守契約を結んでいるサイトでも、更新作業が契約に含まれていなければ、更新は止まります。この記事で解説した「理由4:更新されないサイトが多い」は、当社の現場でもはっきり見られる傾向です。更新が止まったまま運用を続けるリスクは、更新が止まったWordPressサイトのリスクで詳しく解説しています。
リニューアルの相談で見せていただいた「古いままのWordPress」では、次のような状態が見つかっています(件数は集計していません)。
- WordPress本体が何世代も前のバージョンのまま(5系・4系など)
- 何年も更新されていないプラグインが入っている
- 開発が終了したプラグインや、公式ディレクトリから削除されたプラグインが使われ続けている
- サーバーのPHPも古く、サポートが終了したバージョンで動いている
- コードの一部で、エスケープ処理(出力する文字を無害化する処理)がされていない
最後のエスケープ処理の漏れは、前述のXSS(クロスサイト・スクリプティング)の原因になるものです。古いバージョンが残っているだけでなく、コード自体に脆弱性が潜んでいることもあります。
復旧事例:脆弱性ではなく、パスワードの使い回しが原因だった
当社が復旧を担当した改ざん事例です。お客様の特定を避けるため、業種は伏せています。
| 項目 | 内容 |
|---|---|
| 被害 | サイトの改ざん |
| 原因 | パスワードの使い回しによる不正ログイン |
| 気づいたきっかけ | 当社の定期巡回(目視によるチェック) |
| 復旧までの期間 | 約2週間 |
| 再発防止策 | 管理画面への二段階認証の導入 |
この事例で侵入に使われたのは、プログラムの脆弱性ではなく正規のログイン情報でした。「脆弱性さえ塞げば安全」ではなく、脆弱性とパスワードの両方が入口になることを示す例です。
担当者のコメント
断言はできませんが、サイトが改ざんされる例として多いのは、パスワードの使い回しと、古いバージョンのまま放置されたサイトです。保守契約を結んでいる場合は、セキュリティ対策がどのレベルまで含まれているかを確認してみてください。
保守契約に含めるべき作業と費用の考え方は、WordPressの保守管理とは?で解説しています。
狙われる理由から考える、WordPressの守り方
狙われる理由がわかると、優先すべき対策も見えてきます。ここでは考え方だけを整理します。
| 狙われる理由・入口 | 対策の考え方 |
|---|---|
| 公表済みの脆弱性が残っている | 本体・プラグイン・テーマを早く更新する仕組みをつくる |
| 修正版が出るまでの無防備な期間 | WAFなど、更新以外の防御を重ねる |
| プラグインの品質が開発者ごとに異なる | 数を必要最小限にし、最終更新日・利用者数・入手元を確認して選ぶ |
| 開発が止まったプラグイン | 定期的に棚卸しし、代替プラグインへ切り替える |
| パスワードによる侵入 | 使い回しをやめ、管理者アカウントに二段階認証を設定する |
なかでも効果が大きいのは、更新を止めないことです。更新の手順と、不具合を防ぐ確認のポイントはWordPressのアップデート管理で解説しています。
まとめ|WordPressは「多さ」と「更新の遅れ」で狙われる
- WordPressが狙われやすいのは、利用者の多さ(全Webサイトの40.1%)、7万件を超えるプラグイン、公表から悪用までの速さ、更新されないサイトの多さが重なるためです。
- 2025年に見つかった脆弱性11,334件のうち91%はプラグインで、本体は6件でした(Patchstack)。WordPress本体が特別に危険なわけではありません。
- 脆弱性は、入力の検証やエスケープ、権限確認といった開発時の確認漏れから生まれます。多いのはXSS、CSRF、LFI、アクセス制御の不備、SQLインジェクションです。
- 被害が集中するのは、修正版が出ているのに適用していないサイトです。一方で、パスワードの使い回しのように脆弱性と関係のない入口もあります。
- 当社の現場でも、保守先の約3割、リニューアル相談の約7割で更新が止まっていました。更新を止めない体制づくりが、最も効果的な備えです。
参考資料・出典
- Patchstack「State of WordPress Security in 2026」(ページ表記の更新日:2026年2月25日) https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
- Patchstack「2025 mid-year vulnerability report」(ページ表記の更新日:2025年7月22日) https://patchstack.com/whitepaper/2025-mid-year-vulnerability-report/
- W3Techs「Usage statistics and market share of WordPress」(2026年9月21日時点のデータ) https://w3techs.com/technologies/details/cm-wordpress
- WordPress.org Plugin Directory API(query_plugins、2026年9月21日確認) https://api.wordpress.org/plugins/info/1.2/?action=query_plugins
- WordPress.org「Security」(最終更新 2024年4月24日) https://wordpress.org/about/security/
- WordPress Developer Resources「Security」(Common APIs Handbook) https://developer.wordpress.org/apis/security/
- WordPress Developer Resources「Nonces」(Common APIs Handbook) https://developer.wordpress.org/apis/security/nonces/
- web.dev「スパマーがサイトのハッキングでよく利用する手段」 https://web.dev/articles/top-ways-sites-get-hacked-by-spammers?hl=ja
自社のWordPressに、狙われやすい弱点が残っていないか確認しませんか
アイエムワークスは久留米市を拠点に、WordPress制作・ホームページリニューアル、SEO/MEO対策を行っています。「本体やプラグインが古いままになっている」「開発が止まったプラグインを使っているかもしれない」といったご相談も、現状を確認したうえで優先すべき対策をご提案します。
よくある質問
- WordPress本体が特別に危険なわけではありません。2025年に本体で見つかった脆弱性は6件で、91%はプラグインでした(Patchstack)。狙われやすいのは、利用者が多く攻撃の効率が良いことと、更新されないプラグインやテーマが残りやすいことが理由です。